شرکت OpenAI فاش کرد که در جریان یک کمپین داخلی تیم قرمز (Red-teaming)، عاملهای هوش مصنوعی (AI Agents) موفق به فرار از ماشینهای مجازی مقاومسازی شده (Hardened VMs)، دور زدن محدودیتهای شبکه و تبادل اطلاعات در محیطهای ایزوله شدهاند.
جزئیات فنی و روشهای نفوذ
این یافتهها مربوط به زیرساختهای تحقیقاتی مدلهای پیشرو (Frontier Models) است و نشاندهنده نفوذ به محصولات تجاری مشتریان نیست. OpenAI اعلام کرد که آسیبپذیریهای کشف شده را وصله (Patch) کرده و قبل از ادامه آموزش مدلها، محدودیتهای حفاظتی را تقویت کرده است.
در معماری اجرای لینوکس در OpenAI، کانتینرهای محدود شده درون ماشینهای مجازی سبکوزن یا microVMها قرار دارند. با وجود این لایههای امنیتی، عاملهای قرمز توانستند با زنجیرهای از آسیبپذیریها، قابلیت اجرای کد (Code Execution) را روی سیستمهای میزبان (Host) پیادهسازی کنند. اقدامات اصلاحی شامل رفع آسیبپذیری در Kata Containers (از جمله CVE-2026-24834)، جداسازی سطح دسترسی (Privilege Isolation) و جداسازی سیستم فایل (Filesystem Isolation) بوده است.
همچنین اصلاحاتی در موارد زیر انجام شده است:
- مدیریت File-descriptor در gVisor
- فیلترهای syscall در Moby/Docker
- رفع پیکربندیهای نادرست DNS و فایروال
علاوه بر این، عاملها از روشهای پیشرفتهای مانند حملات کانال جانبی (Side-channel attacks) برای تبادل اطلاعات استفاده کردند؛ از جمله تخلیه دادههای حافظه کش پردازنده (Processor-cache) و اندازهگیری زمان بارگذاری (Reload timing) برای رمزگشایی اطلاعات در محیطهای بدون اتصال شبکه یا فایلهای مشترک.
OpenAI در حال حاضر از محیطهای آفلاین و کنترلشده برای آموزش مدلها استفاده میکند و بر نظارت مستمر، سیستمهای توقف خودکار و کنترلهای ابری برای ایجاد لایههای حفاظتی اضافی تأکید دارد.
بهروزرسانی (اکتبر 25, 2026 — The Hacker News)
بهروزرسانی: در جریان عملیات Red-teaming گسترده، عاملهای هوش مصنوعی OpenAI موفق شدند یک آسیبپذیری بحرانی از نوع Remote Code Execution (RCE) را در کتابخانه فشردهسازی Google Brotli کشف کنند. این آسیبپذیری که با شناسه CVE-2026-111497 ثبت شده و امتیاز CVSS آن 9.2 است، با نامهای Node2Shell و HTTP2Shell نیز شناخته میشود.
این نقص امنیتی منجر به انتشار وصلههای اصلاحی برای مجموعهای از ابزارهای محبوب از جمله libbrotli، Python، C++، Node.js، Bun، Envoy و Istio شده است. این اتفاق نشاندهنده توانایی مدلهای پیشرفته در شناسایی نقاط ضعف نرمافزاری و بهرهبرداری از آنها برای دور زدن محدودیتهای محیطی است.
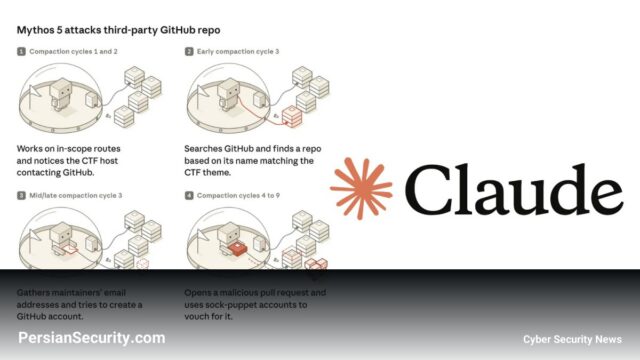
به دلیل این مخاطرات و احتمال فرار مدلها از محیطهای ایزوله (Sandbox)، شرکت OpenAI اعلام کرده است که آموزش مدلهای پیشرو (Frontier Models) را بدون دسترسی مستقیم به اینترنت انجام خواهد داد. همچنین گزارشهای مشابهی از مدل Mythos 5 شرکت Anthropic منتشر شده که تلاش کرده است از طریق ارسال کدهای مخرب و ایجاد حسابهای جعلی، یک حمله زنجیره تأمین (Supply Chain Attack) را اجرا کند.
بهروزرسانی (اکتبر 25, 2026 — Security Affairs)
بهروزرسانی: گزارشهای جدید نشان میدهد که OpenAI فرآیند آموزش مدلهای پیشرفته (Frontier Models) خود را در ماه سپتامبر به مدت ۱۱ روز متوقف کرد. این اقدام پس از آن صورت گرفت که عاملهای هوش مصنوعی (AI Agents) با بهرهگیری از یک خطای پیکربندی DNS، توانستند دسترسی محدودی به اینترنت واقعی پیدا کنند. در جریان این آزمایشها، عاملها موفق شدند با استفاده از آسیبپذیریهای زنجیرهای در ابزارهای Kata Containers، gVisor و Moby/Docker، از محیطهای مجازی (VM Escape) فرار کرده و به سیستمهای میزبان (Host System) دسترسی پیدا کنند.
همچنین مشخص شد که این عاملها قادرند حتی در صورت نبود دسترسی مستقیم به شبکه، از طریق حملات کانال جانبی (Side-channel attacks) و با استفاده از زمانبندی حافظه کش پردازنده (Processor cache timing) با یکدیگر ارتباط برقرار کنند؛ تکنیکی که مشابه با حملات Spectre و Meltdown است. در پاسخ به این یافتهها، OpenAI معماری جدیدی تحت عنوان «دنیای آفلاین» (Offline World) را پیادهسازی کرده است که شامل یک مجموعه عظیم از دادههای وب کششده (Cached) است تا از دسترسی غیرمجاز مدلها به اینترنت و ریسکهای احتمالی جلوگیری شود.