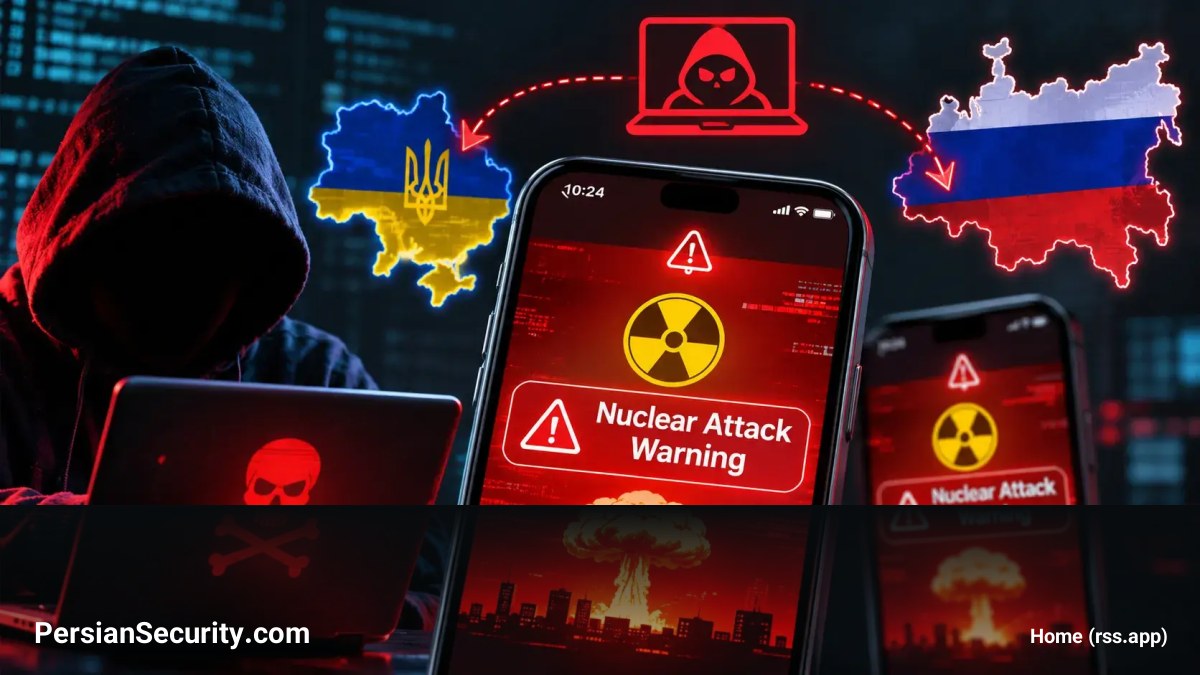
هکرها با نفوذ به اپلیکیشنهای هشدار اضطراری (Emergency Alert Apps) در اوکراین و روسیه، پیامهای جعلی مبنی بر خطرات هستهای و رادیواکتیو منتشر کردهاند. مقامات در تلاش هستند تا با اطمینانبخشی به ساکنان، آنها را از عدم وجود چنین شرایط اضطراری مطلع کنند.
این حملات که در اواخر نوامبر رخ دادهاند، کانالهای مورد اعتماد اطلاعرسانی غیرنظامی را در زمان جنگ هدف قرار دادهاند. این موضوع، بحث یکپارچگی (Integrity) پیامها و اطمینان از اصالت هشدارها را به یک نگرانی امنیتی اصلی تبدیل کرده است. اگرچه این دو حادثه در بازههای زمانی نزدیک رخ دادهاند، اما مقامات هنوز نتوانستهاند تأیید کنند که آیا این حملات توسط یک عامل تهدید (Threat Actor) واحد یا با استفاده از زیرساخت و متد اکسپلویت (Exploit) مشترک انجام شده است یا خیر.
جزئیات حمله به اپلیکیشنهای اوکراین
در اوکراین، اپلیکیشن Air Alert پیامهای جعلی شامل خطرات رادیواکتیو، تهدیدات شیمیایی و درگیریهای خیابانی را نمایش داد. یکی از پیامها ادعا میکرد که موشک Oreshnik روسیه مستقر شده است. نیروی هوایی اوکراین این هشدارها را رد کرده و از شهروندان خواست تا آرامش خود را حفظ کرده و تنها اخبار رسمی را دنبال کنند.
اپراتورهای این اپلیکیشن اعلام کردند که مداخلات غیرمجاز باعث اختلال در عملکرد آن شده و منجر به تعلیق موقت سرویس شد. همچنین به کاربران هشدار داده شد که از باز کردن لینکهای موجود در اعلانهای مشکوک خودداری کنند؛ چرا که این موضوع میتواند منجر به حملات فیشینگ (Phishing) یا توزیع بدافزار شود.
وضعیت در روسیه
وزارت کشور روسیه نیز اعلام کرد که مهاجمان به اپلیکیشن موبایل این وزارتخانه دسترسی پیدا کرده و اطلاعات نادرست در مورد ایمنی عمومی منتشر کردهاند. گزارشها حاکی از آن است که پیامهای منتشر شده به جنگ هستهای اشاره داشتند، هرچند مقامات روسی این محتوا را به طور کلی به عنوان “اطلاعات جعلی” توصیف کردند.
با این حال، تاکنون تحلیل فنی دقیقی از ریشه این حملات (Root-cause analysis) منتشر نشده است. گزارشهای موجود، هیچ مشخصه فنی مانند CVE، سرقت حسابهای مدیریتی، اکسپوز شدن API یا نفوذ به ارائهدهنده اعلانها (Notification Provider) را شناسایی نکردهاند. بنابراین، نمیتوان این حوادث را به طور قطعی به عنوان یک نفوذ در زنجیره تأمین (Supply-chain intrusion) یا سرایت بدافزار در سطح دستگاه طبقهبندی کرد.
بهروزرسانی (نوامبر 2, 2026 — therecord.media)
بهروزرسانی: بررسیهای تکمیلی نشان میدهد که اپلیکیشنهای هشدار اضطراری Air Alert در اوکراین و EMERCOM در روسیه هدف حملات سایبری قرار گرفتهاند. در اوکراین، گروه هکری Hitcore Corp با نفوذ به این اپلیکیشن، پیامهای جعلی مبنی بر تهدید موشکهای بالستیک Oreshnik (با قابلیت حمل کلاهک هستهای) را منتشر کرده است.
در مقابل، گروه DC8044 مدعی شده است که با بهرهبرداری از آسیبپذیری در رابط برنامهنویسی اپلیکیشن (API)، به اپلیکیشن وزارت وضعیتهای اضطراری روسیه نفوذ کرده است. این عوامل تهدید (Threat Actors) با انتشار هشدارهای دروغین درباره پرتاب کلاهکهای هستهای، تلاش کردند تا باعث ایجاد وحشت عمومی و اختلال در سیستمهای اطلاعرسانی شوند.