محققان امنیت سایبری بدافزار جدیدی از نوع سرقت اطلاعات (Infostealer) برای ویندوز به نام VOLTA-AUTODOXER (یا VOLTA) کشف کردهاند که از مدلهای زبانی بزرگ (LLM) برای رتبهبندی دادههای سرقت شده بر اساس ارزش پولی آنها استفاده میکند.
این بدافزار مانند سایر خانوادههای Stealer، قادر به جمعآوری رمز عبورها، کوکیها از مرورگرهای مبتنی بر Chromium، دادههای پروفایل Outlook و محیطهای کاری Slack، کارتهای پرداخت، عبارتهای بازیابی کیف پولهای ارز دیجیتال (Cryptocurrency)، نشستهای (Sessions) Discord، Telegram، Steam و Roblox، توکنهای Microsoft OAuth، کلیدهای SSH و ارائهدهندگان ابری (Cloud Providers)، پروفایلهای Wi-Fi و اسکرینشاتها است.
ویژگی متمایز VOLTA، ایجاد یک بسته شواهد ساختاریافته درباره فرد قربانی است. این بسته شامل اطلاعاتی نظیر موقعیت جغرافیایی، آدرس منزل، کارفرما، سال تولد تخمینی، چهار رقم آخر کارتهای بانکی، متادیتای نویسندگی اسناد و حتی ارزش حسابهای Roblox است. برای افزایش دقت، بدافزار با دسترسی به حساب Gmail قربانی، رسیدهای خرید از سرویسهایی مانند Amazon، PayPal و Uber Eats را جستجو میکند تا آدرس منزل را تأیید کند.
پس از جمعآوری اطلاعات، این دادهها از طریق سرویس OpenRouter به مدلهای هوش مصنوعی (AI) ارسال میشوند. VOLTA از یک معماری چند-مدلی (Multi-model architecture) استفاده میکند؛ به این صورت که اگر مدل اول (مانند Claude Opus) از پاسخ به درخواست خودداری کند، بدافزار به صورت خودکار به سراغ مدلهای جایگزین مانند Kimi K2 یا Gemini 2.5 Flash میرود.
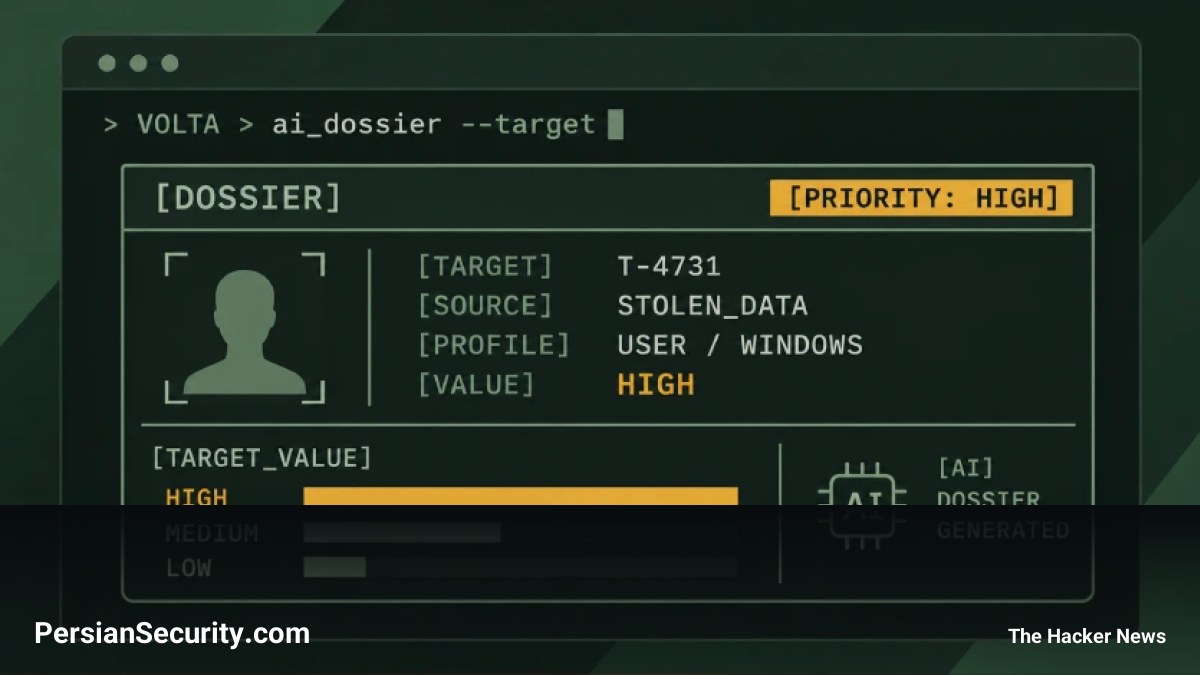
در واقع، این بدافزار از یک دستور سیستم (System Prompt) استفاده میکند تا هوش مصنوعی را در نقش یک “تحلیلگر هوش جنایی” قرار دهد. خروجی این تحلیل شامل بخشی با عنوان “WHAT THEY’RE WORTH” است که داراییهای قربانی را بر اساس قابلیت تبدیل به پول (Monetization) در سطوح کم، متوسط و بالا رتبهبندی میکند. همچنین بخشی برای ارزیابی وضعیت امنیتی و بهداشت رمز عبور (Password Hygiene) قربانی در نظر گرفته شده است.
این رویکرد نشان میدهد که مهاجمان در حال استفاده از هوش مصنوعی برای حذف مراحل تحلیل دستی و تبدیل دادههای خام به پروندههای اولویتبندی شده هستند. این موضوع میتواند به مهاجمان با سطح دانش پایینتر نیز اجازه دهد تا با استفاده از این ابزار، هدفهای بسیار ارزشمند را به سرعت شناسایی کنند.
علاوه بر VOLTA، ابزارهای دیگری مانند NIK C2 نیز مشاهده شدهاند که از تکنیک LLMjacking استفاده میکنند؛ یعنی با سرقت کلیدهای API هوش مصنوعیِ خودِ قربانی، هزینههای پردازش مدلهای هوش مصنوعی را نیز بر عهده کاربر قربانی میگذارند و از طریق آن، فعالیتهای خود را پنهان میکنند.
بهروزرسانی (نوامبر 2, 2026 — Cybersecurity News)
بهروزرسانی: تحقیقات جدید توسط Cisco Talos نشان میدهد که بدافزار VOLTA فراتر از سرقت ساده رمز عبور عمل میکند. این بدافزار با هدف قرار دادن نشستهای (Sessions) فعال در سرویسهایی مانند Gmail، Discord و اپلیکیشنهای تحویل غذا (مانند Uber Eats و DoorDash)، به دنبال استخراج آدرسهای دقیق منزل و تاریخچه سفارشات کاربران برای تکمیل پروفایلهای هویتی است.
نکته فنی قابل توجه، توانایی این بدافزار در دور زدن مکانیزم App-Bound Encryption در مرورگر Chrome برای دسترسی به کوکیها است. VOLTA پس از جمعآوری دادهها، آنها را به درگاه OpenRouter ارسال میکند تا از مدلهای هوش مصنوعی پیشرفتهای نظیر Claude Opus 4.6، Kimi K2 و Gemini 2.5 Flash برای تحلیل اطلاعات استفاده کند.
خروجی این فرآیند شامل دو فایل اصلی است: Identity_Report.txt که حاوی اطلاعات هویتی و شغلی است، و AI_Analysis.txt که توسط هوش مصنوعی تولید شده و ارزش مالی و سطح امنیت (OPSEC) قربانی را رتبهبندی میکند. این ابزار در قالب یک Builder فروخته میشود که به مهاجمان اجازه میدهد گزارشهای رتبهبندی شده را مستقیماً در کانالهای تلگرام دریافت کنند.