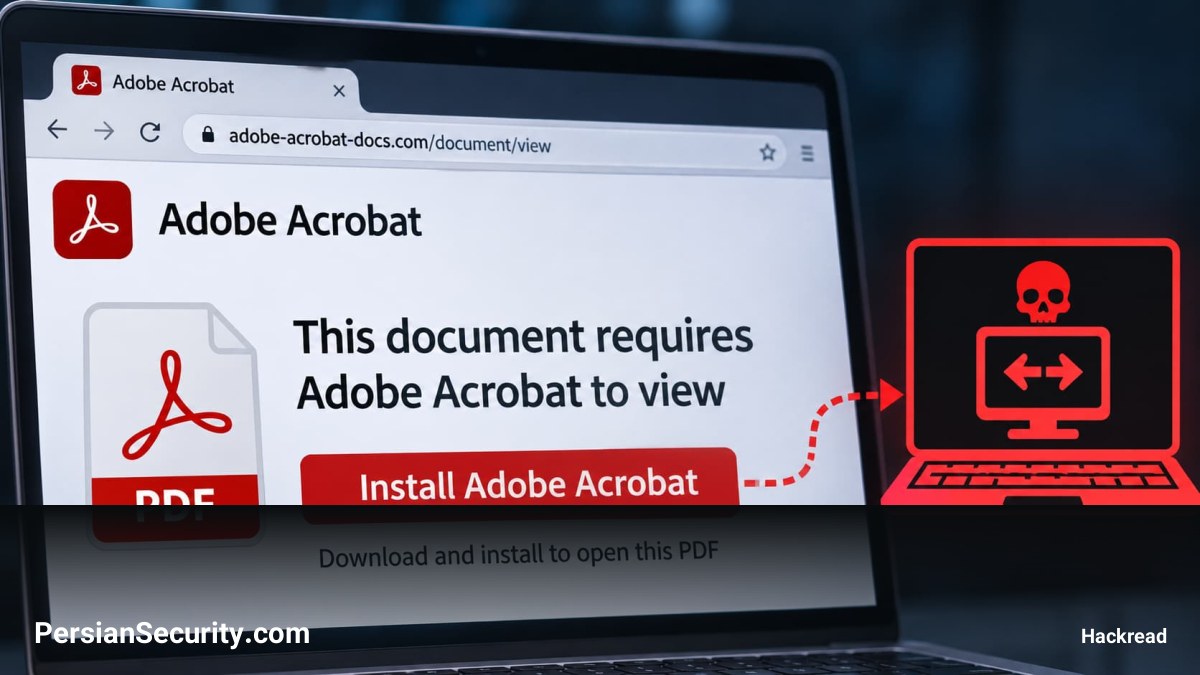
محققان امنیت سایبری در CloudSEK از یک کمپین مخرب پرده برداشتند که با استفاده از صفحات وب جعلی مربوط به Adobe Acrobat و امضای دیجیتال اسناد، اقدام به توزیع نرمافزار مدیریت از راه دور ConnectWise ScreenConnect میکند.
برخلاف روشهای سنتی که در آن فایلهای اجرایی (Binaries) تغییر داده میشوند، مهاجمان در این کمپین از نصبکنندههای اصلی و دارای امضای دیجیتال (Digitally Signed) استفاده میکنند. تفاوت اصلی در این است که این نرمافزارها بهگونهای پیکربندی شدهاند که به Tenantهای (مستاجران) غیرمجاز متصل شوند؛ این امر به اپراتورهای خارجی اجازه میدهد دسترسی مداوم و کنترلشده به سیستمهای ویندوزی داشته باشند.
نحوه عملکرد و هدفگیری
صفحات جعلی این کمپین، درخواستهای بررسی سند را با عناوینی مانند “View & Sign Form” و “Sign in to view document” نمایش میدهند. اسکریپتهای موجود در این صفحات، سیستمعامل و نوع دستگاه کاربر را بررسی میکنند و تنها کاربران سیستمهای دسکتاپ ویندوز را به سمت دانلود هدایت میکنند. همچنین، اطلاعاتی نظیر آدرس IP عمومی، موقعیت جغرافیایی، مرورگر و ISP قبل از ارسال به رباتهای تلگرام جمعآوری میشود. این فیلترینگ بر اساس ISP میتواند از شناسایی کمپین توسط تحلیلگرهای امنیتی خودکار جلوگیری کند.
تحلیل فنی و سطح دسترسی
تحلیلهای استاتیک نشان میدهد که این نصبکنندهها بهگونهای تنظیم شدهاند که سرویسهای ScreenConnect را بهصورت خودکار در هنگام بالا آمدن سیستم (Startup) اجرا کنند. نکته بسیار مهم این است که این سرویسها با سطح دسترسی LocalSystem اجرا میشوند که به مهاجم اجازه میدهد کنترل کاملی بر سیستم داشته باشد، دادهها را سرقت کند یا در شبکه حرکت جانبی (Lateral Movement) انجام دهد. توجه داشته باشید که داشتن امضای دیجیتال معتبر از سوی شرکت سازنده، لزوماً به معنای امن بودن پیکربندی نرمافزار نیست.
توصیههای امنیتی برای تیمهای SOC و مدیران امنیت
- بررسی لاگها: تیمهای امنیتی باید لاگهای DNS و Proxy خود را برای یافتن اتصالات مشکوک به سرورهای ناشناخته ScreenConnect بررسی کنند.
- مانیتورینگ سرویسها: وجود سرویسهای غیرمنتظره ScreenConnect در ماشینهای ویندوزی را رصد کنید.
- محدودسازی دسترسی: نصب نرمافزار ScreenConnect را تنها به Tenantهای تایید شده و مجاز محدود کنید.
- فراتر از هش فایل: از آنجایی که فایلها از نظر امضای دیجیتال معتبر هستند، نباید تنها به بررسی Hash فایلها اکتفا کرد.