استفاده گروه Lazarus از رمزنگاری پساکوانتومی (Post-Quantum Cryptography) برای تحویل بدافزار
گروه Lazarus با بهرهگیری از استاندارد رمزنگاری پساکوانتومی ML-KEM در عملیات FlashHole، فرآیند تحویل بدافزار خود را از شناسایی فرار…
گروه هکری اوکراینی BO Team با اجرای حملات DDoS و ادعای غیرفعال کردن هزاران تجهیزات شبکه، باعث ایجاد اختلال گسترده…
بدافزار MacSync با استفاده از تکنیکهای جدید مانند سوءاستفاده از تقویم iCloud و PAM API، اطلاعات حساس توسعهدهندگان و کاربران…
بدافزار MacSync با استفاده از یک تکنیک نوآورانه، دستورات مخرب خود را در تقویمهای عمومی iCloud مخفی کرده و از…
بدافزار جدید MovieReaper با نفوذ به مخازن تورنت و استفاده از بلاکچین Solana برای مخفیسازی سرورهای C2، سازمانها و کاربران…
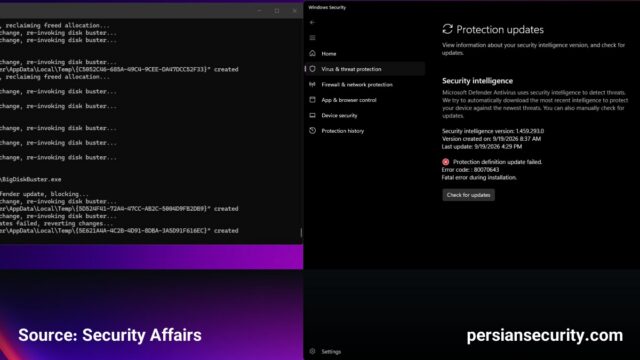
پژوهشگر امنیتی Chaotic Eclipse اکسپلویت BigDiskBuster را منتشر کرد که باعث توقف بهروزرسانیهای مایکروسافت دیفندر میشود. این اقدام در کنار…
یک کمپین بدافزاری جدید با استفاده از تورنت فیلمهای محبوب و بهرهگیری از بلاکچین Solana برای مدیریت سرورهای C2، سازمانها…
باجافزار PAYLOAD با استفاده از GPOهای مخرب در Active Directory، بدون رمزگذاری فایلها، دسترسی ادمین را مسدود و شبکه را…
شرکتهای Check Point، Tanium و Kaspersky آسیبپذیریهای متعددی از جمله RCE و SQL Injection را در محصولات خود رفع کردند.…