
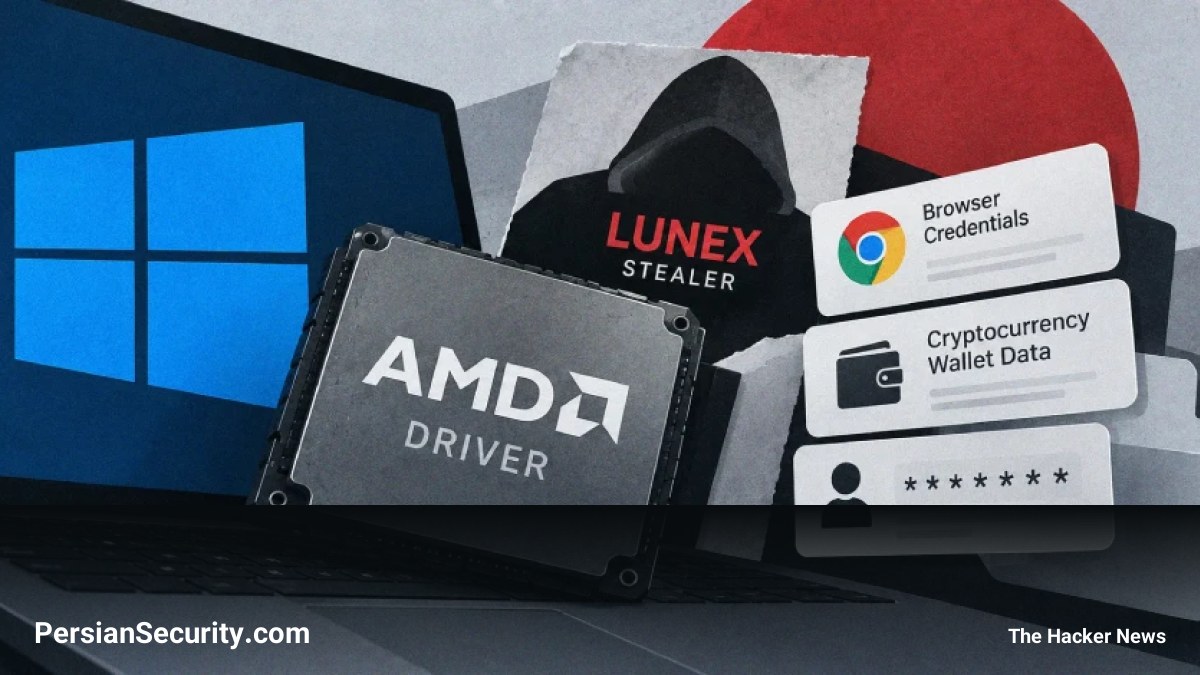
گزارشهای جدید از تحلیلهای شرکت Ontinue نشان میدهد که بدافزار Psychedelic Stealer، که بخشی از پلتفرم گستردهتر Malware-as-a-Service (MaaS) به نام Lunex است، از یک زنجیره حمله چهار مرحلهای برای هدف قرار دادن کاربران استفاده میکند. این حملات از طریق وبسایتهای آلوده و با استفاده از متدهای فریبنده مانند صفحات جعلی CAPTCHA و تاییدیه Cloudflare (به سبک ClickFix) آغاز میشوند.
مکانیزم حمله و دور زدن سیستمهای دفاعی
این بدافزار از یک روش پیشرفته به نام BYOVD (Bring Your Own Vulnerable Driver) برای خنثیسازی ابزارهای امنیتی استفاده میکند. در این فرآیند، Lunex یک درایور آسیبپذیر در سطح هسته (Kernel-mode) متعلق به نرمافزار AMD Radeon با نام PDFWKRNL.sys را بارگذاری میکند. این درایور که دارای آسیبپذیری CVE-2023-20598 است، به مهاجم اجازه میدهد تا دسترسیهای خود را ارتقا داده و بدون متوقف کردن کامل پردازشهای امنیتی، آنها را «کور» کند تا متوجه فعالیتهای مخرب نشوند.
قابلیتهای سرقت داده و تداوم حضور
پس از غیرفعال شدن لایههای دفاعی، Payload اصلی بدافزار برای سرقت اطلاعات فعال میشود. قابلیتهای کلیدی این بدافزار عبارتند از:
- استخراج اعتبارنامهها (Credentials) و دادهها از هفت مرورگر مبتنی بر Chromium.
- سرقت کیف پولهای ارز دیجیتال (Cryptocurrency Wallets).
- ایجاد دسترسی دائمی به سیستم فایل از طریق یک Native Messaging Host مبتنی بر PowerShell که در محیط مرورگر قربانی نصب میشود.
- تزریق یک افزونه (Extension) مخرب به Chrome برای کنترل کامل بر تاریخچه، کوکیها و فعالیتهای وب کاربر.
تحلیل زیرساخت و گسترش عملیات
تحلیلهای فنی نشان میدهد که توسعهدهندگان این پلتفرم احتمالاً روسیزبان هستند. تا کنون ۲۸ پنل فرماندهی و کنترل (C2) در ۱۳ کشور مختلف شناسایی شده است که نشاندهنده رشد سریع این مدل کسبوکار مجرمانه است. همچنین مشاهده شده که این پلتفرم علاوه بر سرقت اطلاعات، از قابلیتهای جعل برند (Brand Impersonation) و فیشینگ نیز پشتیبانی میکند.
نکته حائز اهمیت این است که حتی با وجود فعال بودن HVCI یا لیست سیاه درایورهای آسیبپذیر مایکروسافت، نسخه خاصی از درایور مورد استفاده در این حمله همچنان قادر به بارگذاری در سیستمهای قربانی است.


