بدافزار و تروجان
توزیع بدافزار جدید ArmorSteal از طریق سایتهای جعلی Chocolatey و فعالساز مایکروسافت
بدافزار جدید ArmorSteal از طریق سایتهای جعلی Chocolatey و اسکریپتهای فعالساز مایکروسافت توزیع میشود. این بدافزار با قابلیتهای نظارت و…
بدافزار جدید ArmorSteal از طریق سایتهای جعلی Chocolatey و اسکریپتهای فعالساز مایکروسافت توزیع میشود. این بدافزار با قابلیتهای نظارت و…
تیم Cisco Talos از ظهور کمپینهای جدیدی با متد ClickFix خبر داده است که کاربران را برای اجرای کدهای مخرب…
بدافزار Warden Stealer یک Info Stealer پیشرفته مبتنی بر Rust است که از طریق روشهای ClickFix و نرمافزارهای کرک شده…
بدافزار JSCEAL از طریق تبلیغات جعلی در فیسبوک و با وعده پاداشهای ارز دیجیتال توزیع میشود. این بدافزار مبتنی بر…
بدافزار Lunex از تکنیک BYOVD و یک درایور آسیبپذیر AMD برای کور کردن EDRها و سرقت اطلاعات مرورگرها و کیف…
تحلیل یک کمپین فیشینگ پیشرفته که با سوءاستفاده از ایمیلهای اداری، بدافزارهای PureRAT و PureLogs را از طریق تکنیکهای DLL…
بدافزار MacSync با استفاده از اپلیکیشنهای جعلی و تکنیکهای جدید مانند سوءاستفاده از تقویم iCloud، به دنبال سرقت دادههای توسعهدهندگان…
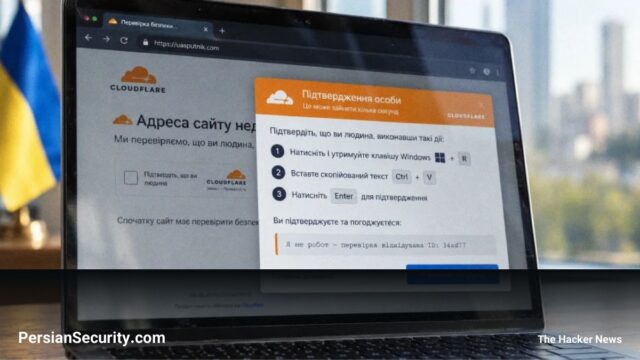
کمپین جدیدی با استفاده از صفحات جعلی Cloudflare و متد ClickFix، بدافزارهای Psychedelic Stealer و RemotePanel را روی سیستمهای قربانیان…
یک کمپین گسترده با استفاده از صفحات جعلی Cloudflare و تکنیک ClickFix، بدافزار Psychedelic Stealer را در ۳۲ کشور توزیع…
بدافزار CLOSEDQUORUM با استفاده از مدلهای هوش مصنوعی نظیر Gemini و DeepSeek، تصمیمات تاکتیکی خود را بدون نیاز به سرور…