بدافزار و تروجان
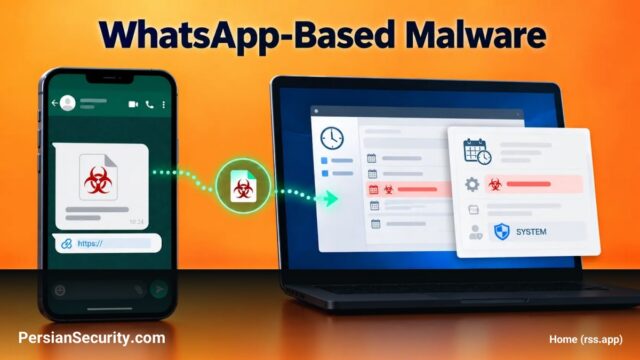
تحلیل زنجیره پیچیده بدافزار توزیعشده از واتساپ: تزریق به Task Scheduler برای دستیابی به دسترسی SYSTEM
یک زنجیره بدافزاری پیچیده از طریق واتساپ و با استفاده از تکنیک PoolParty، کد مخرب را به سرویس Task Scheduler…
یک زنجیره بدافزاری پیچیده از طریق واتساپ و با استفاده از تکنیک PoolParty، کد مخرب را به سرویس Task Scheduler…
عوامل تهدید با استفاده از تکنیکهای تزریق دستور در متون باینری، سعی میکنند مدلهای هوش مصنوعی مورد استفاده در SOCها…
عامل تهدید Warlock با بهرهبرداری از آسیبپذیریهای SharePoint و تکنیک BYOVD، زیرساختهای حیاتی در چندین قاره را هدف قرار داده…
گروه باجافزار Warlock با استفاده از زنجیرهای از آسیبپذیریهای زیرو دِی در SharePoint و تکنیک BYOVD، زیرساختهای حیاتی از جمله…
بدافزار Lunex از تکنیک BYOVD و یک درایور آسیبپذیر AMD برای کور کردن EDRها و سرقت اطلاعات مرورگرها و کیف…
مهاجمان با استفاده از درایورهای دارای امضای مایکروسافت و تکنیک BYOVD، ابزارهای EDR و آنتیویروس را در سطح Kernel غیرفعال…