
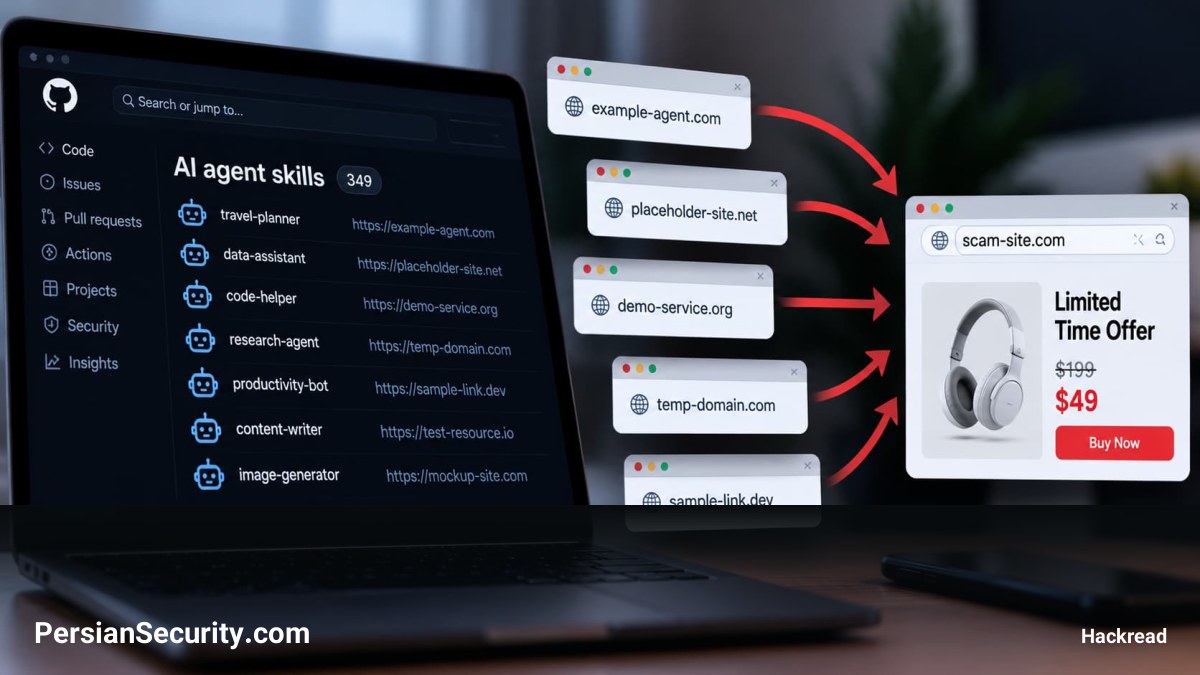
پژوهشگران امنیتی در شرکت Manifold Security کشف کردهاند که استفاده از دامنههای رزرو نشده (Unreserved Placeholder Domains) در مستندات نرمافزاری میتواند کاربران را بدون نیاز به تغییر در کد منبع، در معرض کلاهبرداریهای آنلاین قرار دهد. این یافتهها نشان میدهد که لینکهای به ظاهر بیضرر در مستندات میتوانند به کانالهای توزیع کلاهبرداری تبدیل شوند.
جزئیات شناسایی دامنههای هدف
بر اساس گزارش این تیم، دامنههای yoursite.com و your-domain.com در مجموع در حدود ۳۵۹,۰۰۰ فایل در GitHub مشاهده شدهاند و توسط ۳۴۹ مورد از مهارتهای (Skills) مربوط به AI Agent مورد استناد قرار گرفتهاند. برخلاف دامنه example.com که توسط IANA رزرو شده است، این دامنهها توسط هیچ نهاد رسمی رزرو نشدهاند و هر کسی میتواند آنها را ثبت کند.
تحلیل رفتار بدافزار و متدهای هدایت (Redirect)
در بررسیهای انجام شده روی ۲۴ نشست مرورگر واقعی (Real-browser sessions)، نتایج متفاوتی مشاهده شد. در حالی که اکثر بازدیدها به صفحات پارکینگ یا تبلیغات معمولی ختم میشد، دو مورد از بازدیدها در سیستمعامل macOS منجر به رسیدن به صفحات کلاهبرداری شد. نکته قابل توجه این است که در تستهای انجام شده روی Windows و Linux، هیچکدام از رندرهای مرورگر به صفحات کلاهبرداری هدایت نشدند.
- حمله به کاربران macOS: در یک مورد، بازدید از your-domain.com منجر به نمایش هشدار جعلی «MacOS Security Center» شد که ادعای وجود چهار ویروس میکرد و تمدید جعلی لایسنس McAfee را با تخفیف ۵۵٪ تبلیغ مینمود.
- زنجیره هدایت: این صفحات از توابع JavaScript مبهمشده (Obfuscated) برای هدایت کاربر به سایتهای واسط مانند prosecutoralliance.com استفاده میکنند تا از طریق سیستمهای Affiliate، کمیسیونهای جعلی کسب کنند.
- کلاهبرداریهای سرمایهگذاری: بازدید از yoursite.com منجر به نمایش مقالات جعلی در قالب خبرگزاریهایی نظیر BBC News و ZDFheute شد که طرحهای سرمایهگذاری ساختگی را تبلیغ میکردند.
چالشهای شناسایی و تحلیل استاتیک
بررسیهای استاتیک (Static Checks) شامل جستجوهای RDAP، تاریخچه Blocklist و بررسیهای User-Agent نتوانستند این تهدید را شناسایی کنند. دلیل این امر آن است که هدایت به سایت کلاهبرداری تنها پس از اجرای JavaScript در یک مرورگر واقعی رخ میدهد و مقصد نهایی در زمان اجرا (Runtime) و بر اساس پارامترهای URL ساخته میشود.
نتیجهگیری برای توسعهدهندگان
این مورد مشابه حمله ClickFix در دامنه third-party.com است که کاربران ویندوز را هدف قرار داده بود. این حوادث ثابت میکند که دامنههایی که به عنوان Placeholder در مستندات استفاده میشوند، ریسک امنیتی بالایی دارند؛ زیرا با تغییر مالکیت یا محتوای این دامنهها، لینکهای موجود در مستندات قدیمی بدون تغییر در کد، تبدیل به ابزاری برای حملات مهندسی اجتماعی میشوند.


