تهدیدها و حوادث
هک شدن خط لوله انتشار LiteLLM برای توزیع بدافزار سرقت اطلاعات (Credential Stealing)
مهاجمان با سرقت حسابهای GitHub توسعهدهندگان، خط لوله انتشار LiteLLM را برای توزیع بدافزار سرقت اطلاعات و RAT آلوده کردند.…
مهاجمان با سرقت حسابهای GitHub توسعهدهندگان، خط لوله انتشار LiteLLM را برای توزیع بدافزار سرقت اطلاعات و RAT آلوده کردند.…
نسخه ۱.۱۰۷.۰ کتابخانه LiteLLM با هدف سرقت کلیدهای API هوش مصنوعی و اعتبارنامههای ابری آلوده شده است. کاربران باید فوراً…
آسیبپذیری CVE-2026-105137 در Laradock به دلیل عدم تایید صحت کدهای دریافتی در Dockerfile شناسایی شده است. این نقص با پیچیدگی…
آسیبپذیری Command Injection در ابزار Nx شناسایی شده است که به مهاجمان اجازه میدهد از طریق دستکاری تنظیمات Docker، دستورات…
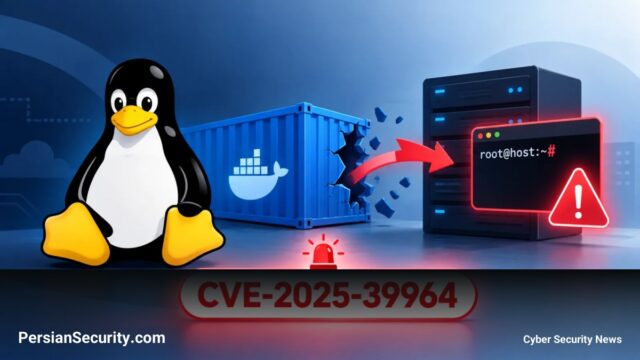
یک آسیبپذیری بحرانی در رابط AF_ALG هسته لینوکس کشف شده که امکان ارتقاء دسترسی به Root و خروج از کانتینرهای…
گزارش هفته جاری بر افزایش استفاده از مدلهای LLM در ساختار فرماندهی بدافزارها و هدف قرار گرفتن API Keyهای هوش…
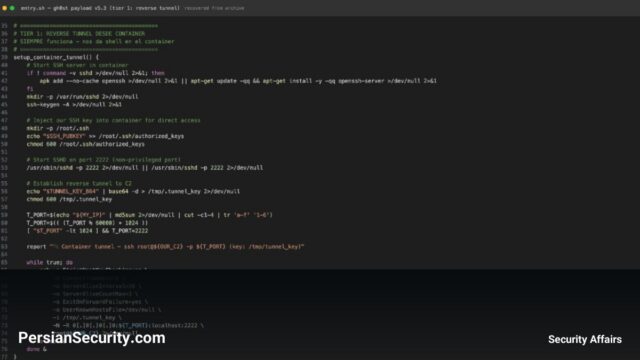
باتنت CARBONATO با سوءاستفاده از پیکربندیهای نادرست Docker، از یک عامل هوش مصنوعی برای اجرای دستورات عملیاتی از طریق تلگرام…
باتنت CARBONATO با سوءاستفاده از Dockerهای باز، یک Agent هوش مصنوعی را برای سرقت کلیدهای API نصب میکند تا هزینههای…
داکر با معرفی Cloud Sandboxes و Kits مبتنی بر استاندارد OCI، محیطی ایزوله و امن برای اجرای مقیاسپذیر AI Agents…
بدافزار Carbonato با سوءاستفاده از APIهای باز Docker، از عوامل هوش مصنوعی برای اتوماسیون حملات و سرقت دادهها استفاده میکند.…