تهدیدات پیشرفته (APT)
تحلیل حملات Kimsuky: تلاش کره شمالی برای رصد تلفات نظامی در اوکراین
عامل تهدید Kimsuky وابسته به کره شمالی با استفاده از تکنیک Reply-Baiting و فایلهای LNK استتار شده، سازمانهای اوکراینی را…
عامل تهدید Kimsuky وابسته به کره شمالی با استفاده از تکنیک Reply-Baiting و فایلهای LNK استتار شده، سازمانهای اوکراینی را…
عاملان تهدید، بهویژه گروههای وابسته به کره شمالی، از زیرساختهای Web3 و قراردادهای هوشمند برای مدیریت C2 و دور زدن…
عوامل کره شمالی با استفاده از هوش مصنوعی و جعل هویت، در قالب کارکنان IT دورکار به سازمانها نفوذ میکنند…
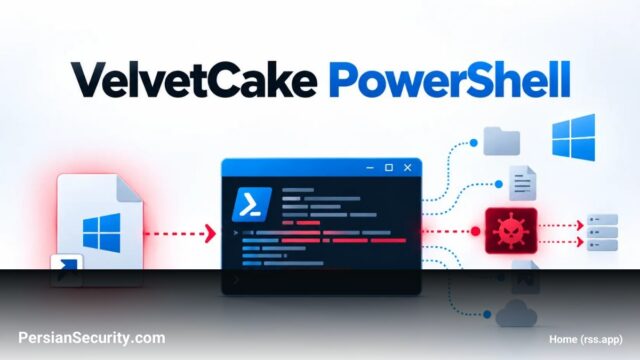
گروه Konni وابسته به کره شمالی با استفاده از فایلهای LNK مخرب و بدافزار ماژولار VelvetCake، عملیات جاسوسی گستردهای را…
عاملان تهدید کره شمالی با استفاده از Terraform Registry و بستههای npm، بدافزارهای پیچیدهای را توزیع میکنند که از بلاکچین…
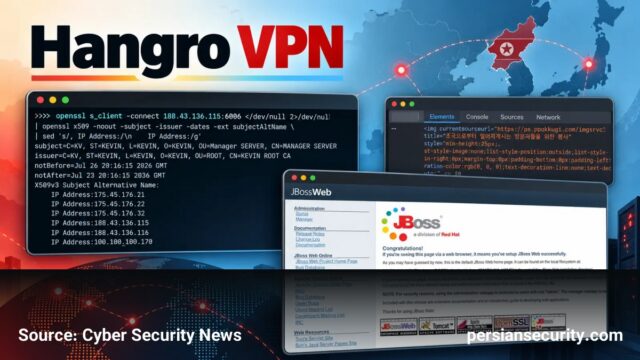
یک خطای پیکربندی در گواهینامههای TLS پلتفرم VPN دولتی کره شمالی (Hangro)، منجر به افشای آدرسهای داخلی و سرورهای عملیاتی…