
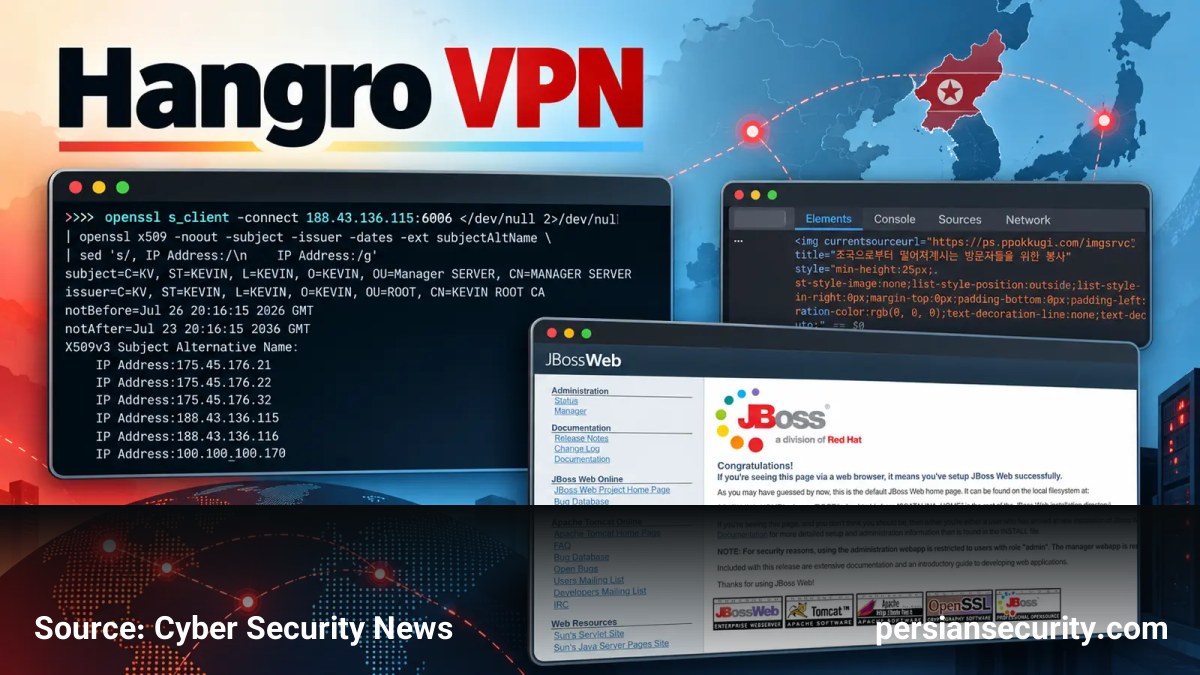
پلتفرم Hangro متعلق به کره شمالی، به دلیل یک خطای پیکربندی در گواهینامه TLS، جزئیات حساس زیرساختهای ارتباطی خود را فاش کرده است. این پلتفرم که در واقع یک کلاینت VPN دولتی است و قابلیتهای ارسال ایمیل و چت آنی را نیز داراست، برای ارتباط مقامات و نمایندگان تجاری کره شمالی در خارج از کشور با سیستمهای داخلی این کشور طراحی شده است.
تحلیل فنی نشت دادهها
بررسیهای انجام شده توسط Malwarebox نشان میدهد که یک گواهینامه TLS در پورت 6006، لیستی از پنج آدرس عمومی را فاش کرده است که سه مورد از آنها در کره شمالی و دو مورد در روسیه مستقر هستند. نکته بحرانی اینجاست که یک آدرس داخلی از محدوده Carrier-Grade NAT (آدرس 100.100.100.170) نیز در بخش SAN گواهینامه درج شده بود که به طور عادی نباید در یک گواهینامه عمومی ظاهر شود و منجر به افشای طرح آدرسدهی داخلی این شبکه شده است.
ضعفهای امنیتی در پیادهسازی
تحلیلگران متوجه شدند که تمامی امضاهای موجود در زنجیره گواهینامه سال ۲۰۲۴ پلتفرم Hangro، حتی گواهینامه Root، در مرحله اعتبارسنجی شکست میخورند. این موضوع نشاندهنده عدم تطابق کلیدهای خصوصی (Private Keys) با کلیدهای عمومی موجود در گواهینامهها است. با این حال، کلاینت Hangro به جای اعتبارسنجی صحیح زنجیره امضا، به گواهینامههایی که همراه با نرمافزار نصب شدهاند اعتماد میکند؛ به همین دلیل سیستم علیرغم نقصهای شدید امنیتی که توسط مرورگرها یا ابزارهای امنیتی استاندارد رد میشوند، همچنان فعال است.
ردپای زیرساختی در روسیه و چین
این بررسیها نشان داد که سرورهای مدیریت در پیونگیانگ و شرق روسیه از گواهینامههای مشابهی استفاده میکنند که امکان گروهبندی و رصد آنها را برای تحلیلگران امنیتی فراهم میکند. همچنین، ردپایی از یک Endpoint در فضای آدرسهای چین (218.25.43.212) مشاهده شده که با ایمیلهای مرتبط با Silibank ثبت شده است. این شواهد تایید میکند که کره شمالی از زیرساختهای موجود در چین برای تسهیل ارتباطات خود استفاده میکند، هرچند لزوماً مالک این شبکهها نیست.
توصیههای دفاعی برای SOC
- مانیتورینگ ترافیک: بررسی و ایجاد هشدار برای هرگونه ارتباط با IPهای شناسایی شده در روسیه و کره شمالی.
- بررسی TLS: بازرسی گواهینامههای TLS در پورتهای غیرمعمول مانند 6006 و 6008.
- تحلیل اثر انگشت: استفاده از Handshake Fingerprinting و DNS غیرفعال (Passive DNS) برای شناسایی نودهای جدید در صورت تغییر زیرساخت توسط اپراتورها.


