
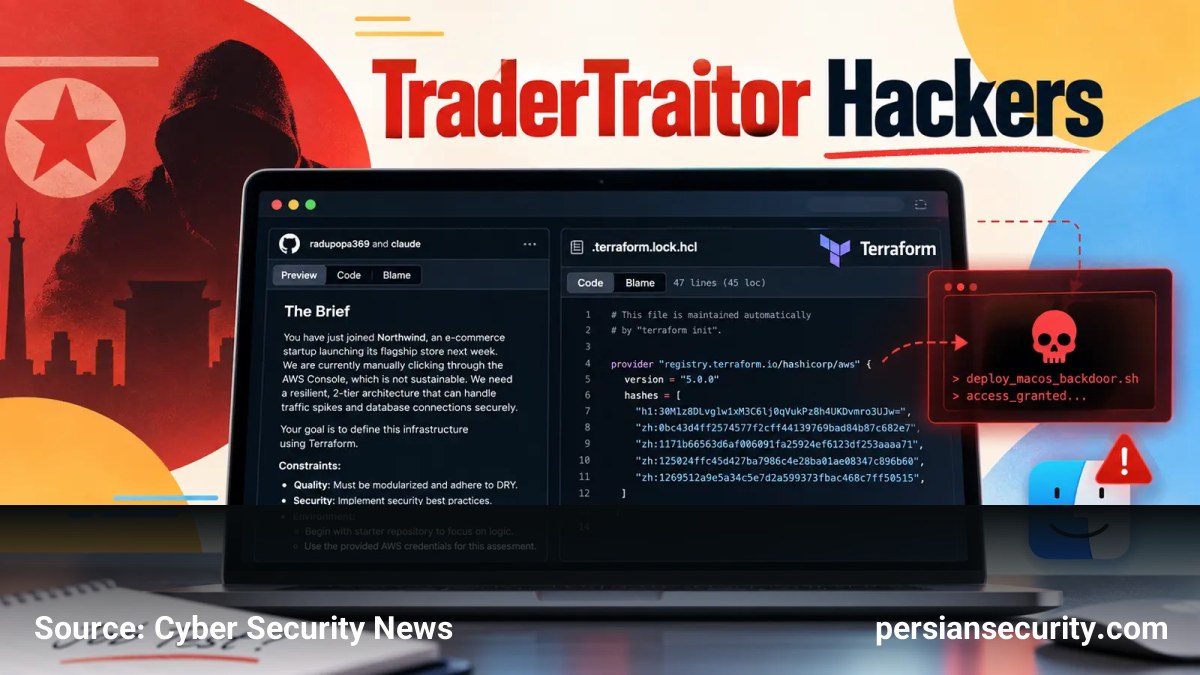
گروههای تهدید کره شمالی، بهویژه زیرمجموعهای از Lazarus به نام TraderTraitor (که با نامهای UNC4899 و Jade Sleet نیز شناخته میشود)، در یک کمپین پیچیده از آزمونهای فنی جعلی برای نفوذ به سیستمهای توسعهدهندگان macOS و دسترسی به محیطهای ابری (Cloud) استفاده میکنند.
مکانیسم حمله: تله استخدامی در GitHub
مهاجمان با شناسایی متخصصان DevOps و توسعهدهندگان حوزه Fintech و Cryptocurrency در پروفایلهای عمومی، آنها را به شرکت در آزمونهای استخدامی دعوت میکنند. این آزمونها شامل تکالیفی در مخازن (Repositories) گیتهاب هستند که در ظاهر عادی به نظر میرسند. نکته کلیدی این حمله، دستکاری فایل .terraform.lock.hcl است. این فایل باعث میشود ابزار Terraform به جای استفاده از منابع رسمی، ماژولهای مخرب را از یک Registry تحت کنترل مهاجم دانلود و اجرا کند.
بدافزارهای مورد استفاده در macOS
پس از اجرای دستور terraform init، دو بدافزار اصلی روی سیستم قربانی نصب میشوند:
- FLATROOF: این بدافزار که خود را به عنوان
SystemUpdateمعرفی میکند، برای جمعآوری اولیه دادهها طراحی شده است. قابلیتهایی نظیر اجرای دستورات Shell، آپلود فایلها از طریق تلگرام، سرقت تاریخچه مرورگر و کپی کردن Login Keychain را داراست. - ROOFDECK: این ابزار با نام
iSyncفعالیت میکند و کنترل گستردهتری بر سیستم دارد. ROOFDECK میتواند فایلهای حساس را جستجو کرده، آرشیوهای رمزنگاری شده ایجاد کند و برای برقراری ارتباط با سرورهای فرماندهی (C2)، از شبکه غیرمتمرکز Nostr استفاده کند.
هدف نهایی: دسترسی به زیرساختهای ابری
هدف اصلی این حملات تنها کنترل سیستم محلی نیست، بلکه دسترسی به اعتبارنامههای ابری (Cloud Credentials) است. در یکی از موارد، مهاجمان توانستند از طریق لپتاپ یک مهندس DevOps، به محیطهای AWS، Google Cloud Platform و OpenStack نفوذ کنند. این استراتژی نشان میدهد که لپتاپهای توسعهدهندگان به دلیل داشتن API Keyها و دسترسیهای Deployment، پل ارتباطی بسیار ارزشمندی برای نفوذ به کل زیرساخت سازمانها هستند.
توصیههای امنیتی برای تیمهای SOC و توسعهدهندگان
برای مقابله با این تهدیدات، اقدامات زیر توصیه میشود:
- پایش دقیق: بررسی برنامههای بدون امضا (Unsigned) که از Home Directory اجرا میشوند و تحلیل فرآیندهای فرزند (Child Processes) غیرعادی در ابزارهای توسعه.
- تأیید منابع: بررسی دقیق تمامی Providerها در فایلهای Lock مربوط به Terraform. هر نامی که خارج از دامنه رسمی
registry.terraform.ioباشد، باید مشکوک تلقی شود. - جداسازی محیطها: توسعهدهندگان باید از اجرای ارزیابیهای فنی خارجی روی ورکاستیشنهای سازمانی خود اجتناب کنند.


