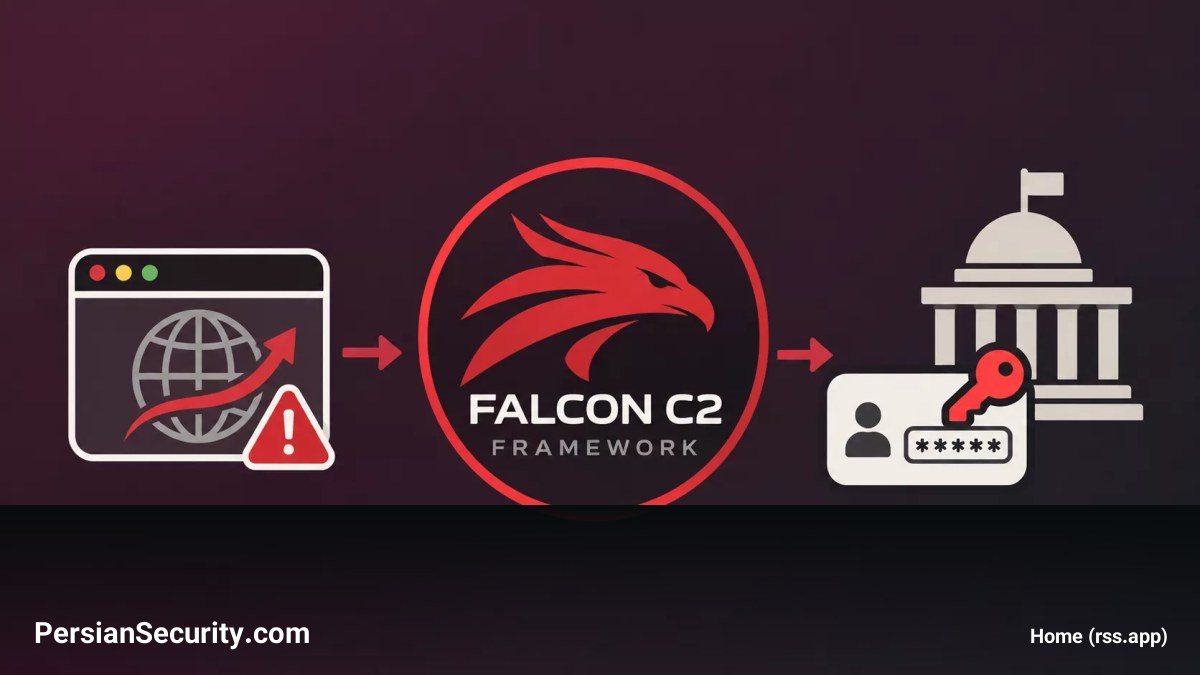
تحلیلهای فنی نشان میدهند که عاملان تهدید از فریمورک فرماندهی و کنترل (C2) موسوم به Falcon استفاده میکنند تا مرورگرهای کاربران در نهادهای دولتی را تسخیر و اطلاعات حساس را سرقت کنند. این فریمورک که با نامهای XG یا Xiàng Gē نیز ردیابی میشود، در بازه زمانی مارس تا مه ۲۰۲۶، نهادهای دولتی در یک کشور واقع در خاورمیانه و چهار کشور در جنوب شرق آسیا را هدف قرار داده است. این حملات که شامل سازمانهای امور خارجه، دفاعی، داخلی و اجرای قانون میشود، نشاندهنده یک عملیات هدفمند برای جمعآوری اطلاعات استراتژیک است.
مکانیزم حمله و کنترل فرماندهی
این فریمورک با اجرای کدهای مخرب JavaScript در مرورگرهای آلوده، امکاناتی نظیر رهگیری اعتبارنامهها (Credentials)، نظارت بر فعالیتها و دسترسی احرازشده به اپلیکیشنهای دولتی را فراهم میکند؛ بدون اینکه لزوماً در مراحل اولیه نیاز به نصب یک ایمپلنت (Implant) سنتی در سطح Endpoint داشته باشد.
- پنهانسازی: رابط مدیریتی Falcon پشت یک صفحه خالی با قابلیت غیرفعال بودن Right-click پنهان شده است. با فشردن متوالی سه بار کلید F9، فرم ورود نمایش داده میشود.
- کانالهای ارتباطی: پنل مدیریت روی پورت TCP 8080 گوش میدهد، در حالی که بخش مربوط به قربانی از پورت 443 استفاده کرده و برای پنهانسازی، بازیهای سادهای مانند Tetris یا Snake را نمایش میدهد.
- رمزنگاری: ارتباطات از طریق WebSocket محافظتشده با TLS برقرار شده و از رمزنگاری AES-256-CBC استفاده میکند. همچنین از کلید عمومی RSA با طول ۲۰۴۸ بیت برای محافظت از تبادل کلیدهای AES استفاده میشود.
افزونههای مرورگر و گسترش دسترسی
برای افزایش سطح دسترسی، مهاجمان از افزونههای Chrome و Firefox استفاده میکنند. نسخه Chrome تحت عنوان “PDF Viewer” ظاهر میشود که با پیکربندی Manifest V3، درخواست ۴۰ مجوز مختلف از جمله دسترسی به تمامی وبسایتها را دارد. این افزونهها قادر به جمعآوری کوکیها، تاریخچه مرورگر، فایلهای دانلود شده و حتی محتوای Clipboard هستند. همچنین قابلیت Reverse-proxy این ابزار به مهاجمان اجازه میدهد تا با استفاده از اعتبارنامهها و کوکیهای موجود، درخواستها را از طریق مرورگر قربانی ارسال کنند.
استفاده از ایمپلنت Antino
در برخی موارد، مهاجمان از طریق اعلانهای جعلی بهروزرسانی Adobe Flash Player، ایمپلنت Rust موسوم به Antino را روی سیستمها نصب میکنند. این ایمپلنت برای حفظ بقا (Persistence) از Registry Run استفاده کرده و از طریق Microsoft Graph API و سرویس OneDrive برای ارسال دستورات، اجرای دستورات Shell و PowerShell و انتقال فایلها بهره میبرد.
راهکارهای شناسایی و شکار تهدید
برای مقابله با این تهدید، تیمهای امنیتی باید موارد زیر را بررسی کنند:
- افزونههای غیرمجاز در حالت Developer-mode و افزونههایی با مجوزهای بیش از حد (Excessive Permissions).
- اسکریپتهای تزریق شده در پورتالهای Webmail و اپلیکیشنهای دولتی.
- فعالیتهای غیرعادی WebSocket در مرورگر که با احراز هویت در سرویسهای OneDrive خارجی مرتبط است.
- ایجاد فایلها یا دایرکتوریهایی با نام antino/ در سیستمهای هدف.