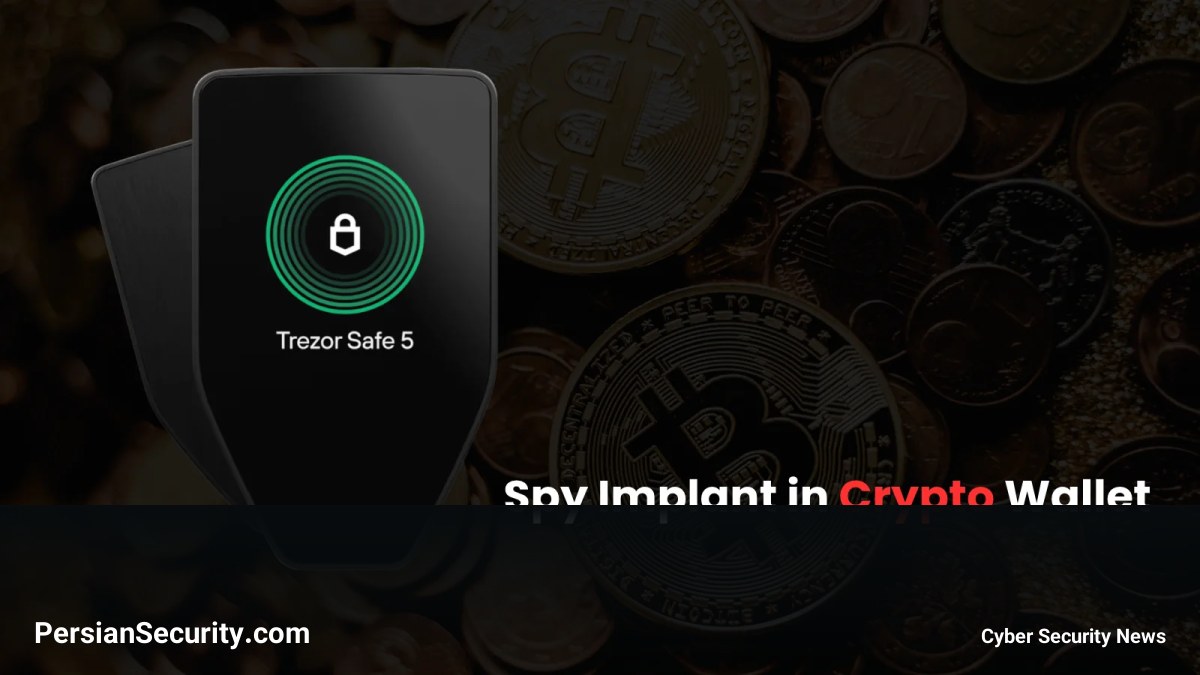
شرکت Trezor نسبت به احتمال وجود یک ایمپلنت سختافزاری (Hardware Implant) جاسوسی در برخی از مدلهای Trezor Safe 5 هشدار داده است. این قطعه مشکوک میتواند عبارتهای بازیابی (Recovery Phrases) کاربران را سرقت کرده و آنها را از طریق شبکه موبایل ارسال کند. این هشدار شامل تمامی مدلهای Trezor است که از مارس ۲۰۲۶ به بعد از فروشنده CryptoBilis خریداری شدهاند، هرچند تاکنون تنها یک مورد گزارش شده است.
در گزارش فنی منتشر شده، مشخص شده است که یک برد مدار چاپی (PCB) اضافی بین برد اصلی کیف پول و نمایشگر قرار گرفته است. این برد حاوی یک ماژول سلولار (Cellular Module) و آنتن است که میتواند اطلاعات نمایش داده شده روی صفحه، از جمله کلمات بازیابی را بخواند و در حالی که دستگاه به برق متصل است، از طریق شبکه موبایل ارسال کند.
این روش حمله به جای شکستن پروتکلهای امنیتی هسته کیف پول، مستقیماً نمایشگر را هدف قرار میدهد. مهاجم میتواند کلمات بازیابی را در لحظه تنظیم اولیه (Setup) که روی صفحه ظاهر میشوند، شکار کند. یک عبارت بازیابی سرقت شده به مهاجم اجازه میدهد تا کیف پول را در جای دیگری بازیابی کرده و کنترل کامل داراییها را در اختیار بگیرد.
این حادثه مشابه با تحقیقات انجام شده روی کیف پولهای Ledger است که توسط همان فروشنده (CryptoBilis) عرضه شده بودند. Trezor اعلام کرده است که دسترسی به CryptoBilis را قطع کرده و در حال همکاری با سایر نهادها برای بررسی دقیقتر این حملات زنجیره تأمین (Supply Chain Attack) است.
اقدامات لازم برای کاربران:
- اگر دستگاه شما جزو محصولات مشکوک است، هرگز عبارت بازیابی قدیمی را در دستگاه جدید وارد نکنید.
- باید یک کیف پول کاملاً جدید با یک Seed جدید ایجاد کرده و سپس داراییهای خود را به آن منتقل کنید.
- انتقال عبارت بازیابی قدیمی به یک دستگاه دیگر، خطر را برطرف نمیکند.
- در صورت عدم دسترسی به کیف پول سختافزاری امن دیگر، استفاده موقت از کیف پولهای نرمافزاری یا صرافیهای معتبر توصیه میشود.