تهدیدها و حوادث
سوءاستفاده از دامنههای Placeholder در حملات ClickFix برای هدف قرار دادن توسعهدهندگان
عوامل تهدید با ثبت دامنه third-party[.]com که در مستندات فنی به عنوان Placeholder استفاده میشود، حملات ClickFix را برای اجرای…
عوامل تهدید با ثبت دامنه third-party[.]com که در مستندات فنی به عنوان Placeholder استفاده میشود، حملات ClickFix را برای اجرای…
عوامل کره شمالی با استفاده از هوش مصنوعی و جعل هویت، در قالب کارکنان IT دورکار به سازمانها نفوذ میکنند…
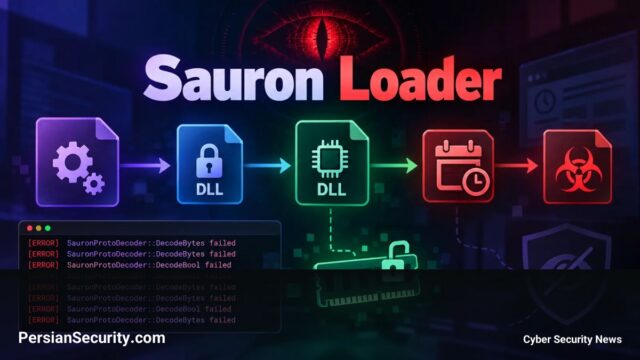
بدافزار Sauron Loader با بهرهگیری از تکنیک DLL Side-Loading و رمزگشایی در حافظه، سعی در دور زدن سیستمهای شناسایی دارد.…
لینکدین برای مقابله با پروفایلهای جعلی ساخته شده توسط هوش مصنوعی، قابلیتهای جدیدی برای تایید سوابق شغلی و هویت کاربران…
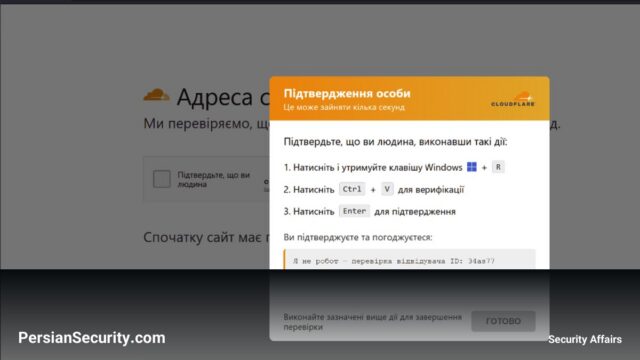
مهاجمان با استفاده از صفحات جعلی Cloudflare CAPTCHA در وبسایتهای هک شده، بدافزار Psychedelic Stealer را برای سرقت پسوردهای مرورگر…
مهاجمان با تصاحب دامینهای نمونه (Placeholder) مورد استفاده در مستندات فنی، کاربران را از طریق تکنیک ClickFix و صفحات جعلی…
مهاجمان با استفاده از تبلیغات گوگل، کاربرانی را به صفحات Scareware هدایت میکنند که با شبیهسازی هشدارهای امنیتی و قفل…
بررسی شبکهای از وبسایتهای کلاهبرداری که با وعده بازپرداخت هزینه حمل و نقل، کاربران را به ثبتنام در اشتراکهای ماهانه…
کاربران Revolut به دلیل حمله مهندسی اجتماعی به شرکت کارگزاری DriveWealth، برای دومین بار در یک ماه با نشت اطلاعات…
شبکهای از وبسایتهای کلاهبرداری با وعده بازپرداخت هزینه ارسال، کاربران را به ثبتنام در اشتراکهای ماهانه پنهان و خودکار ترغیب…