
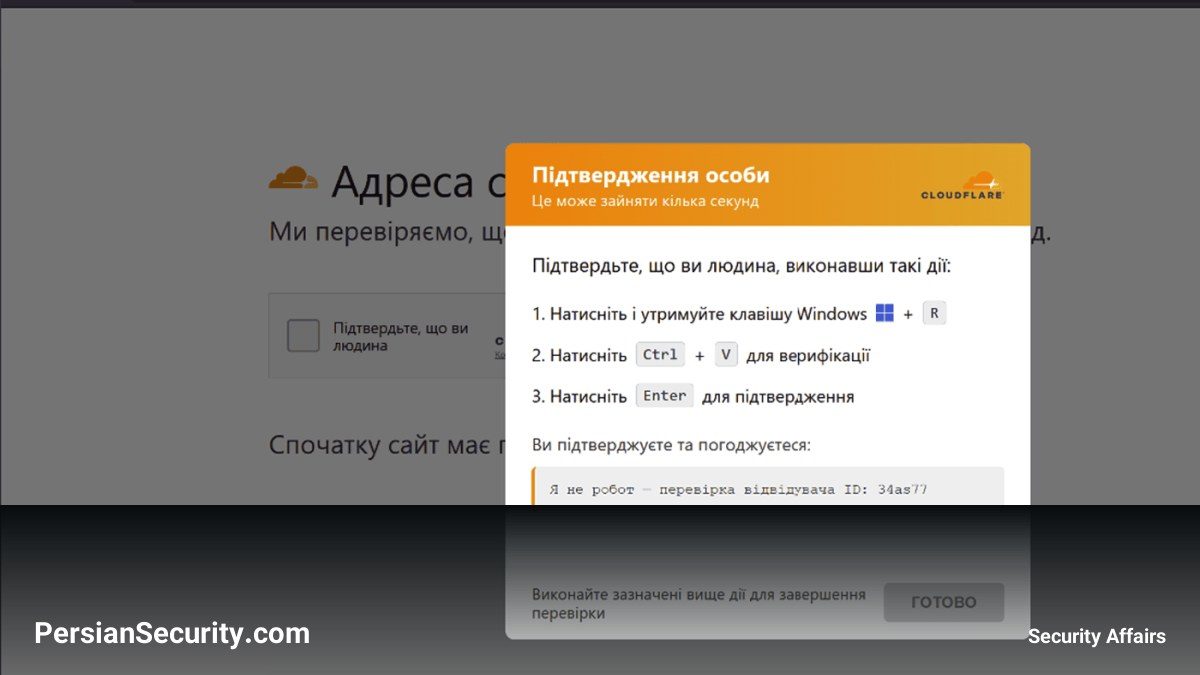
گزارشهای جدید نشان میدهد که مهاجمان باe hijack کردن وبسایتهای تجاری در اوکراین، از طریق نمایش یک صفحه جعلی Cloudflare CAPTCHA، بدافزار Psychedelic Stealer را روی سیستمهای قربانیان نصب میکنند. هدف اصلی این عملیات، سرقت اطلاعات حساس مرورگرها و کیف پولهای ارز دیجیتال است.
مکانیزم حمله و مهندسی اجتماعی
مهاجمان با تزریق iframeهای مخفی در صفحات وبسایتهای معتبر (مانند کلینیکهای پزشکی و فروشگاههای ابزار)، بازدیدکنندگان را با یک صفحه تأیید هویت جعلی مواجه میکنند. این صفحه به گونهای طراحی شده که با استفاده از شناسههایی مانند Ray ID، شباهت زیادی به رابط کاربری واقعی Cloudflare داشته باشد تا اعتماد کاربر جلب شود.
تکنیکهای دور زدن سیستمهای امنیتی
در این کمپین، برای دور زدن ابزارهای شناسایی فعالیتهای مشکوک PowerShell، از روش متفاوتی استفاده شده است:
- پس از کلیک کاربر روی CAPTCHA، یک دستور Windows Installer به صورت خودکار در Clipboard کپی میشود.
- از کاربر خواسته میشود کلیدهای
Windows+Rرا فشار داده، دستور را Paste کرده و Enter بزند. - این دستور مستقیماً فایل
msiexec.exeرا اجرا میکند تا یک فایل MSI مخرب را دانلود و نصب نماید.
تحلیل بدافزار Psychedelic Stealer
فایل اجرایی نصب شده با نام psychedeliclove.exe، قابلیتهای گستردهای برای سرقت دادهها دارد:
- سرقت اعتبارنامه: استخراج پسوردهای ذخیره شده در مرورگرهای Chrome، Edge، Brave، Opera، Vivaldi و Yandex.
- هدف قرار دادن کریپتو: سرقت دادههای کیف پولهای Exodus، Atomic Wallet، Electrum و Bitcoin Core.
- ماندگاری (Persistence): ایجاد یک Scheduled Task به نام
psychedelicloveUtilsبرای اجرای مجدد بدافزار. - کنترل از راه دور: بدافزار از طریق یک سرور C2، قابلیت دریافت و اجرای فایلهای EXE، COM، BAT و MSI را دارد که این امر امکان تبدیل سیستم قربانی به یک Foothold برای حملات پیچیدهتر را فراهم میکند.
مدیریت عملیات و زیرساخت
مهاجمان از یک پنل مدیریتی به نام «РУБЛЁВКА TDS» برای کنترل URLهای توزیع بدافزار و رصد تعاملات کاربران استفاده میکنند. تحلیلهای فنی نشان میدهد که با وجود زبان اوکراینی در صفحات لندینگ، کدهای HTML حاوی کامنتهای روسی هستند که احتمالاً به منشأ توسعهدهندگان اشاره دارد.


