بدافزار و تروجان
استفاده از صفحات جعلی GitHub برای توزیع بدافزار Rapuncel Infostealer
مهاجمان با استفاده از صفحات جعلی در GitHub و تکنیکهای SEO، بدافزار Rapuncel Infostealer را از طریق جعل برند LastPass…
مهاجمان با استفاده از صفحات جعلی در GitHub و تکنیکهای SEO، بدافزار Rapuncel Infostealer را از طریق جعل برند LastPass…
بررسی ابزار جدید Warden که یک Infostealer مبتنی بر Rust و مدل MaaS است و از تکنیکهای پیشرفته Morphing و…
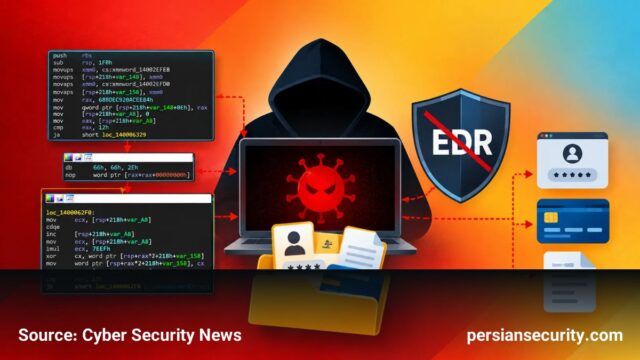
مهاجمان با استفاده از صفحات جعلی در GitHub و درایورهای سطح Kernel، ابزارهای EDR را غیرفعال کرده و بدافزار Rapuncel…
گروه WaterPlum با استفاده از مصاحبههای شغلی جعلی و بستههای مخرب NPM، بیش از ۱۰ میلیون دلار از متخصصان IT…
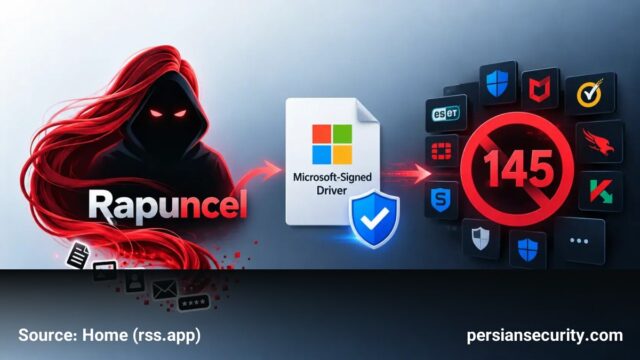
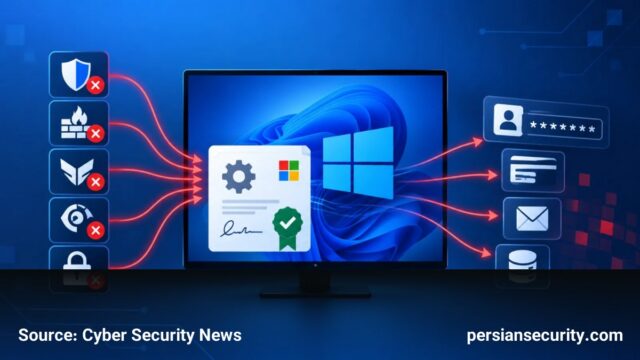
بدافزار Rapuncel با استفاده از یک درایور Kernel امضاشده توسط مایکروسافت، ۱۴۵ ابزار امنیتی EDR و AV را غیرفعال کرده…
بدافزار Remus با استفاده از تکنیک حذف Syscall Hooks و متد EtherHiding، ابزارهای EDR را دور زده و اطلاعات حساس…
بدافزار Rapuncel با استفاده از یک درایور امضا شده توسط مایکروسافت، ۱۴۵ ابزار امنیتی و EDR را غیرفعال کرده و…
مهاجمان با استفاده از ایمیلهای هک شده دولتی و متدهای پیشرفته Smishing، کاربران Revolut را هدف قرار دادهاند تا از…
گزارش هفتگی InfoStealers نشاندهنده آلودگی بیش از ۲۰ هزار دستگاه و سرقت اطلاعات از دامنههای کلیدی مانند گوگل و مایکروسافت…
بدافزار Remus با هدف قرار دادن توکنهای API هوش مصنوعی و استفاده از قراردادهای هوشمند اتریوم برای مخفیسازی C2، تهدیدی…