بدافزار و تروجان
بازگشت SectopRAT: پنهانسازی بدافزار در دل نرمافزارهای معتبر
نسخه جدیدی از بدافزار SectopRAT با سوءاستفاده از نرمافزارهای معتبر و دستکاری فایلهای DLL، در حال گسترش است. این RAT…
نسخه جدیدی از بدافزار SectopRAT با سوءاستفاده از نرمافزارهای معتبر و دستکاری فایلهای DLL، در حال گسترش است. این RAT…
گروه باجافزاری جدید به نام n0n با استفاده از مدل اخاذی دوگانه و تهدید به تخریب کامل بکآپها، سازمانهای مالی…
بدافزار MacSync با تغییر معماری از اسکریپت به باینریهای Swift و Objective-C و استفاده از iCloud برای توزیع، توسعهدهندگان و…
بدافزار PamStealer با استفاده از کیف پولهای جعلی ارز دیجیتال و تکنیکهای پیشرفته رمزگشایی متکی به سرور، اعتبارنامهها و دادههای…
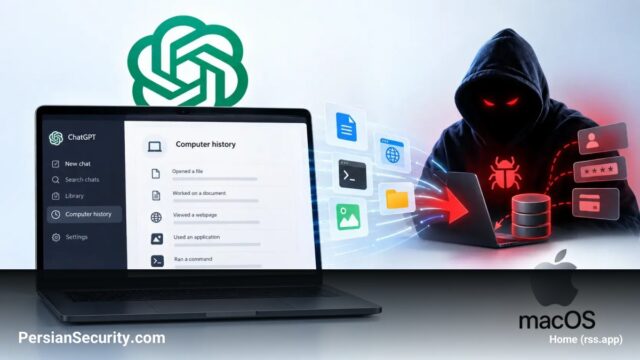
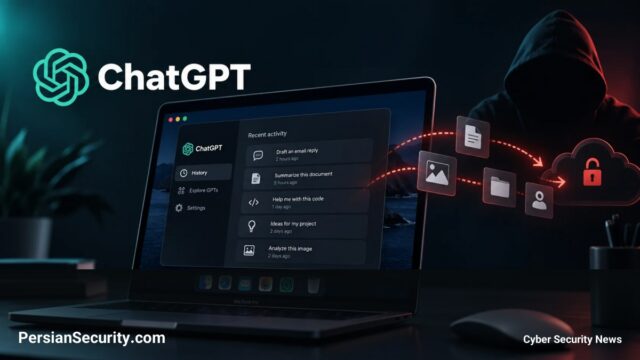
قابلیت Computer History در ChatGPT برای macOS با تبدیل فعالیتهای کاربر به فایلهای متنی Markdown، مسیر جدیدی را برای بدافزارهای…
تحلیل ماهانه AhnLab روند توزیع و شناسایی بدافزارهای Infostealer در اوت ۲۰۲۶ را بررسی کرده است. این گزارش بر کانالهای…
مهاجمان با استفاده از درایورهای امضا شده توسط مایکروسافت و جعل هویت برندها در GitHub، توانستند ۱۴۵ ابزار امنیتی و…
قابلیت جدید Computer History در ChatGPT برای macOS، فعالیتهای کاربر را به صورت متنی و بدون رمزنگاری ذخیره میکند که…
این گزارش به بررسی پنج مسیر نفوذ جدید از طریق سوءاستفاده از هویتها، از جمله دور زدن MFA و هدف…
تحقیقات جدید نشان میدهد ۲۰٪ سازمانهای آب و فاضلاب آمریکا به دلیل بدافزارهای Infostealer دچار افشای دادههای هویتی شدهاند که…