
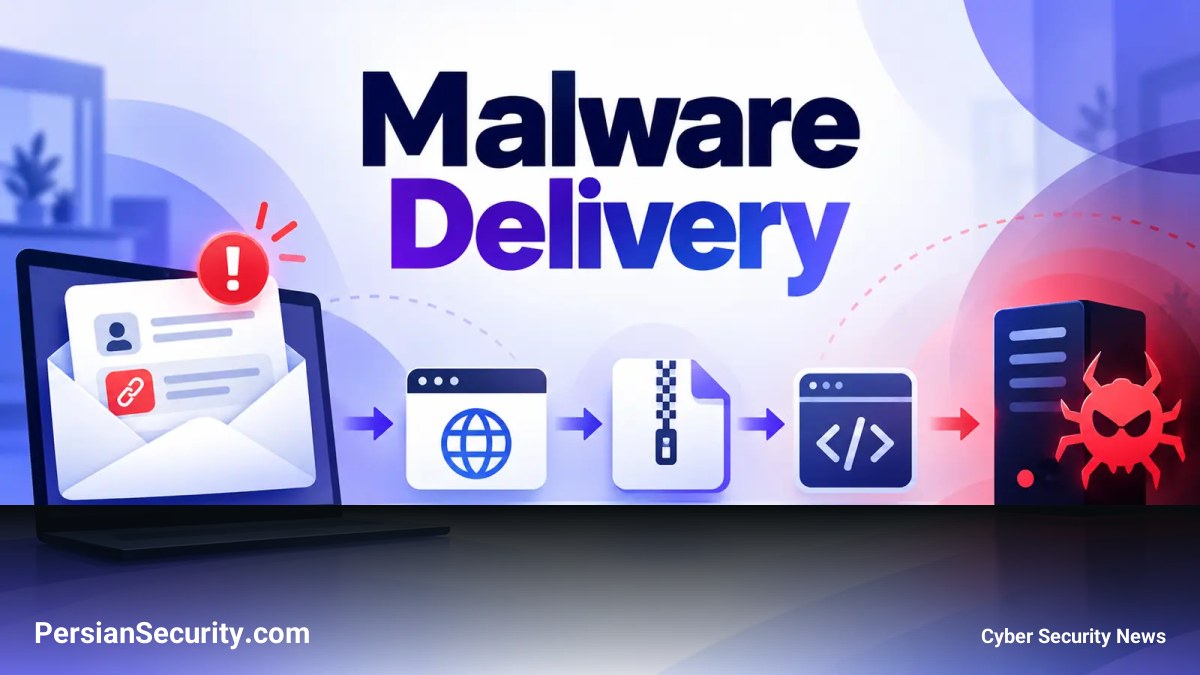
عاملان تهدید در یک کمپین جدید، از مکاتبات روتین تجاری مانند شکایات مشتریان، درخواستهای بازپرداخت وجه (Refund) و گزارشهای مربوط به کالاهای آسیبدیده برای فریب کارکنان سازمانها استفاده میکنند. این حملات که در بازه زمانی جولای تا آگوست ۲۰۲۶ شناسایی شدهاند، عمدتاً سازمانهایی در شرق و جنوب شرق آسیا را هدف قرار دادهاند و از زبانهای مختلفی از جمله ژاپنی، کرهای، انگلیسی، چینی و ویتنامی برای افزایش نرخ موفقیت استفاده میکنند.
مکانیزم حمله و مهندسی اجتماعی
در این سناریو، قربانی ایمیلی دریافت میکند که در آن ادعا شده کالایی آسیبدیده است یا نیاز به بررسی یک ویدئوی بازبینی (Unboxing) وجود دارد. لینکهای موجود در ایمیل، کاربر را به صفحات جعلی هدایت میکنند که شبیه به سرویسهای اشتراکگذاری فایل یا مشاهده ویدئو هستند. در این صفحات ادعا میشود که فایل به دلیل حجم زیاد قابل پیشنمایش نیست و کاربر را مجبور به دانلود یک آرشیو ZIP میکند.
تحلیل فنی بدافزار و زنجیره عفونت
پس از دانلود و اجرای فایل، یک زنجیره عفونت چندلایه آغاز میشود. تحلیلگران متوجه استفاده از تکنیکهای زیر شدهاند:
- استتار فایل: استفاده از پسوندهای دوگانه (Double Extension) برای نمایش فایلهای EXE به صورت PDF.
- DLL Side-Loading: استفاده از برنامههای معتبر دارای امضای دیجیتال مایکروسافت برای بارگذاری DLLهای مخرب.
- دور زدن ابزارهای امنیتی: افزودن دادههای زائد (Padding) به فایلها برای افزایش حجم و دور زدن ابزارهای امنیتی که محدودیت اندازه فایل برای اسکن دارند.
- تضعیف دفاعات: استفاده از درایورهای آسیبپذیر اما دارای امضا (Signed Drivers) برای متوقف کردن فرآیندهای محصولات امنیتی در ویندوز.
پیلودهای نهایی: PureRAT و PureLogs
بسته به نوع قربانی، یکی از دو بدافزار زیر نصب میشود:
- PureRAT: یک ابزار دسترسی از راه دور (Remote Access Tool) که اطلاعات سیستم، نامهای کاربری، وضعیت وبکم و اسکرینشاتها را ارسال کرده و قادر است دادههای مرورگرها و کیف پولهای ارز دیجیتال را سرقت کند.
- PureLogs: یک بدافزار سرقت اطلاعات (Information Stealer) که بر روی کوکیهای مرورگر، پروفایلهای کاربری، دادههای Discord و نتایج جستجوی فایلها تمرکز دارد.
توصیههای امنیتی برای SOC و مدیران امنیت
با توجه به تغییر مداوم Loaderها، تکیه صرف بر Hash فایلها برای شناسایی این حملات کافی نیست. توصیه میشود:
- بررسی هرگونه نصب غیرمنتظره درایورها یا ایجاد Taskهای زمانبندی شده (Scheduled Tasks) جدید.
- مانیتورینگ رفتاری برای شناسایی DLL Side-loading و تغییرات در Registry.
- آموزش کارکنان برای عدم اعتماد به درخواستهای دانلود فایل در ایمیلهای مربوط به شکایات مشتریان، حتی در صورت معتبر به نظر رسیدن آدرس فرستنده.
- بررسی هدرهای ایمیل (Email Headers) برای شناسایی تفاوت بین آدرس فرستنده و آدرس Reply-To.


