
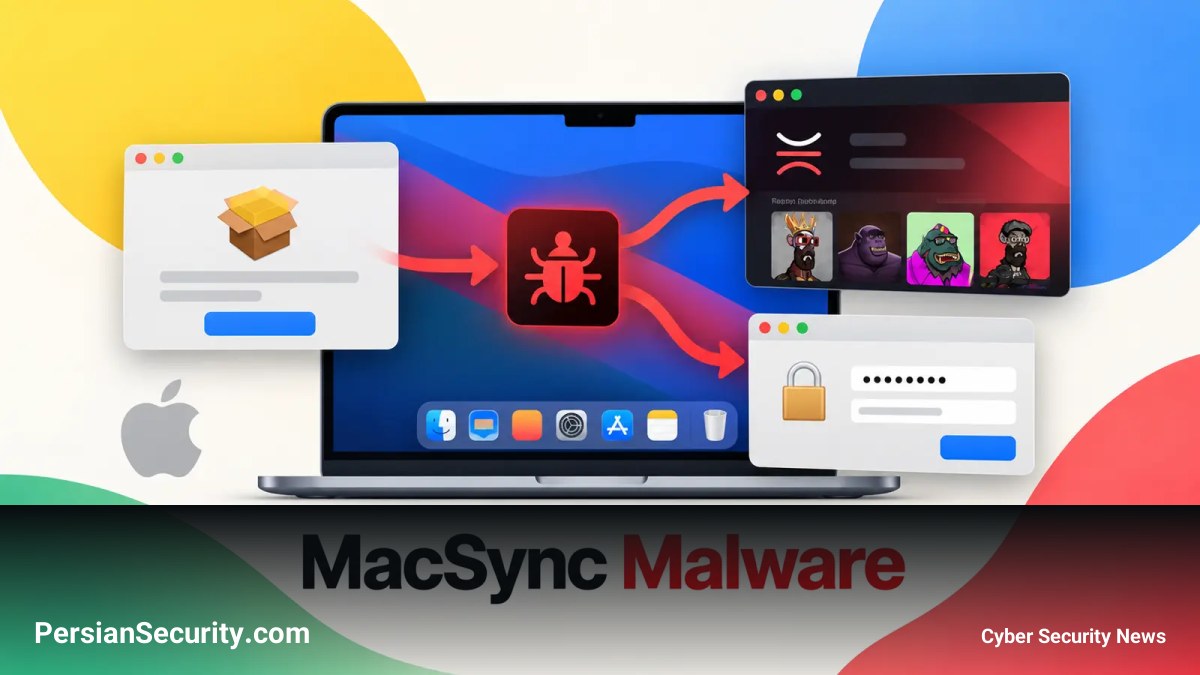
بدافزار MacSync، یک جاسوس اطلاعاتی (Information Stealer) پیشرفته برای سیستمعامل macOS، با زنجیره توزیع پیچیدهتری بازگشته است که بهطور خاص کاربران ارزهای دیجیتال و توسعهدهندگان نرمافزار را هدف قرار میدهد. در نسخههای جدید، این بدافزار به جای تکیه بر دستورات Terminal، از فایلهای Disk Image (DMG) مخرب استفاده میکند که در ظاهر اپلیکیشنهای معتبری هستند.
زنجیره حمله و متدهای توزیع
عوامل تهدید در این کمپین از نرمافزارهای کرک شده یا اپلیکیشنهای جعلی استفاده میکنند؛ برای مثال، یک کیف پول دیجیتال ساختگی به نام Toria از طریق شبکههای اجتماعی تبلیغ شده است. پس از اجرای برنامه، بدافزار ویژگیهای Quarantine سیستمعامل macOS را حذف کرده و کدهای تکمیلی را برای سرقت رمزهای عبور، دادههای کیف پول و اعتبارنامههای کاری نصب میکند.
تحلیلهای اخیر نشان میدهد که MacSync از اسکریپتهای متکی به متن فاصله گرفته و اکنون از اجزای کامپایل شده به زبانهای Swift و Objective-C استفاده میکند. این تغییر باعث افزایش انعطافپذیری بدافزار و دشوارتر شدن شناسایی آن در هر دو معماری Intel و Apple Silicon شده است.
تکنیکهای پیشرفته برای پایداری و پنهانسازی
- استفاده از iCloud: این بدافزار از تقویمهای عمومی iCloud برای دریافت دستورات مخرب استفاده میکند تا فعالیتهای خود را در ترافیک عادی شبکه پنهان کند.
- تکنیکهای Anti-Analysis: MacSync برای جلوگیری از تحلیل، محیطهای Virtual Machine را شناسایی کرده و Debuggerها را مسدود میکند.
- پایداری (Persistence): بدافزار خود را به عنوان Finder جا میزند و از طریق LaunchAgent، تنظیمات استارتآپ ZSH و حتی Global Git Hooks فعال میماند.
دادههای در معرض خطر و قابلیتهای Backdoor
بخش جاسوس اطلاعاتی این بدافزار با نمایش یک پنجره جعلی (که شبیه به درخواستهای سیستمی macOS است)، رمز عبور Administrator را سرقت میکند. سپس دادههای زیر را جمعآوری مینماید:
- تاریخچه مرورگر، کوکیها و پسوردهای ذخیره شده.
- فایلهای Keychain و اطلاعات تلگرام.
- تنظیمات SSH، ZSH، AWS، Kubernetes و Git.
علاوه بر این، یک Backdoor در سیستم نصب میشود که از طریق HTTP با سرور C2 ارتباط برقرار کرده و قادر است فایلها را آپلود کند، افزونههای مرورگر نصب نماید یا حتی کیف پولهای Ledger نصب شده را با نسخههای مخرب جایگزین کند.
توصیههای امنیتی برای سازمانها
به مدیران SOC و مهندسان امنیت توصیه میشود موارد زیر را رصد کنند:
- بررسی آیتمهای ناشناخته در Startup و تغییرات در Git Hooks.
- مانیتورینگ آپلودهای مشکوک به دامنههای خارجی.
- ترغیب کاربران به عدم استفاده از نرمافزارهای کرک شده و نادیده نگرفتن هشدارهای امنیتی macOS.


