
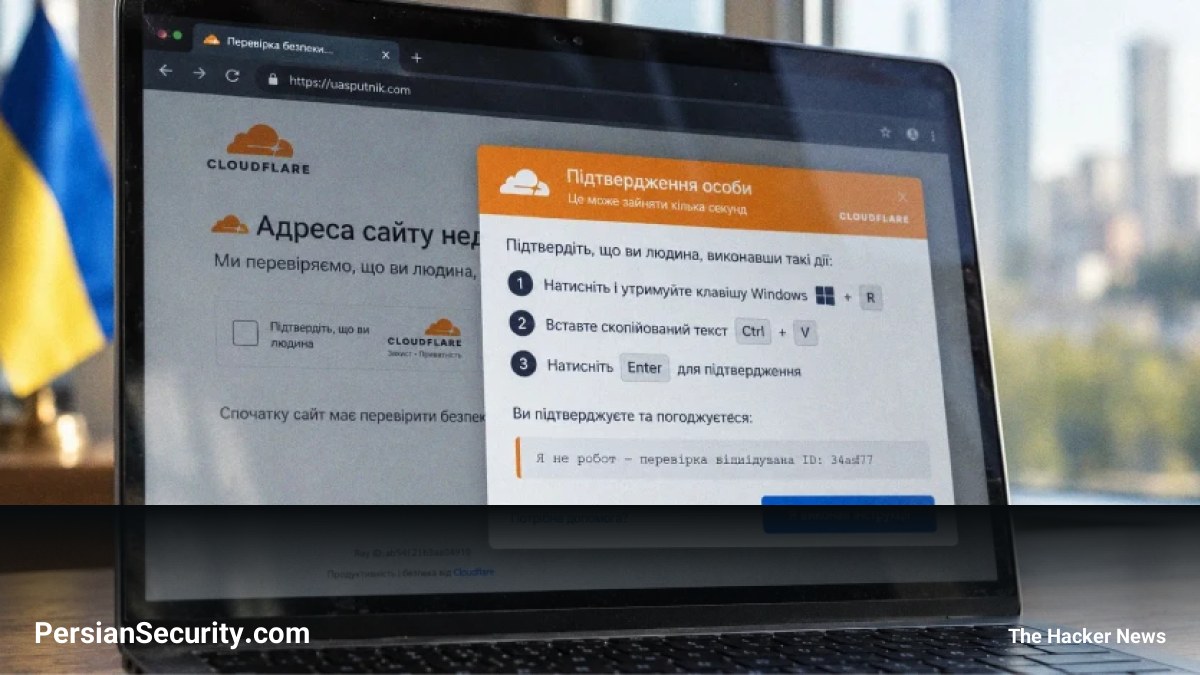
یک کمپین فعال با استفاده از تکنیک ClickFix، وبسایتهای تجاری معتبر در اوکراین را هدف قرار داده است تا با تزریق صفحات جعلی تایید هویت Cloudflare، کاربران را به دانلود یک بدافزار جاسوسی (Information Stealer) جدید و مستند نشده به نام Psychedelic ترغیب کند.
مکانیسم حمله و زنجیره توزیع
طبق گزارش فنی Arctic Wolf Labs، زمانی که کاربر با صفحه جعلی تعامل میکند، یک دستور Windows Installer به صورت خودکار در کلیپبورد کپی شده و از کاربر خواسته میشود تا آن را در محیط Windows Run جایگذاری و اجرا کند. این زنجیره حمله از دستور msiexec.exe برای دریافت یک فایل MSI مخرب استفاده میکند که در نهایت منجر به نصب بدافزار Stealer میشود.
این بدافزار قابلیتهای زیر را داراست:
- سرقت رمزهای عبور مرورگر، توکنهای حساب کاربری و دادههای کیف پولهای ارز دیجیتال.
- ایجاد تداوم (Persistence) در سیستم از طریق Scheduled Tasks.
- ارتباط با سرور فرماندهی و کنترل (C2) برای دریافت دستورات تکمیلی.
- اجرای فایلهای EXE، COM، BAT، CMD، MSI و اسکریپتهای PowerShell.
تحلیل زیرساخت و اهداف
مهاجمان از یک المان iframe برای اجرای جاوااسکریپتهای کنترل شده از طریق دامنه fsputnik[.]com استفاده کردهاند. همچنین یک پنل مدیریت به نام Rublevka TDS روی دامنه uasputnik[.]com شناسایی شده است که برای پیکربندی دستورات فریبنده و رصد تعاملات قربانیان به کار میرود.
با توجه به استفاده از زبان روسی در آثار توسعه و تمرکز شدید حملات بر کاربران اوکراینی، احتمال فعالیت عوامل تهدید (Threat Actors) روسی در این کمپین بسیار بالا است. دادههای پنل مدیریت نشان میدهد که بیشترین تعداد بازدیدها و کلیکها مربوط به اوکراین بوده و کشورهای دیگر مانند آمریکا، لهستان، آلمان، کانادا و هلند نیز در معرض این حمله قرار داشتهاند.
سایر تهدیدات مرتبط: RemotePanel و BoundSiphon
در همین راستا، Blackpoint Cyber دو مؤلفه بدافزاری دیگر را شناسایی کرده است که از طریق زنجیره مشابه ClickFix توزیع میشوند:
- RemotePanel: یک پلتفرم دسترسی از راه دور (Remote Access) که با جعل سرویس Windows Time تداوم مییابد و کنترل گستردهای بر سیستم، از جمله مدیریت فایلها و دسترسی به صفحه نمایش (HVNC) را فراهم میکند. این بدافزار برای شناسایی سرور C2 خود از یک قرارداد هوشمند در BNB Smart Chain استفاده میکند.
- BoundSiphon: یک استیلر متمرکز بر مرورگرهای Chromium و Firefox که دادههای حساس و اسرار محافظت شده توسط Chromium App-Bound Encryption را هدف قرار میدهد.
این حملات با سوءاستفاده از شیء COM با نام CMSTPLUA برای دور زدن UAC (User Account Control) و ایجاد استثنائات در Microsoft Defender، سطح دسترسی خود را به حالت Administrative ارتقا میدهند.


