بدافزار و تروجان
کشف بدافزار AvisLoader؛ استفاده از شبکه P2P Tox برای ارتباطات C2
بدافزار جدید AvisLoader با بهرهگیری از پروتکل P2P Tox، ارتباطات C2 خود را بدون نیاز به دامنه ثابت برقرار میکند…
بدافزار جدید AvisLoader با بهرهگیری از پروتکل P2P Tox، ارتباطات C2 خود را بدون نیاز به دامنه ثابت برقرار میکند…
بدافزار AvisLoader با بهرهگیری از شبکه P2P Tox، زیرساخت C2 سنتی را حذف کرده تا در برابر مسدودسازی دامنهها مقاوم…
مهاجمان با تصاحب دامنه third-party.com که در مستندات فنی بسیاری به عنوان نمونه استفاده میشد، حملات ClickFix را برای هدف…
تکنیک ClickFix با استفاده از مهندسی اجتماعی و جعل لوگوهای آشنا، کاربران را فریب میدهد تا دستورات مخرب را به…
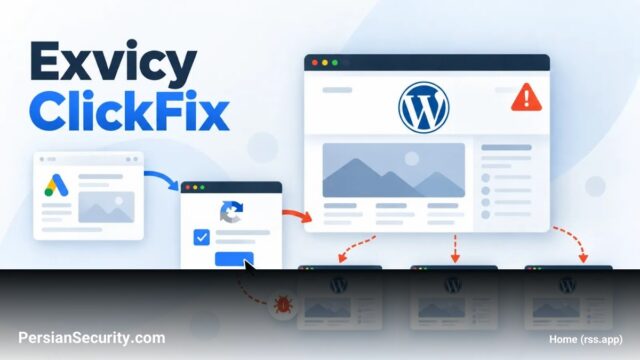
پلتفرم Exvicy با تقلید از ErrTraffic، از طریق تزریق کد در سایتهای وردپرس و استفاده از تکنیکهای مهندسی اجتماعی (ClickFix)،…
عوامل تهدید با استفاده از تکنیک ClickFix و شبکههای میزبانی Bulletproof، روشهای توزیع بدافزار را به گونهای تغییر دادهاند که…
تحلیل هفته جاری بر روی آسیبپذیری بحرانی Cisco ISE با امتیاز ۱۰ و افزایش حملات مهندسی اجتماعی ClickFix تمرکز دارد.…
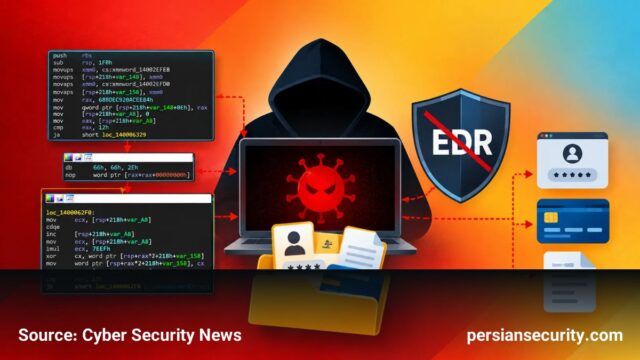
بدافزار Remus با استفاده از تکنیک حذف Syscall Hooks و متد EtherHiding، ابزارهای EDR را دور زده و اطلاعات حساس…
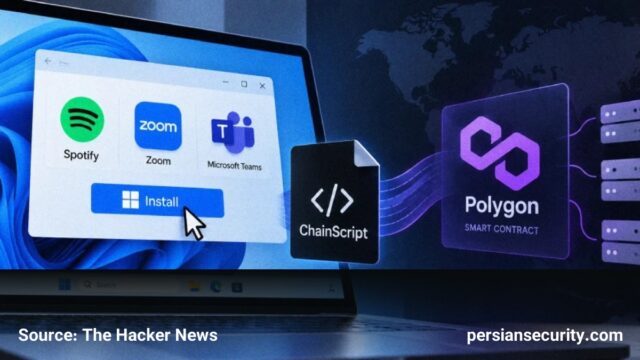
بدافزار جدید ChainScript با استفاده از قراردادهای هوشمند شبکه Polygon، زیرساخت C2 خود را مدیریت کرده و از طریق متدهای…
حمله زنجیرهای به Brevo از طریق سوءاستفاده از SAML SSO و کلیدهای API منجر به تزریق بدافزار در ۱۰۰ هزار…