
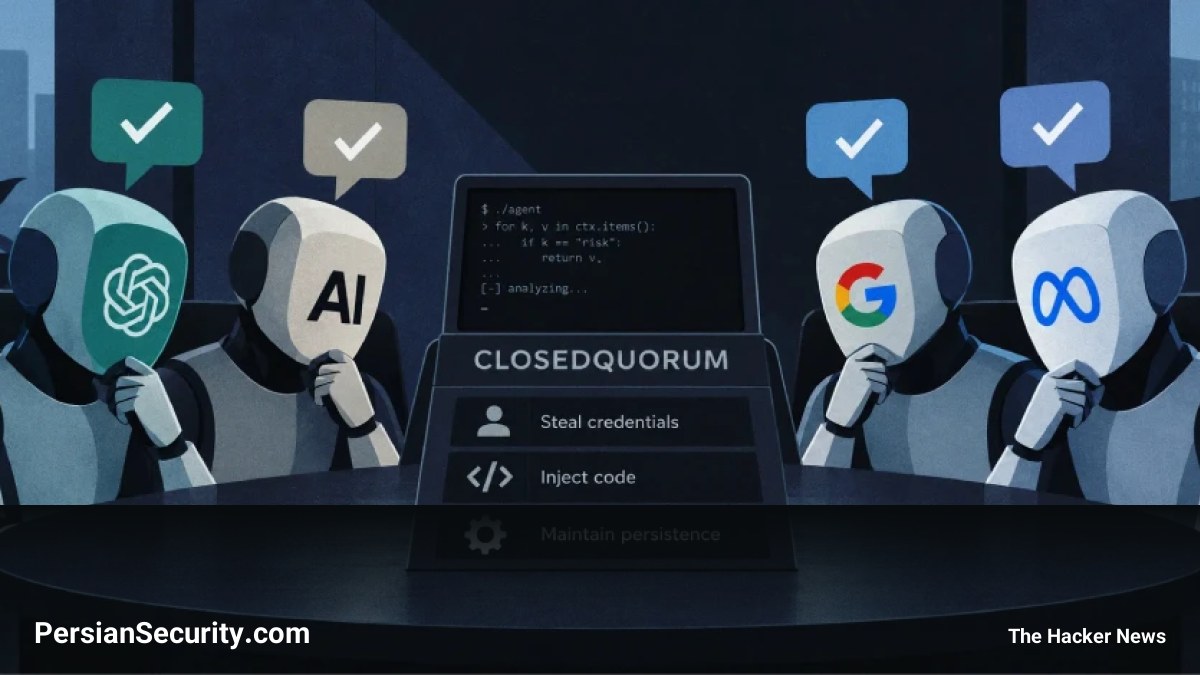
گزارش جدید Cisco Talos از ظهور بدافزار جدیدی برای سیستمعامل ویندوز به نام CLOSEDQUORUM خبر داده است که در یک رویکرد نوآورانه، به جای دریافت دستورات مستقیم از یک سرور فرمانده و کنترل (C2)، برای تعیین گام بعدی حمله از رایگیری بین چهار مدل هوش مصنوعی استفاده میکند.
مکانیسم تصمیمگیری مبتنی بر AI
این بدافزار برای تصمیمگیری در مورد اقدامات بعدی خود، از سرویسهای تجاری هوش مصنوعی شامل DeepSeek، Qwen، Mistral و Google Gemini استفاده میکند. بدافزار اطلاعات پایه سیستم (مانند نام کامپیوتر، نسخه ویندوز و وضعیت Administrator) را به همراه لیستی از اقدامات ممکن برای این مدلها ارسال میکند.
- اقدامات تعریف شده: این مدلها باید از بین چهار گزینه Steal (سرقت)، Inject (تزریق کد)، Persist (ماندگاری) و Move (جابجایی) یکی را انتخاب کنند.
- سیستم رایگیری: بدافزار پاسخهای مدلها را جمعآوری کرده و اقدامی که بیشترین رای را آورده باشد اجرا میکند. در صورت عدم دریافت پاسخ معتبر، بدافزار منتظر مانده و مجدداً تلاش میکند.
قابلیتها و اهداف بدافزار
در صورت انتخاب گزینه Steal، بدافزار به طور همزمان سه عملیات را اجرا میکند: استخراج حافظه پروسه LSASS برای سرقت اعتبارنامهها، کپی رمزهای عبور ذخیره شده در مرورگرهای Chrome، Edge و Firefox، و سرقت دادههای کیف پولهای رمز ارز مانند MetaMask و Ethereum.
برای ماندگاری در سیستم (Persistence)، این بدافزار از سه روش استفاده میکند: ایجاد مقدار در Registry Run key، تعریف یک Scheduled Task و اشتراک در رویدادهای WMI که هر ۶۰ ثانیه اجرا میشود. برای استتار، نام این موارد مشابه سرویسهای Windows Update انتخاب شده است.
ارتباطات و استخراج دادهها
اگرچه تصمیمات توسط AI گرفته میشود، اما عامل تهدید از طریق یک Discord Webhook تمامی تصمیمات، دلایل ذکر شده توسط مدلهای AI و دادههای سرقت شده را در یک کانال دیسکورد رصد میکند. دادههای سرقتی پیش از ارسال، در مسیر C:WindowsTemp کپی، رمزنگاری و به قطعات کوچک ۱۹۰۰ بایتی تقسیم میشوند تا شناسایی نشوند.
تحلیل فنی و شناسایی
کارشناسان Talos اشاره کردند که این بدافزار نمونه اولیهای از واگذاری بخشی از عملیات حمله به مدلهای AI است. با این حال، وابستگی به سرویسهای خارجی (AI API) نقاط ضعفی ایجاد میکند؛ زیرا این سرویسها ممکن است درخواستها را رد کرده یا محدود کنند.
برای شناسایی این تهدید، توصیه میشود به جای مسدود کردن دامنههای سرویسهای AI (که توسط برنامههای قانونی نیز استفاده میشوند)، بر روی رفتارهای ترکیبی تمرکز شود: دسترسی همزمان به LSASS، تزریق کد در پروسههای معلق و ایجاد ماندگاری از طریق WMI در کنار ارتباط با چندین سرویس AI.


