
گروه UAT-11587 که با چین مرتبط است، از یک Backdoor جدید به نام Antino برای جاسوسی از سازمانهای دولتی در کشورهای آسیایی استفاده میکند. طبق گزارش Cisco Talos، این عامل تهدید (Threat Actor) تا جولای ۲۰۲۶ حداقل ۱۶ سازمان دولتی و سیاستگذاری در هشت کشور آسیایی را هدف قرار داده است.
ویژگیهای فنی بدافزار Antino
بدافزار Antino با زبان Rust توسعه یافته و بر روی هر دو نسخه ۳۲ و ۶۴ بیتی ویندوز اجرا میشود. این بدافزار قابلیتهای استانداردی نظیر دسترسی به Shell و PowerShell، انتقال فایل، اجرای Shellcode در حافظه (In-memory) و ایجاد تداوم (Persistence) را داراست.
نوآوری در مکانیزم Command and Control (C2)
تفاوت اصلی Antino در نحوه ارتباط با سرور فرماندهی است. این بدافزار به جای استفاده از سرورهای C2 سنتی، از Microsoft Graph برای تعامل با Outlook و OneDrive استفاده میکند. دستورات از طریق صندوق پستی Outlook خوانده شده و فایلهای سرقتی به OneDrive ارسال میشوند. این استراتژی باعث میشود ترافیک مخرب کاملاً با فعالیتهای عادی کاربران در محیط Microsoft 365 ادغام شده و شناسایی آن برای سیستمهای امنیتی دشوار شود.
زنجیره حمله و متدهای نفوذ
- فیشینگ هدفمند: مهاجمان از اسناد جعلی بسیار متقاعدکننده (مانند قوانین مالیاتی یا ورکشاپهای جنگ اطلاعاتی) برای جذب قربانیان استفاده کردند.
- سوءاستفاده از DMARC: با استفاده از تکنیک Email Spoofing، ایمیلها از طریق یک دامنه معتبر ارسال میشدند. به دلیل تنظیم بودن سیاست DMARC روی حالت Monitoring (به جای Reject)، ایمیلهای جعلی با موفقیت به Inbox میرسیدند.
- فریب در Gmail: مهاجمان پیشنمایش پیوستهای Gmail را با استفاده از HTML بازسازی کردند تا کاربر را به صفحاتی تحت کنترل خود هدایت کنند.
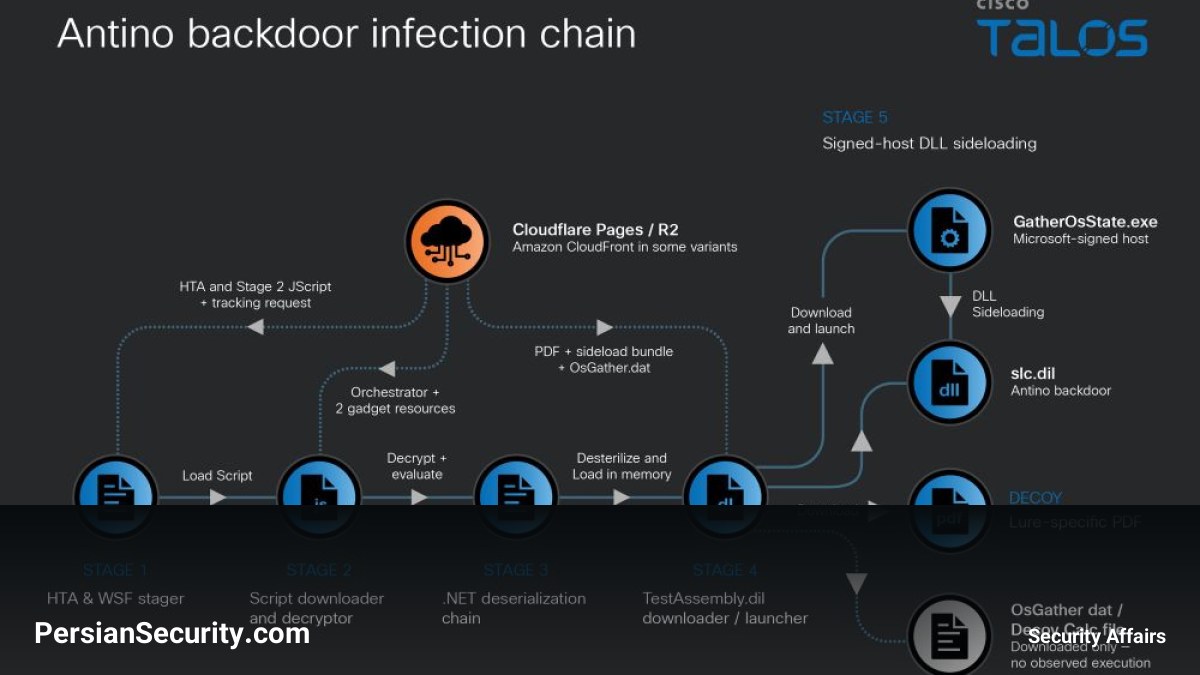
- اجرای کد: حمله از طریق یک زنجیره پنج مرحلهای شامل فایلهای HTA، Windows Script Host و تکنیک .NET Deserialization اجرا شده و در نهایت Antino از طریق یک فایل باینری امضا شده توسط مایکروسافت (Sideloading) روی سیستم نصب میشد.
تحلیل و انتساب (Attribution)
تحلیلگران Talos با اطمینان بالا این حملات را به چین نسبت میدهند. دلایل این انتساب شامل موارد زیر است:
- استفاده از تگهای زبانی Simplified Chinese و منطقه زمانی UTC+8 در متادیتای اسناد.
- استفاده از Mirrorهای Rust که مخصوصاً برای افزایش سرعت دانلود در خاک چین طراحی شدهاند.
- هدف قرار دادن استراتژیک وزارتخانههای دفاع، دفاتر امور خارجه و سازمانهای امنیتی در کشورهای منطقه.


