
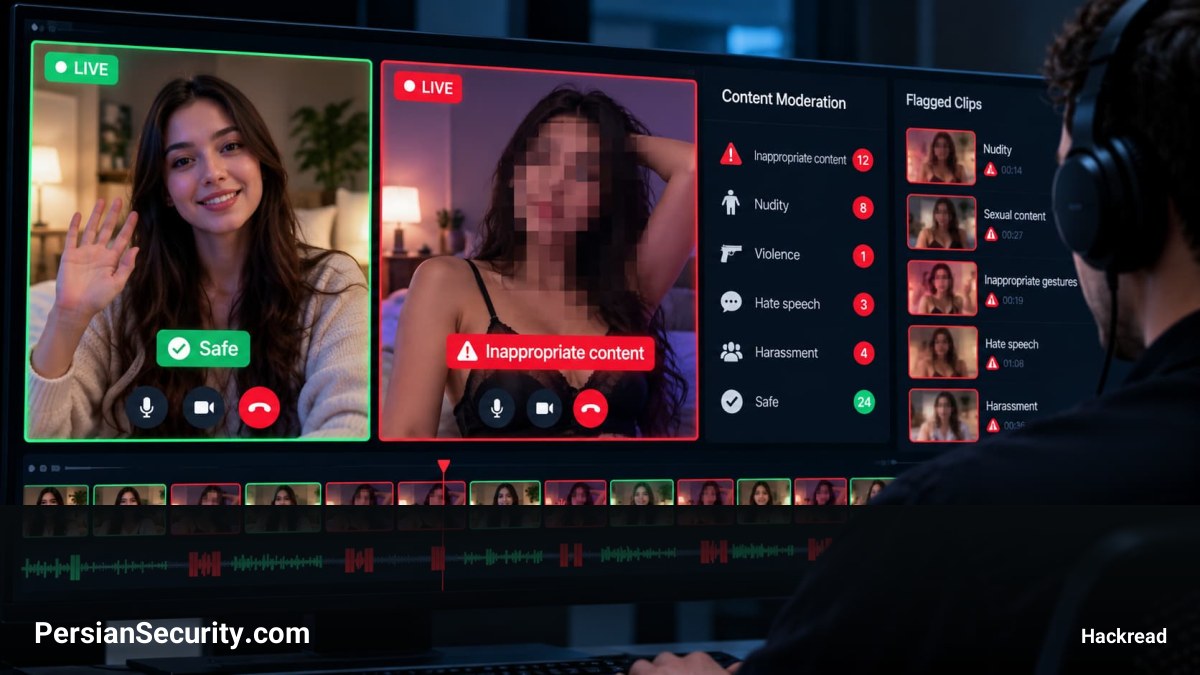
بسیاری از سیستمهای نظارت بر محتوا (Content Moderation) برای موادی طراحی شدهاند که پیش از انتشار قابل بازبینی یا پس از آپلود قابل بررسی هستند. اما ویدیوهای زنده (Live Video) زمان بسیار کمتری برای واکنش به پلتفرمها میدهند.
در ویدیوهای ضبطشده، میتوان از هش (Hash) و مقایسه با پایگاهدادههای محتوای غیرقانونی استفاده کرد. اما در سرویسهای زنده، چالش اصلی زمانبندی (Timing) است. تشخیص باید با چنان سرعتی انجام شود که بتوان پخش را متوقف کرد یا به شرکتکنندگان هشدار داد، حتی اگر برخی فریمها قبلاً به بینندگان رسیده باشند. این فشار زمانی بر مدلهای تشخیص، بازبینی انسانی، رمزنگاری و سیاستهای نگهداری دادهها (Retention) تأثیر میگذارد.
توازن میان سرعت و دقت در نمونهبرداری
از آنجایی که پردازش هر فریم در ویدیوهای زنده باعث ایجاد تأخیر (Latency) و کاهش کیفیت تجربه کاربری میشود، بسیاری از سرویسها از روش نمونهبرداری (Sampling) از فریمها یا کلیپهای کوتاه استفاده میکنند. این کار یک توازن (Trade-off) اجتنابناپذیر ایجاد میکند: کاهش نرخ نمونهبرداری هزینههای پردازشی را کم میکند اما شکاف زمانی برای نمایش محتوای ممنوعه را افزایش میدهد. در مقابل، افزایش نرخ نمونهبرداری دقت را بالا میبرد اما منابع محاسباتی بیشتری میطلبد.
محل پردازش: سمت سرور، روی دستگاه یا ترکیبی؟
محل اجرای مدلهای نظارتی بر حریم خصوصی و عملکرد سیستم تأثیر مستقیم دارد:
- پردازش سمت سرور (Server-side): کنترل بیشتری بر بهروزرسانی مدلها فراهم میکند اما نیاز به دسترسی به محتوای ویدیو دارد که چالشهای امنیتی و حریم خصوصی ایجاد میکند.
- پردازش روی دستگاه (On-device): محتوای خام را نزدیک به کاربر نگه میدارد، اما مهاجمان ممکن است با دستکاری اپلیکیشن یا مطالعه مدل، سیستم را دور بزنند.
- سیستمهای ترکیبی (Hybrid): ترکیبی از غربالگری محلی و تحلیل تکمیلی در سرور هستند که سعی در کاهش حجم دادههای ارسالی دارند.
تضاد میان رمزنگاری سرتاسری و نظارت بر محتوا
یک پلتفرم نمیتواند همزمان ادعا کند که تنها شرکتکنندگان به جلسه دسترسی دارند (End-to-End Encryption) و همزمان برای تحلیل محتوا، جلسات را در سرور خود رمزگشایی کند. این دو موضوع با هم در تضاد هستند. روش “اسکن سمت کلاینت” (Client-side scanning) به عنوان راهکاری برای بازبینی محتوا پیش از رمزنگاری پیشنهاد شده است، اما با مخالفت شدید محققان امنیت و حریم خصوصی روبرو شده است؛ چرا که ایجاد قابلیت اسکن در دستگاههای شخصی، ریسکهای امنیتی گستردهای را به همراه دارد.
استفاده از سیگنالهای رفتاری
سرویسهای زنده میتوانند بدون نیاز به دسترسی به محتوای ویدیو، از سیگنالهای رفتاری (Behavioral Signals) برای شناسایی سوءاستفاده استفاده کنند. مواردی مانند مدت زمان جلسه، دفعات قطع و وصل شدن، تاریخچه گزارشها و اطلاعات دستگاه میتوانند الگوهای مشکوک را نشان دهند. اگرچه این روش جایگزین کامل برای بازبینی محتوا نیست، اما ابزاری قدرتمند برای شناسایی فعالیتهای هماهنگ و سوءاستفادههای تکراری است.
چالش نگهداری دادهها و حریم خصوصی
نگهداری دادهها (Data Retention) تصمیم دشواری است. پلتفرمهایی که هیچ دادهای ذخیره نمیکنند، شواهد کافی برای بررسی گزارشها را نخواهند داشت، اما پلتفرمهایی که تمام جلسات را ضبط میکنند، آرشیوی از ویدیوهای خصوصی ایجاد میکنند که در صورت نشت یا درخواستهای قانونی، ریسک بزرگی محسوب میشود. رویکرد ایمنتر، نگهداری حداقل دادههای مورد نیاز برای اهداف مستند، رمزنگاری آنها و حذف طبق یک برنامه زمانی مشخص است.


