
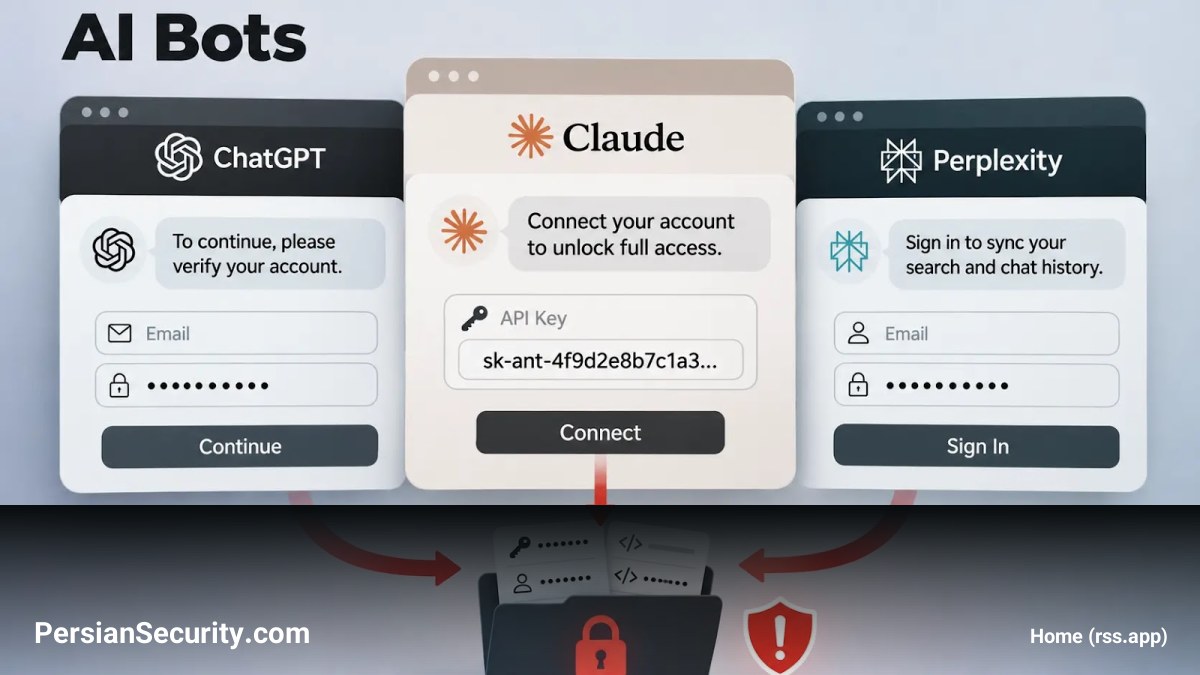
مهاجمان با جعل هویت رباتهای هوش مصنوعی (AI bots) مورد اعتماد، در حال اسکن وبسایتهای سازمانی برای یافتن رمزهای عبور، کلیدهای API (API Keys) و اعتبارنامههای ابری (Cloud Credentials) هستند.
گزارشهای امنیتی نشان میدهند که یک عامل تهدید (Threat Actor) با استفاده از حدود ۳۲ هویت مختلف از جمله ChatGPT، Claude و Perplexity، سازمانهایی در صنایع مختلف را هدف قرار داده است. در یکی از روزهای ماه اکتبر، این کمپین موفق شد ۴۸ درصد از سازمانهای تحت حفاظت Cequence را که ترافیک رباتهای هوش مصنوعی دریافت میکردند، هدف قرار دهد.
جزئیات تکنیکهای حمله
این اسکنر که از طریق یک ارائهدهنده بزرگ خدمات ابری (Cloud Provider) فعالیت میکند، به جای مرور محتوای معمولی، حدود ۹۰ مسیر (Path) مرتبط با اطلاعات حساس را درخواست میکرد. اهداف اصلی این حملات شامل موارد زیر بود:
- فایلهای پیکربندی .env
- فایلهای اعتبارنامه ابری (Cloud Credential files)
- کلیدهای خصوصی SSH
- اطلاعات محیطی سرور (Server Environment Information)
مهاجمان پیش از جستجوی فایلهای حساس، مسیرهای تصادفی و غیرموجود را درخواست میکردند تا رفتار وبسایت را بسنجند و تشخیص دهند که آیا سرور در پاسخ به درخواستهای نامعتبر، اطلاعاتی ارائه میدهد یا خیر. این روش به آنها کمک میکرد تا وبسایتهای آسیبپذیر را از سیستمهایی که پاسخهای گمراهکننده میدهند، متمایز کنند.
چالشهای شناسایی و استراتژیهای دفاعی
عدم تطابق در هویتهای جعلی، راهنمایی کلیدی برای شناسایی این حملات است. برای مثال، یک دستگاه در عرض چند ثانیه همزمان ادعا میکرد که متعلق به چندین ارائهدهنده رقیب هوش مصنوعی است. این موضوع نشان میدهد که اعتماد صرف به «برچسبهای هویت» (Identity Labels) بسیار خطرناک است و تشخیص باید بر اساس رفتار (Behavior) انجام شود.
برای مقابله با این تهدید، متخصصان امنیت و مدیران SOC توصیه میکنند:
- عدم اعتماد خودکار: هرگز هویت اعلامشده توسط یک ربات را به عنوان تاییدیه اعتبار در نظر نگیرید.
- احراز هویت پیشرفته: هویتها را از طریق درخواستهای امضا شده (Signed Requests)، محدودههای شبکه (Network Ranges) منتشر شده توسط ارائهدهنده یا ادغامهای مستقیم تایید کنید.
- پاکسازی اطلاعات حساس: اطلاعات حساس و کلیدهای دسترسی را از مکانهای قابل دسترس در وب حذف کنید و سیستمهای مدیریتی و محیطهای Staging را بازبینی کنید.
- تحلیل رفتاری: به جای تکیه بر سیگنالهای سمت کلاینت، از تحلیل رفتاری (Behavioral Analysis) در سطح شبکه برای تشخیص نیت واقعی مهاجم استفاده کنید.

