ابزارهای شبیهسازی حمله و نفوذ (Breach and Attack Simulation – BAS) به سوالی پاسخ میدهند که فرآیندهای حسابرسی (Audit) معمولاً قادر به پاسخگویی به آن نیستند: آیا کنترلهای امنیتی که برای آنها هزینه کردهاید، واقعاً در برابر تکنیکهای مهاجمان در بازه زمانی فعلی مقاومت میکنند؟ اشتباه رایج در خرید این ابزارها، برخورد با این دسته از محصولات به عنوان یک مقوله یکسان است؛ در حالی که این حوزه شامل شبیهسازهای ایمن، موتورهای اکسپلویت واقعی (Real-exploitation) و چارچوبهای شبیهسازی برای تیمهای قرمز (Red Teams) است که هر کدام پیامدهای متفاوت در حاکمیت (Governance) و تامین نیروی انسانی دارند.
این گزارش، ۱۱ گزینه برتر را بر اساس واقعگرایی در اعتبارسنجی، بازدهی در اصلاح آسیبپذیریها (Remediation) و شفافیت قیمتگذاری بررسی میکند.
بررسی ابزارهای پیشرو در بازار
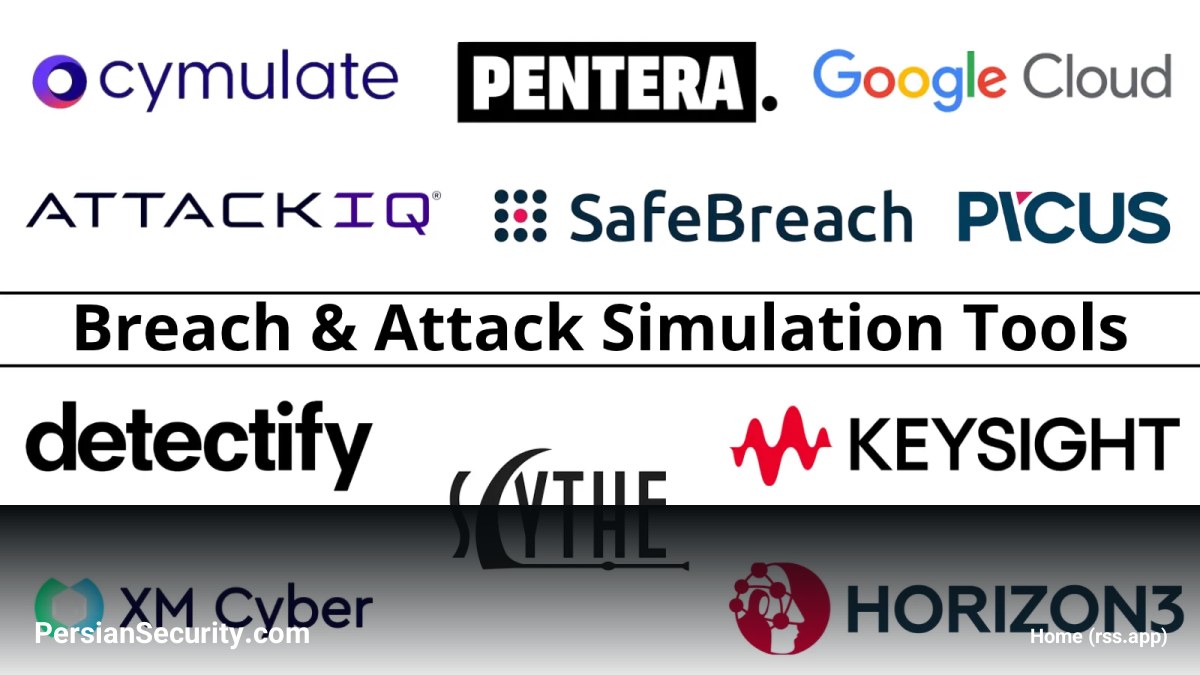
- Cymulate: یک ارزیاب سطح گسترده که طیف وسیعی از سناریوهای Kill-chain شامل ایمیل، درگاه وب، WAF، Endpoint و حرکت عرضی (Lateral Movement) را پوشش میدهد. این ابزار برای تیمهای با منابع محدود بسیار کارآمد است.
- AttackIQ: این ابزار بر پایه چارچوب MITRE ATT&CK بنا شده است. کتابخانههای سناریوی آن دقیقاً با این چارچوب مطابقت دارند و شکافهای موجود در EDR را با دقت بالا گزارش میکنند.
- Pentera: برخلاف بسیاری از ابزارها، Pentera صرفاً شبیهسازی نمیکند، بلکه اکسپلویتهای واقعی را به صورت کنترلشده اجرا میکند (مانند سرقت اعتبارنامه و حملات Relay). این ابزار شواهدی ارائه میدهد که جای بحث باقی نمیگذارد.
- SCYTHE: یک چارچوب تخصصی برای تیمهای بنفش (Purple Team) که اجازه میدهد شبیهسازیهای مهاجم با استفاده از Payloadهای واقعی و کنترلشده انجام شود. این ابزار بیشتر یک تقویتکننده برای تیمهای تهاجمی است تا یک ابزار خودکار ساده.
- SafeBreach: دارای یکی از بزرگترین کتابخانههای Playbook است و برای سازمانهایی که به دنبال پوشش سریع تهدیدات جدید (TTPs) هستند، بسیار مناسب است.
- Picus Security: تمرکز اصلی این ابزار بر “اصلاح” است. Picus پس از هر شبیهسازی ناموفق، راهکار اصلاحی دقیق (مانند Signature یا Rule مخصوص) برای Firewall، EDR یا SIEM ارائه میدهد.
- Google (Mandiant Validation): این ابزار از دادههای واقعی میدان نبرد و اطلاعات Mandiant استفاده میکند تا کنترلها را در برابر تکنیکهای واقعی مهاجمانی که در ماههای اخیر مشاهده شدهاند، آزمایش کند.
- Detectify: این ابزار در دسته تست سطح خارجی (External-Surface) قرار میگیرد و بیشتر بر تست اپلیکیشنهای وب و داراییهای در معرض اینترنت تمرکز دارد.
- Keysight: متخصص لایه شبکه است و ترافیک مخرب واقعگرایانه را در سطح Packet برای تست تجهیزاتی مانند IPS و NGFW ایجاد میکند.
- XM Cyber: به جای تمرکز بر دیوارها، بر مسیرهای حمله (Attack Paths) تمرکز دارد. این ابزار محاسبه میکند که چگونه اشتباهات پیکربندی و اعتبارنامهها میتوانند به داراییهای حیاتی منجر شوند.
- Horizon3.ai NodeZero: یک پلتفرم تست نفوذ خودکار (Autonomous Pentesting) که تکنیکهای واقعی مهاجم را برای کشف نقاط ضعف در شبکه، ابر (Cloud) و سیستمهای هویت اجرا میکند.
نکات کلیدی برای تصمیمگیری مدیران امنیت
پیش از عقد قرارداد با هر ابزار BAS، این ۵ مورد را به صورت مکتوب بررسی کنید:
- وضعیت حاکمیتی (Governance): آیا سیاستهای تغییرات سازمان، اجرای اکسپلویت واقعی را میپذیرد یا فقط شبیهسازی ایمن مجاز است؟
- سرعت محتوا: فاصله زمانی بین ظهور یک تکنیک جدید (TTP) تا قابلیت اجرای آن در ابزار چقدر است؟
- دقت اصلاحیه (Remediation): آیا ابزار راهکار مشخصی برای رفع شکافهای شناسایی شده ارائه میدهد؟
- یکپارچگی (Integration): آیا ابزار با جریان کاری SOAR و سیستمهای تیکتینگ شما همگام میشود؟
- شفافیت قیمت: مدل قیمتگذاری بر اساس چه معیاری است (ماژول، محدوده یا تعداد داراییها)؟
در نهایت، بهترین معیار سنجش برای یک برنامه BAS موفق، “نیمهعمر شکست کنترلها” (Control-failure half-life) است؛ یعنی میانگین روزهایی که یک شکاف امنیتی شناسایی شده، بدون اصلاح باز میماند.