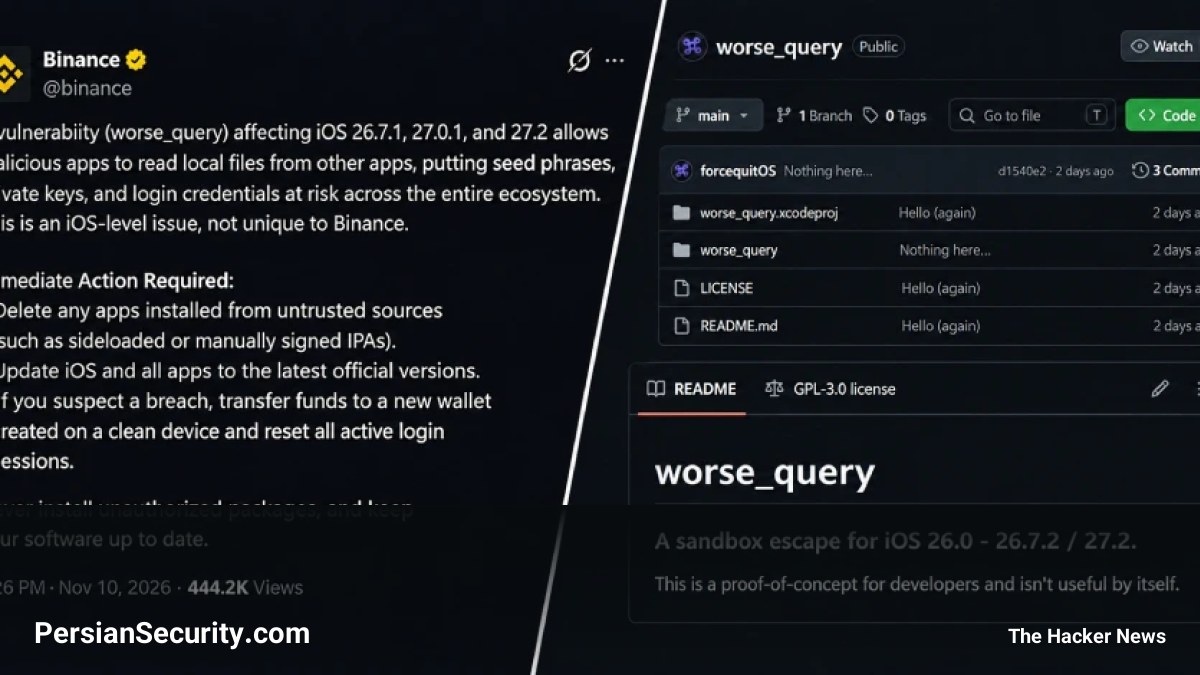
یک آسیبپذیری جدید از نوع فرار از محیط ایزوله (Sandbox Escape) که با نام worse_query شناخته میشود، در سیستمعامل iOS کشف شده است. این نقص امنیتی که کد اثبات مفهوم (PoC) آن در GitHub منتشر شده، به اپلیکیشنهای مخرب اجازه میدهد تا به فایلهای سایر اپلیکیشنها در دستگاههای مجهز به iOS 26 و 27 دسترسی پیدا کنند. این موضوع میتواند منجر به سرقت اطلاعات بسیار حساس از جمله عبارتهای بازیابی (Seed Phrases)، کلیدهای خصوصی (Private Keys) و اطلاعات ورود (Login Credentials) شود.
جزئیات فنی و نحوه عملکرد
این آسیبپذیری از طریق مکانیزم App Group container عمل میکند. برخلاف روشهای سنتی، برای بهرهبرداری از این نقص نیازی به جیلبریک (Jailbreak) یا اکسپلویت هسته (Kernel Exploit) نیست. اپلیکیشنهایی که از طریق روشهای جانبی (Sideloading) مانند AltStore یا SideStore نصب میشوند، میتوانند به راحتی از این قابلیت برای دسترسی، ویرایش یا حذف دادههای سایر اپلیکیشنها استفاده کنند. یکی از نمونههای ساخته شده بر پایه این نقص، مدیریت فایل WQ Files است که میتواند به کانتینرهای داده سایر برنامهها دسترسی داشته باشد.
وضعیت اصلاحیه و پاسخ اپل
با وجود انتشار آپدیتهای اخیر اپل (شامل iOS 27.2.1 و iOS 26.7.3)، هیچ اشارهای به رفع این آسیبپذیری یا نقص امنیتی در یادداشتهای امنیتی (Security Notes) نشده است. اپل معمولاً تا زمان بررسی کامل و ارائه وصله (Patch) رسمی، از تایید یا بحث درباره مسائل امنیتی خودداری میکند.
توصیههای امنیتی و اقدامات لازم
در راستای مقابله با این تهدید، اقدامات زیر توصیه میشود:
- حذف اپلیکیشنهای غیرقابل اعتماد: تمامی برنامههایی که از منابع غیررسمی یا از طریق Sideloading نصب شدهاند را بلافاصله حذف کنید.
- بهروزرسانی مداوم: سیستمعامل iOS و تمامی اپلیکیشنهای موجود را به آخرین نسخه موجود بهروزرسانی کنید.
- مدیریت داراییهای دیجیتال: در صورت مشکوک شدن به نفوذ، بلافاصله داراییهای خود را به یک کیف پول جدید که در یک دستگاه کاملاً پاک و امن ساخته شده است، منتقل کنید و تمامی نشستهای فعال (Active Sessions) را بازنشانی نمایید.