
گوگل موفق شد یک باتنت عظیم شامل ۱.۳ میلیون دستگاه را متلاشی کند که توسط شرکت Videostrong، سازنده دستگاههای Android TV، برای کلاهبرداری تبلیغاتی (Ad Fraud) و سوءاستفاده از پروکسی ایجاد شده بود.
جزئیات عملیات و نقش سازنده
بر اساس تحقیقات، شرکت Videostrong عمداً یک درپوش یا Backdoor به نام XCPE را در سطح Firmware دستگاهها تعبیه کرده بود تا از طریق فروش دسترسی به گروههای مجرم، درآمد کسب کند. گوگل با اطمینان بالا اعلام کرده است که این اقدام نتیجه یک اشتباه کدنویسی یا کار یک کارمند منحرف نبوده، بلکه یک استراتژی تجاری برای کسب درآمد غیرقانونی بوده است. این بدافزار نه تنها برای کلاهبرداری تبلیغاتی، بلکه برای تبدیل دستگاههای کاربران به پروکسیهای مسکونی (Residential Proxies) استفاده میشد.
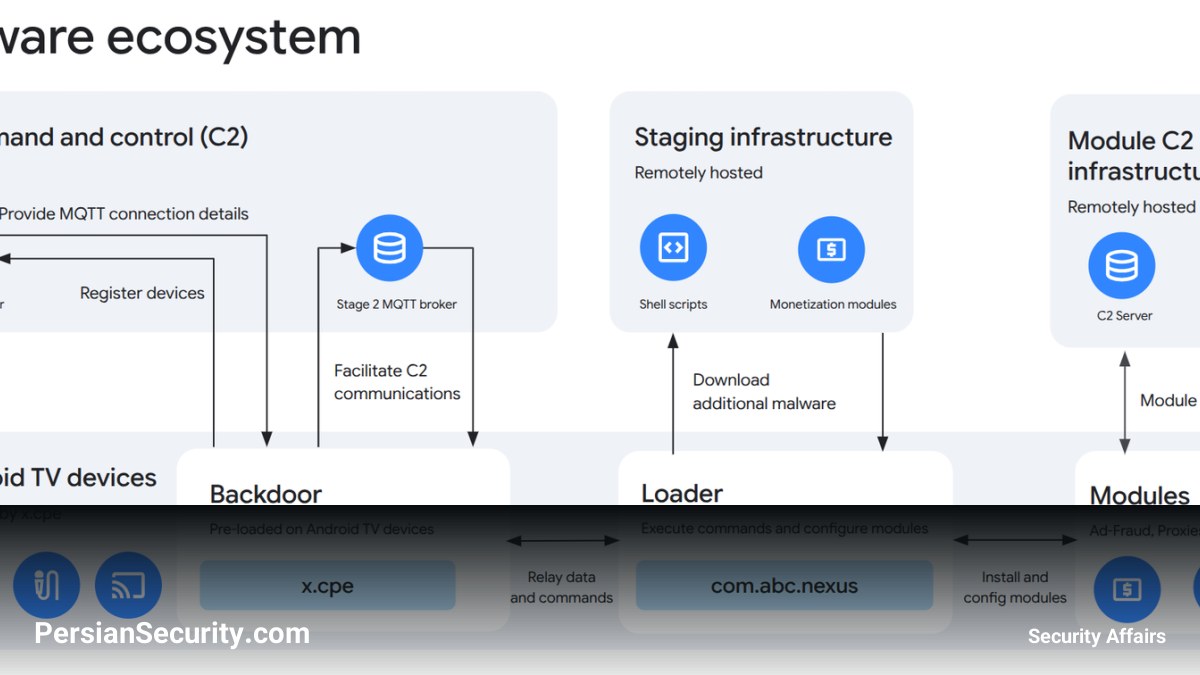
ساختار فنی بدافزار
این بدافزار در سه مرحله عملیاتی عمل میکند:
- مرحله اول (x.cpe): یک Backdoor اولیه که در Firmware پیشفرض قرار دارد و با دسترسیهای سیستمی (System Privileges) اجرا میشود. در صورت حذف توسط کاربر، در بوت بعدی مجدداً از پارتیشن /oem/ نصب میشود.
- مرحله دوم (com.abc.nexus): یک Loader که وظیفه مدیریت ماژولهای درآمدزا و اجرای تکنیکهای ضد-تحلیل (Anti-analysis) را بر عهده دارد.
- مرحله سوم (Modules): ماژولهای تخصصی که توسط عوامل تهدید (Threat Actors) خارجی تامین شده و قابلیتهایی نظیر تبدیل دستگاه به پروکسی یا اجرای کدهای مخرب را فراهم میکنند.
مکانیزم کنترل و فرمان (C2)
این باتنت برای مدیریت دستگاهها از دو روش استفاده میکند: ابتدا یک درخواست HTTP برای دریافت تنظیمات و دادههای شبکه، و سپس یک اتصال زنده از طریق پروتکل MQTT برای دریافت دستورات لحظهای از اپراتورها. بسیاری از فایلهای مخرب، اسکریپتهای Shell و اپلیکیشنهای مورد نیاز از طریق GitHub Releases توزیع میشدند.
قابلیتهای جاسوسی و دسترسی
عوامل تهدید میتوانستند از طریق این دسترسی، اقدامات خطرناکی را انجام دهند، از جمله:
- گرفتن اسکرینشات و ثبت ضربات کیبورد (Keystroke Logging).
- استخراج لیست اپلیکیشنها، اطلاعات حساب کاربری و لاگهای سیستم.
- غیرفعال کردن تاییدیه اپلیکیشنهای Google Play Protect برای نصب نرمافزارهای غیرمجاز بدون اطلاع کاربر.
- نقشهبرداری از شبکه داخلی قربانی و باز کردن نشستهای Command-line از راه دور.
تأثیرات گسترده و توصیهها
علاوه بر اندروید باکسها، دستگاههای Telehealth، ماشینهای کارائوکه و تابلوهای دیجیتال (Digital Signage) نیز آلوده شده بودند. گوگل در واکنش به این اتفاق، تمامی همکاریهای خود را با Videostrong قطع کرده و این شرکت را از تولید دستگاههای دارای اپلیکیشنهای گوگل منع کرد.
به مدیران امنیت و کاربران توصیه میشود از خرید دستگاههای نامعتبر پرهیز کرده و نسبت به اپلیکیشنهایی که در ازای “اشتراک پهنای باند” یا “بهرهبرداری از اینترنت بلااستفاده” پرداخت وجه میکنند، هوشیار باشند، زیرا اینها مسیرهای اصلی رشد شبکههای پروکسی غیرقانونی هستند.