
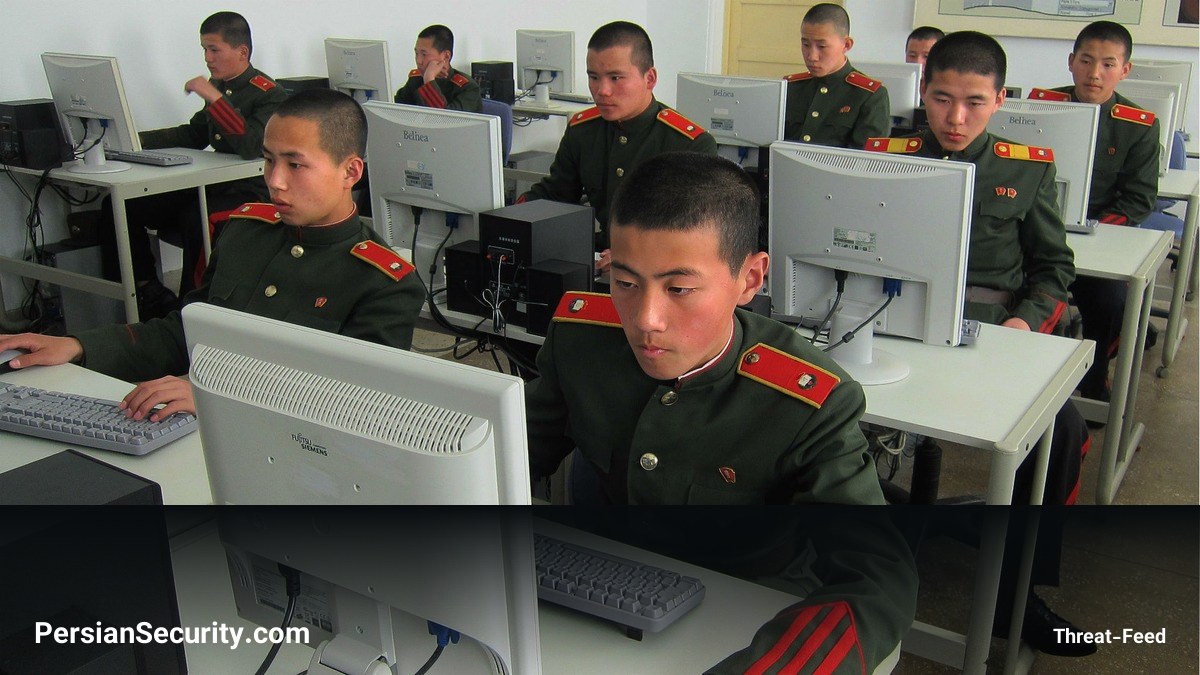
وزارت دادگستری ایالات متحده (DoJ) و FBI از اجرای عملیات گستردهای برای مقابله با طرح سازمانیافته کره شمالی خبر دادند. در این عملیات، نیروهای امنیتی به ۴۰ منزل در ایالت تگزاس یورش بردند تا شبکهای از متخصصان جعلی IT را که با استفاده از هویتهای سرقتی در شرکتهای آمریکایی نفوذ کرده بودند، متوقف کنند.
جزئیات عملیات و ابعاد کلاهبرداری
بر اساس گزارشهای منتشر شده، این عامل تهدید (Threat Actor) موفق شده بود با جعل مدارک و استفاده از هویتهای دزدیده شده، ۷۰ شرکت آمریکایی را هدف قرار دهد. هدف اصلی از این نفوذ، کسب درآمد از طریق استخدام در مشاغل دورکاری (Remote Work) بود که در نهایت منجر به جمعآوری مبلغ ۳ میلیون دلار شد.
- تعداد اهداف: ۷۰ شرکت آمریکایی
- مبلغ کلاهبرداری: ۳ میلیون دلار
- اقدامات قانونی: بازداشت دو شهروند آمریکایی و اجرای دستورات تفتیش در ۴۰ مکان مختلف
این اقدام بخشی از استراتژی بلندمدت کره شمالی برای دور زدن تحریمها و تامین منابع مالی از طریق نفوذ به نیروی انسانی شرکتهای فناوری است. این مورد نشاندهنده ریسکهای جدی در فرآیندهای احراز هویت هنگام استخدام نیروهای دورکار در سطح جهانی است.


