
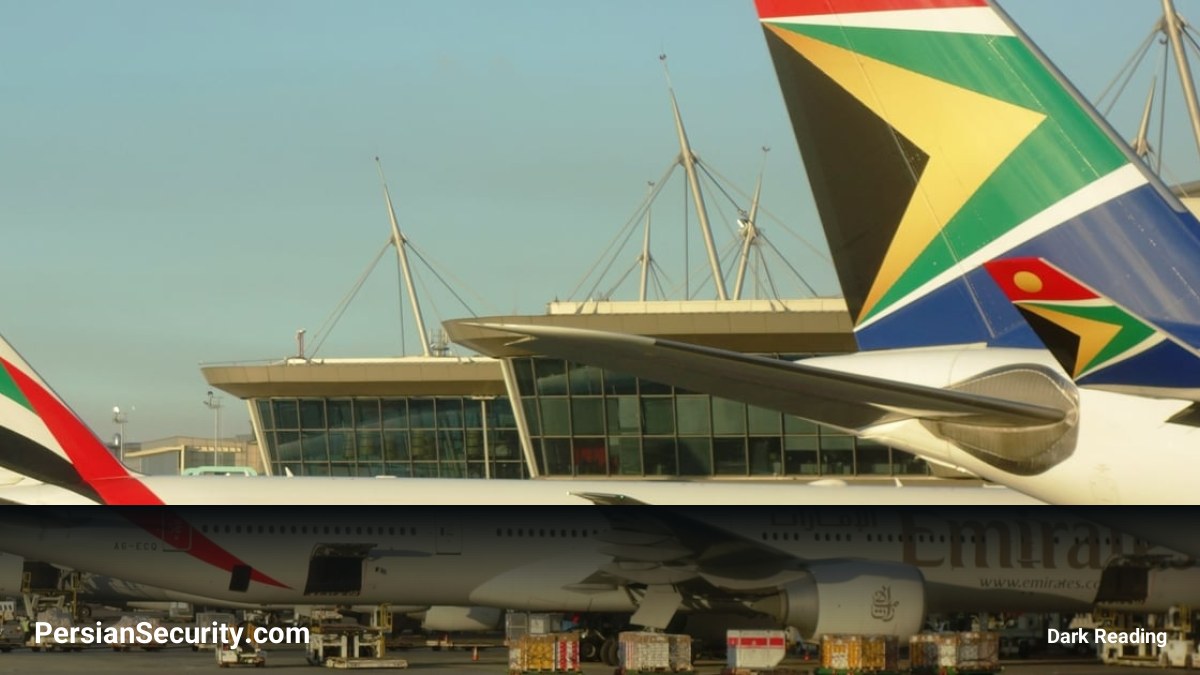
زیرساختهای هوانوردی بار دیگر هدف حملات سایبری قرار گرفتهاند. بر اساس اسناد منتشر شده، شرکت دولتی Air Traffic and Navigation Services (ATNS) که مسئولیت کنترل ترافیک هوایی (ATC) و عملیات هواشناسی برای حدود ۱۰ درصد از فضای هوایی جهان را بر عهده دارد، حضور بدافزارهای مرتبط با باجافزار را در شبکه فناوری عملیاتی (OT) خود شناسایی کرده است.
جزئیات حادثه و واکنشهای فنی
شرکت ATNS اعلام کرده است که تیمهای فنی موفق به متوقف کردن حمله شدهاند، اما برای بررسی دقیقتر، درخواست استعلام قیمت (RFQ) برای جذب شرکتهای متخصص در زمینه جرمشناسی سایبری (Cyber-forensics) ارسال کرده است. در این درخواست ذکر شده که سیستمهای مانیتورینگ، فعالیتهای مشکوکی را در محیطهای OT شناسایی کردهاند که خدمات هواشناسی مربوط به ترافیک هوایی را پشتیبانی میکنند. بررسیهای اولیه نشان میدهد که بدافزارهای شناسایی شده، معمولاً در مراحل اولیه حملات باجافزاری (Ransomware) استفاده میشوند.
علاوه بر این، تیمهای فنی شواهدی مبنی بر Exfiltration (خروج غیرمجاز دادهها) به آدرسهای IP خارجی در چین یافتهاند. همچنین، این شرکت در حال بررسی حادثه دومی است که احتمالاً مربوط به سرقت دادهها توسط یک عامل داخلی (Insider Threat) باشد.
دامنه اثرگذاری و مکانهای هدف
- فرودگاه پورت الیزابت (FAPE): وقوع حادثه در محیط OT.
- فرودگاه بینالمللی مپوتو (FAMM): احتمال سرقت دادهها توسط عامل داخلی.
- فرودگاه ایست لندن (FAEL): احتمال اثرپذیری از نفوذ در شبکه OT.
تحلیل روند حملات به زیرساختهای حیاتی
این حمله نشاندهنده افزایش ریسک برای زیرساختهای هوانوردی است. طبق دادههای شرکت Thales، حملات باجافزاری به صنعت هوانوردی در سال ۲۰۲۵ نسبت به سال قبل شش برابر افزایش یافته است. کارشناسان معتقدند سیستمهای هوانوردی به دلیل تأثیرات شدید و غیرقابل چشمپوشی (مانند زمینگیر شدن پروازها)، اهداف جذابی برای گروههای باجافزاری هستند.
همچنین گزارش شده است که استفاده از هوش مصنوعی (AI) توسط مهاجمان، سرعت و حجم حملات را افزایش داده است. در آفریقای جنوبی، سازمانها با فشار مستمری روبرو هستند و از ابتدای سال ۲۰۲۴، دستکم هشت نهاد دولتی و عمومی دچار حوادث سایبری تأیید شده بودهاند.
چالشهای حاکمیتی و امنیتی
یکی از مشکلات اساسی در منطقه، شکاف بین «تطبیق روی کاغذ» و «عملکرد واقعی» است. در بسیاری از موارد، کنترلهای امنیتی در اسناد موجود است اما در عمل به درستی پیادهسازی نشدهاند یا حتی فعال نیستند (مانند فایروالهای خاموش). همچنین، عدم گزارشدهی شفاف حوادث سایبری به دلیل ترس از آسیب به شهرت سازمانها، باعث ایجاد نقاط کور در تحلیل تهدیدات منطقهای و دشواری در توسعه مدلهای دفاعی بومی شده است.


