
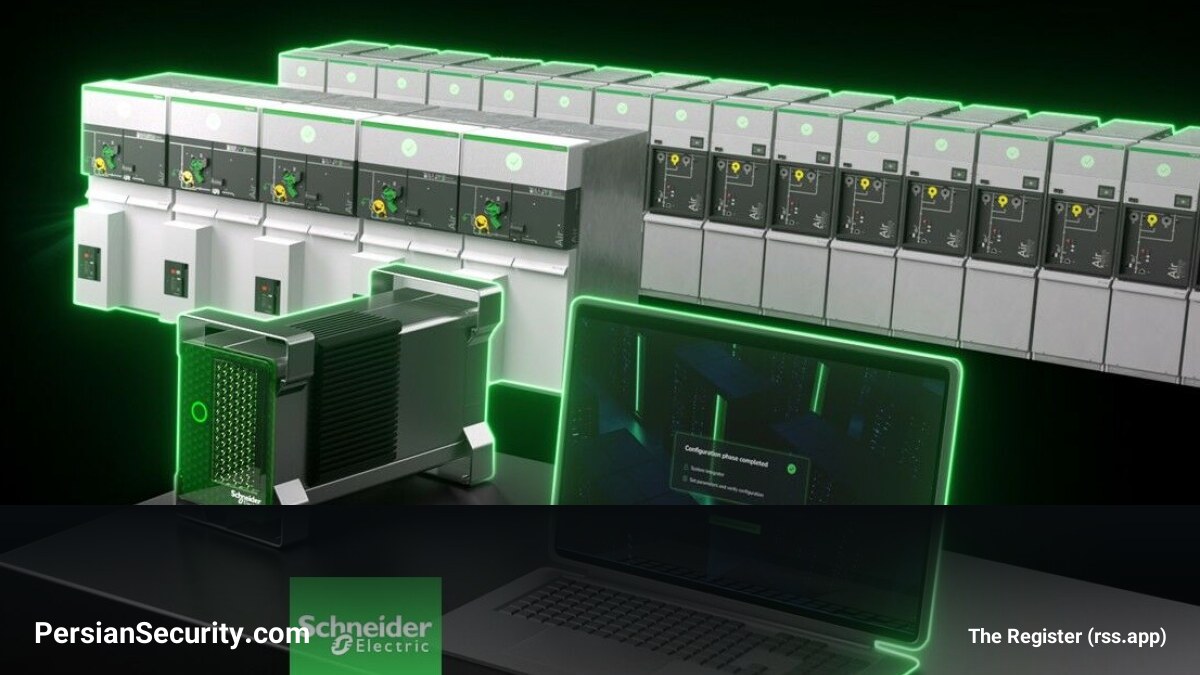
شرکت Schneider Electric در همکاری با Equinix، در حال آزمایش تجهیزات سوئیچگیر (Switchgear) ولتاژ متوسط (MV) با معماری نرمافزارمحور است. هدف از این رویکرد، تسریع در احداث دیتاسنترها و ایجاد سیستمهای الکتریکی است که امکان افزودن قابلیتهای جدید را بدون نیاز به تغییرات سختافزاری فراهم میکنند.
تغییر پارادایم از سختافزار به نرمافزار
تجهیزات سوئیچگیر وظیفه کنترل و حفاظت از جریان برق در یک مرکز داده را بر عهده دارند و در صورت بروز خطا، تجهیزات معیوب را ایزوله میکنند. سیستمهای ولتاژ متوسط معمولاً در محدوده 1 تا 36 کیلوولت عمل کرده و پلی میان شبکه فشار قوی و منابع فشار ضعیف تغذیهکننده رکهای سرور ایجاد میکنند.
در مدلهای سنتی، سوئیچگیرها دقیقاً بر اساس نیازهای خاص هر سایت طراحی و مهندسی میشوند. اما رویکرد جدید Schneider بر استفاده از سختافزارهای استاندارد متمرکز است که در آن توابع حفاظتی، اتوماسیون، اندازهگیری، مانیتورینگ و کنترل از طریق نرمافزار پیکربندی میشوند.
مزایای عملیاتی و مقیاسپذیری
این ماژولهای استاندارد را میتوان به صورت انبوه تولید کرد و پس از رسیدن به دیتاسنتر، آنها را پیکربندی نمود. طبق ادعای Schneider، بهروزرسانیهای از راه دور (Over-the-Air updates) امکان افزودن ویژگیهای جدید و بهبود عملکرد را بدون نیاز به تغییرات فیزیکی یا توقف عملیاتی (Downtime) فراهم میکند.
- سرعت تولید: سفارش و ساخت تجهیزات تا سه برابر سریعتر انجام میشود.
- کاهش زمان راهاندازی: زمان مورد نیاز برای کمیسیونینگ (Commissioning) و تستهای پذیرش در سایت تا ۵۰ درصد کاهش مییابد.
- پاسخ به نیازهای AI: با نزدیک شدن برخی فارمهای سرور به بارهای پردازشی در مقیاس گیگاوات، نیاز به توزیع ولتاژ متوسط منعطفتر و گستردهتر احساس میشود.
چالشهای امنیت سایبری در زیرساختهای حیاتی
انتقال توابع حفاظتی و کنترلی به لایه نرمافزاری، پرسشهای جدی در مورد امنیت سایبری (Cybersecurity)، تست بهروزرسانیها و بازیابی در صورت بروز خطا ایجاد میکند. برخلاف وصلههای نرمافزاری در سیستمهای دسکتاپ، یک بهروزرسانی معیوب یا مخرب در تجهیزات الکتریکی حساس (Safety-critical)، میتواند پیامدهای فیزیکی فاجعهباری داشته باشد.
در این راستا، Schneider باید اثبات کند که فرآیندهای احراز هویت بهروزرسانیها، تستهای پیش از اجرا، قابلیت بازگشت (Rollback) و جلوگیری از اختلال در توزیع برق به طور کامل تضمین شدهاند.
این معماری در حال حاضر در یکی از مراکز Equinix در قالب یک برنامه آزمایشی در حال اجرا است و پیشبینی میشود تا سال ۲۰۲۸ به طور گسترده در دسترس قرار گیرد.


