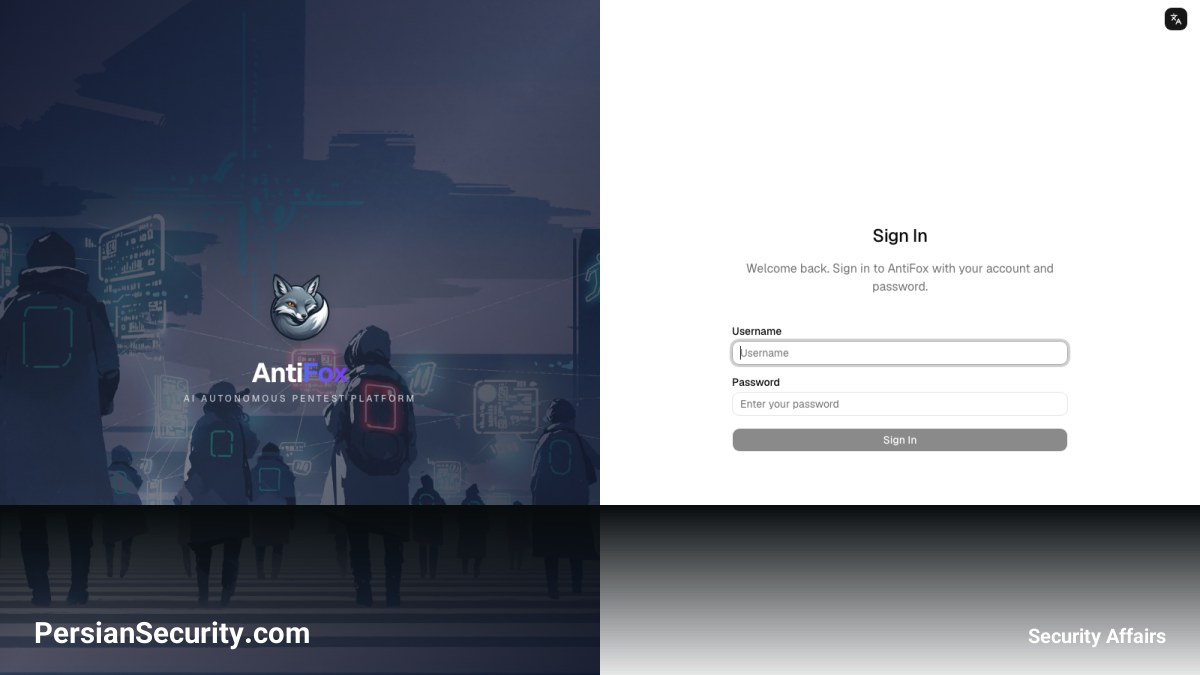
استفاده از پلتفرمهای تست نفوذ مبتنی بر هوش مصنوعی برای انجام حملات خودکار، سطح جدیدی از تهدیدات سایبری را ایجاد کرده است. پلتفرم متنباز AntiFox که یک ابزار تست نفوذ عاملمحور (Agentic) است، اکنون برای هدف قرار دادن سرورهای IIS و محیطهای AWS مورد سوءاستفاده قرار میگیرد. این ابزار با بهرهگیری از زیرساختهای Alibaba Cloud برای میزبانی رابطهای خود، فرآیندهای حمله را با حداقل دخالت انسانی و به صورت زنجیرهای انجام میدهد.
سناریوی حمله به سرورهای IIS
در این نوع حملات، مهاجمان از طریق آسیبپذیری در اپلیکیشنهای عمومی به سرورهای IIS نفوذ میکنند. فرآیند w3wp.exe برای ایجاد یک وبشل (Web Shell) از نوع ASPX استفاده میشود. پس از این مرحله، مهاجمان با استفاده از دستوراتی مانند icacls و PowerShell، به دنبال استخراج اطلاعات حساس از فایلهای پیکربندی (مانند web.config) هستند تا به جزئیات اتصال به پایگاه داده و تنظیمات حساس اپلیکیشن دسترسی پیدا کنند. در نهایت، فایلهای پیکربندی و لاگها برای سرقت از طریق پوشههای آپلود عمومی استخراج میشوند.
حملات خودکار به محیطهای AWS
در سناریوی دوم، مهاجمان با استفاده از اعتبارنامههای معتبر IAM یا نقشهای EC2، عملیات شمارش (Enumeration) بسیار سریعی را روی سرویسهای مختلف AWS انجام میدهند. این ابزار با استفاده از دستوراتی نظیر ListUsers، ListRoles و GetSecretValue، به دنبال شناسایی منابع و استخراج مقادیر حساس (Secrets) است. فرآیند شناسایی در این ابزار به قدری سریع است که میتواند صدها درخواست را در مدت کوتاهی برای بررسی دسترسیها به سرویسهایی نظیر S3، Lambda، Secrets Manager و DynamoDB ارسال کند. حتی اگر اکثر درخواستها با خطای AccessDenied مواجه شوند، ابزار به جستجوی منابع در دسترس ادامه میدهد تا زمانی که به دادههای حساس دست یابد.
راهکارهای مقابله و شناسایی
- در محیط AWS: رصد فعالیتهای غیرعادی از سمت سرویسدهندگان میزبانی (Hosting Providers)، بررسی درخواستهای انبوه
List،GetوDescribeدر سرویسهای مختلف، و فعالسازی AWS CloudTrail برای مانیتورینگ دقیق. - در محیط ویندوز: نظارت بر اجرای دستورات مشکوک توسط فرآیند
w3wp.exe(مانندcmd.exe،powershell.exeیاwhoami.exe) و بررسی فایلهای جدید با پسوند.aspxدر پوشههای آپلود و موقت. - بهبود امنیت زیرساخت: اعمال اصل حداقل دسترسی (Least-privilege)، استفاده از S3 versioning و Object Lock برای محافظت از دادهها در برابر حذف، و اجبار به استفاده از IMDSv2 برای محدود کردن دسترسیهای نقشهای EC2.