تحقیقات اخیر نشان میدهد که تعداد بسیار زیادی از ذخیرهسازهای ابری (Cloud Storage) به دلیل پیکربندیهای اشتباه (Misconfiguration)، به صورت عمومی قابل مشاهده هستند. طبق شاخصهای جدید، در ماه اکتبر ۲۰۲۶، تعداد ۴۸۴,۱۴۲ باکت (Bucket) عمومی شناسایی شدهاند که در مجموع حاوی بیش از ۱۸ میلیارد فایل هستند.
جزئیات توزیع سرویسدهندگان ابری
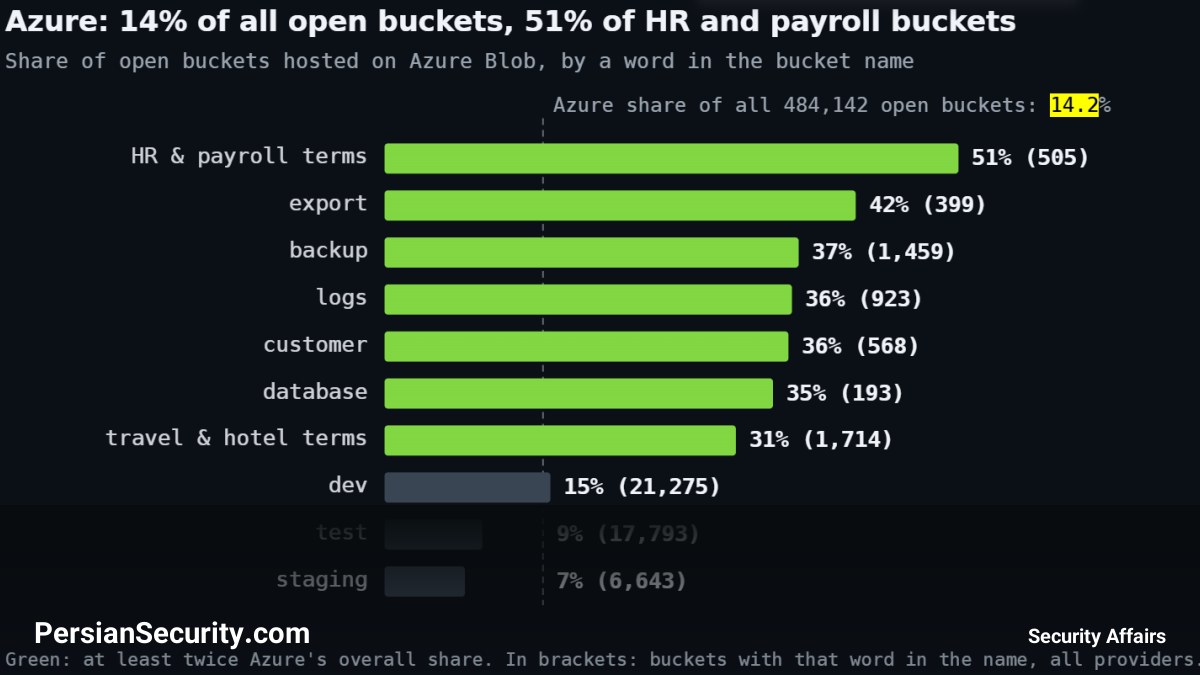
بررسیها نشان میدهد که سرویس Amazon S3 با حدود ۷۲ درصد سهم، بیشترین تعداد باکتهای اکسپوز شده را دارد. با این حال، سرویس Azure Blob نیز با ۱۴.۲ درصد در رتبه دوم قرار دارد. نکته قابل توجه در مورد Azure این است که این سرویس در مقایسه با سهم بازار خود، به طور غیرعادی در دستهبندیهای مربوط به فایلهای پشتیبان (Backup)، خروجی دادهها (Data Exports) و اسناد حقوق و دستمزد (Payroll) بیشتر دیده شده است.
انواع فایلهای حساس در معرض خطر
بسیاری از این فایلها حاوی اطلاعاتی هستند که میتوانند منجر به نفوذ کامل به زیرساخت شوند. برخی از انواع فایلهای شناسایی شده عبارتند از:
- فایلهای .env: حاوی اسرار اپلیکیشن و کلیدهای API (API Keys).
- فایلهای .pem و .ppk: شامل گواهیها (Certificates) و کلیدهای خصوصی SSH.
- فایلهای .sql و .bak: شامل نسخههای پشتیبان دیتابیس و Dumpهای پایگاه داده.
- فایلهای .tfstate: حاوی وضعیت زیرساخت Terraform که اغلب شامل اسرار به صورت متن ساده (Plain Text) است.
- فایلهای .kdbx: مخازن رمز عبور KeePass.
بخشهای آسیبپذیرتر
اگرچه بخش خردهفروشی و تجارت الکترونیک بیشترین تعداد باکتهای عمومی را دارند، اما بخشهای دارای مقررات سختگیرانه (Regulated Sectors) مانند امور مالی (Finance)، سلامت (Healthcare) و بخش دولتی، بیشترین حساسیت را دارند. وجود بیش از ۱۰ هزار باکت عمومی در این بخشها، احتمال نشت اطلاعات شخصی، پزشکی و مالی را به شدت افزایش میدهد.
توصیههای امنیتی برای مدیران SOC و CISO
برای جلوگیری از این نوع اکسپوزورها، سازمانها باید اقدامات زیر را به صورت فوری انجام دهند:
- فعالسازی قابلیت S3 Block Public Access در سرویسهای Amazon.
- غیرفعال کردن دسترسیهای ناشناس (Anonymous Access) در Azure Blob Storage.
- اجرای سیاستهای جلوگیری از دسترسی عمومی در سطح سازمان (Organization Level) برای جلوگیری از ایجاد باکتهای عمومی جدید.
- اسکن مداوم باکتها برای شناسایی فایلهای حساس مانند .env، .sql، .bak و .pem.
- چرخش کلیدها (Key Rotation): توجه داشته باشید که بستن باکت، لزوماً باعث نمیشود کلیدهای لو رفته امن باشند؛ هر کلیدی که در یک باکت عمومی قرار گرفته، باید فرض شود که کپی شده و باید فوراً تغییر یابد.