بدافزار و تروجان
حمله زنجیره تأمین به LiteLLM: نشت کلید دسترسی منجر به سرقت اعتبارنامههای هزاران کاربر شد
ابزار متنباز LiteLLM هدف یک حمله زنجیره تأمین قرار گرفت که در آن به دلیل عدم ابطال یک کلید لو…
تازهترین اخبار حملات سایبری، بازیگران تهدید و کمپینهای فعال.
ابزار متنباز LiteLLM هدف یک حمله زنجیره تأمین قرار گرفت که در آن به دلیل عدم ابطال یک کلید لو…
یک شهروند چینی به دلیل مدیریت یک شبکه کلاهبرداری گسترده ارز دیجیتال به ارزش ۳۶ میلیون دلار استرداد و بازداشت…
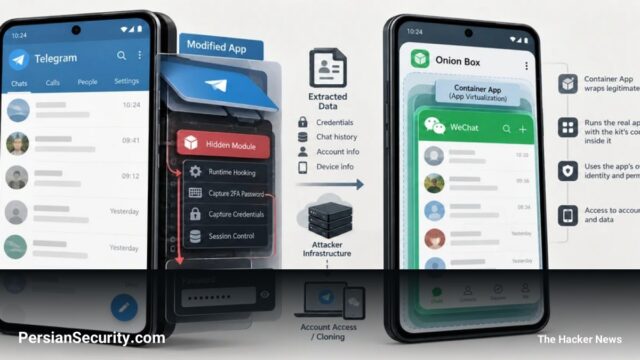
کیت بدافزار جاسوسی uCreator با استفاده از نسخههای دستکاریشده و تکنیکهای هوککننده (Hooking)، قادر به سرقت رمزهای عبور 2FA تلگرام…
پلتفرم EvilTokens نشان میدهد که چگونه ترکیب AI و متدهای فیشینگ میتواند سرعت نفوذ و تحلیل محیط سازمان را به…
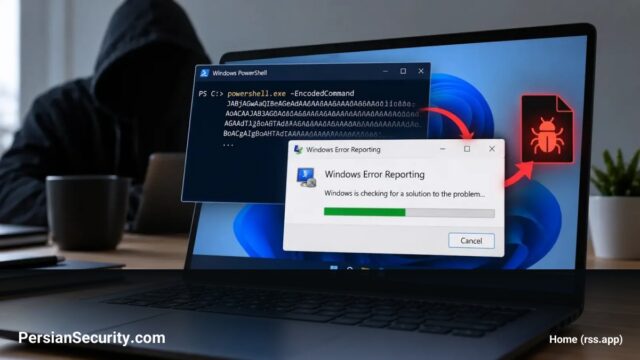
تحلیل کمپینهای بدافزاری Overlord و Lampion که با جعل اجزای Windows Error Reporting و استفاده از تکنیک DLL Side-loading، تلاش…
افشای گسترده دادههای شرکت ایتالیایی Ernesto Malvestiti توسط گروه Aurora که شامل اطلاعات حساس پرسنلی، اعتبارنامههای دسترسی به پورتالهای خودروسازان…
نشت اطلاعات حساس از پورتال e-Cinepramaan هیئت مرکزی تایید فیلم هند، منجر به افشای فیلمنامهها و قراردادهای توزیع بیش از…
نشت اطلاعات در وبسایت Keystone باعث افشای مشخصات حملونقل و تماس مشتریان کیف پولهای سختافزاری شده است. این حادثه خطر…
استفاده از هویتهای مصنوعی (Synthetic Identities) و ابزارهای هوش مصنوعی (AI) منجر به ایجاد ریسکهای مالی گسترده و میلیاردها دلار…
گروه Payload مدعی شده است که شرکت Miletic GmbH آلمان را هدف قرار داده است. این شرکت در حوزه زیرساختهای…