تحقیقات جدید نشان میدهد که یک کیت بدافزار جاسوسی (Spyware Kit) اندرویدی قابل اجاره به نام uCreator، با استفاده از نسخههای دستکاریشده (Tampered) اپلیکیشنهای محبوب، قادر است حسابهای تلگرام و ویچت (WeChat) را تسخیر کند. این بدافزار از طریق پنهان کردن کدهای مخرب در کپیهای سالم این دو اپلیکیشن، به دنبال سرقت اطلاعات حساس کاربران است.
روشهای انتشار و سرایت
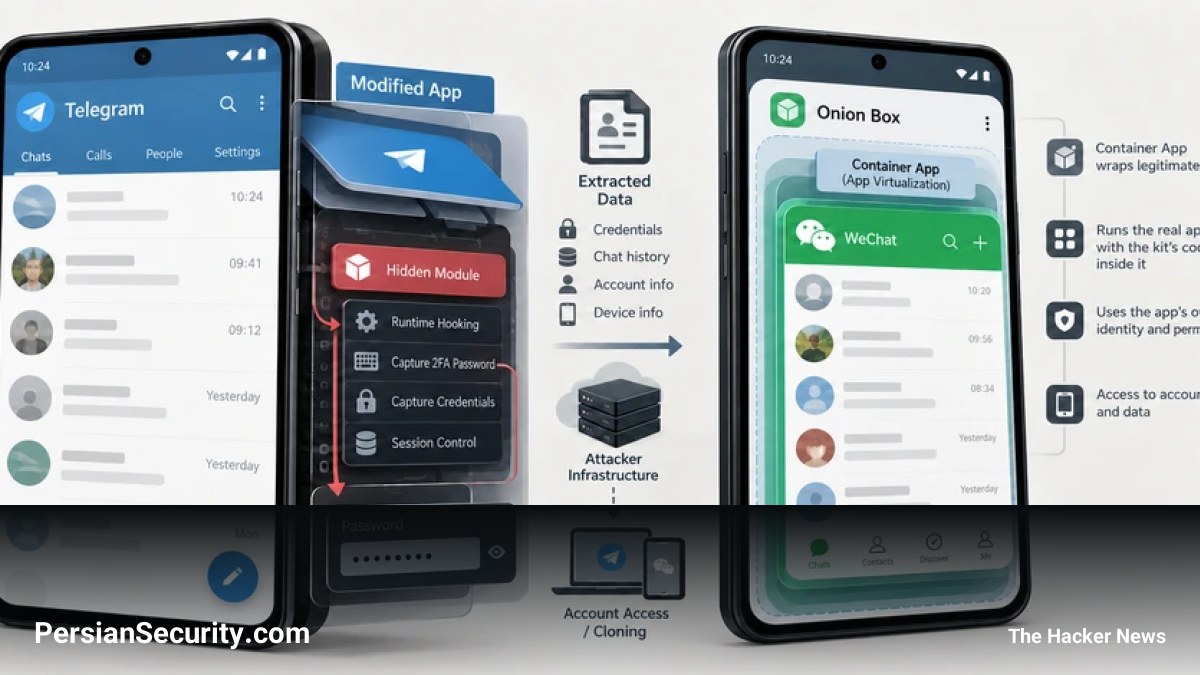
این کیت تنها زمانی به قربانیان آسیب میرساند که یکی از نسخههای دستکاریشده را از منابع غیررسمی نصب کنند (Sideloading) یا از اپلیکیشن کانتینر (Container App) سازندگان این کیت به نام “Onion Box” برای اجرای ویچت استفاده کنند. تحلیلها نشان میدهد که این بدافزار از طریق روشهای زیر گسترش مییابد:
- Sideloading: نصب مستقیم فایلهای APK از منابع غیررسمی به جای استورهای اصلی.
- مهندسی اجتماعی (Social Engineering): فریب کاربران برای نصب اپلیکیشنهای جعلی.
- تبلیغات درونبرنامهای: استفاده از تبلیغات در اپلیکیشنها که کاربران را به سایتهای جعلی فروش اپلیکیشن هدایت میکنند.
قابلیتهای فنی و سرقت رمزهای عبور
یکی از خطرناکترین ویژگیهای uCreator، نحوه برخورد با سیستم تایید دو مرحلهای (2FA) تلگرام است. وقتی کاربر رمز عبور 2FA خود را وارد میکند، این کیت با استفاده از یک موتور هوککننده (Hooking Engine)، فرآیند را رهگیری کرده و رمز عبور را پیش از آنکه اپلیکیشن آن را هش (Hash) کند، به صورت متن ساده (Plaintext) کپی میکند. با داشتن این رمز، مهاجم میتواند:
- جلسات فعال (Sessions) کاربر را بازنشانی کند.
- شماره تلفن متصل به حساب را تغییر دهد.
- حساب کاربری را حذف کرده یا دسترسی مالک اصلی را مسدود کند.
همچنین این بدافزار میتواند نشستهای (Sessions) مهاجم را از لیست دستگاههای متصل در اپلیکیشن پنهان کند تا کاربر متوجه حضور مهاجم نشود.
کپیبرداری از حسابهای ویچت (WeChat)
در مورد ویچت، این کیت از تکنیک مجازیسازی اپلیکیشن (App Virtualization) استفاده میکند. در این حالت، اپلیکیشن اصلی و دستنخورده درون کانتینر بدافزار اجرا میشود. مهاجم با اجرای یک اسکریپت ورود، هویت ورود کاربر را کپی کرده و کل دادههای حساب را برای کپیبرداری (Cloning) از حساب اصلی، زیپ و آپلود میکند.
زیرساخت و مدیریت عملیات
بررسیهای انجام شده بر روی سرورهای GitLab مربوط به این کیت، نشاندهنده وجود یک کنسول ابری برای اجارهکنندگان و فروشندگان است. هر مشتری (مهاجم) میتواند با استفاده از شناسه اختصاصی خود، دستورات را به سمت مزارع گوشی (Phone Farms) یا گوشیهای قربانیان ارسال کند. این فرآیند که به آن “Account Cultivation” گفته میشود، شامل فعالیتهایی نظیر افزودن انبوه دوستان، جمعآوری لیست مخاطبین و پشتیبانگیری از حسابها به گونهای است که رفتاری مشابه انسان داشته باشد تا از سیستمهای تشخیص ریسک پلتفرمها عبور کند.
بر اساس تحلیلها، هدف اصلی این کیت، کاربران کیفپولهای دیجیتال و پیامرسانهای پرکاربرد در چین و جنوب شرق آسیا از جمله WhatsApp، LINE، Viber و سایر سرویسهای مشابه است.