بدافزار و تروجان
بازگشت SectopRAT: پنهانسازی بدافزار در دل نرمافزارهای معتبر
نسخه جدیدی از بدافزار SectopRAT با سوءاستفاده از نرمافزارهای معتبر و دستکاری فایلهای DLL، در حال گسترش است. این RAT…
ویروسها، تروجانها، جاسوسافزارها و کرمهای رایانهای.
نسخه جدیدی از بدافزار SectopRAT با سوءاستفاده از نرمافزارهای معتبر و دستکاری فایلهای DLL، در حال گسترش است. این RAT…
بدافزار Carbonato با سوءاستفاده از APIهای باز Docker، از عوامل هوش مصنوعی برای اتوماسیون حملات و سرقت دادهها استفاده میکند.…
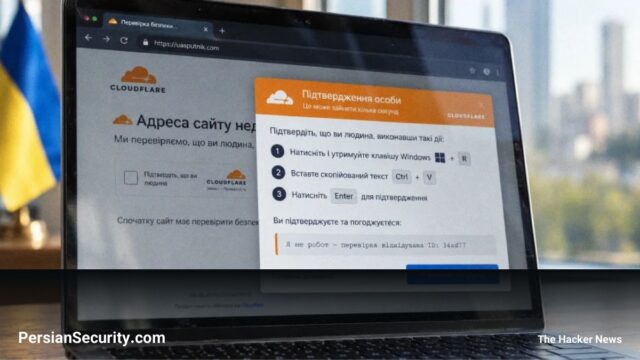
کمپین جدیدی با استفاده از صفحات جعلی Cloudflare و متد ClickFix، بدافزارهای Psychedelic Stealer و RemotePanel را روی سیستمهای قربانیان…
Sauron Loader یک بدافزار جدید در مدل MaaS است که با استفاده از تکنیکهای Vishing و DLL Side-Loading، دسترسی اولیه…
یک کمپین گسترده با استفاده از صفحات جعلی Cloudflare و تکنیک ClickFix، بدافزار Psychedelic Stealer را در ۳۲ کشور توزیع…
کمپین جدیدی از بدافزار MintsLoader با سوءاستفاده از حسابهای ایمیل گواهیشده (PEC) و ارسال درخواستهای پرداخت جعلی در حال گسترش…
بدافزار اندرویدی Corp MDM با هدف قرار دادن صنعت لجستیک، از طریق صفحات جعلی گوگل پلی توزیع شده و پیامکهای…
بدافزار AvisLoader با استفاده از شبکه P2P Tox، وابستگی به سرورهای C2 ثابت را حذف کرده تا در برابر عملیات…
یک کمپین کلاهبرداری با جعل هویت سازمان بهداشت ملی، بدافزارهای StreamRat را برای اندروید و XWorm را برای ویندوز توزیع…
تروجان بانکی RemControl با استفاده از لایههای جعلی ساخته شده توسط AI و سوءاستفاده از دسترسیهای Accessibility اندروید، اطلاعات حساس…