
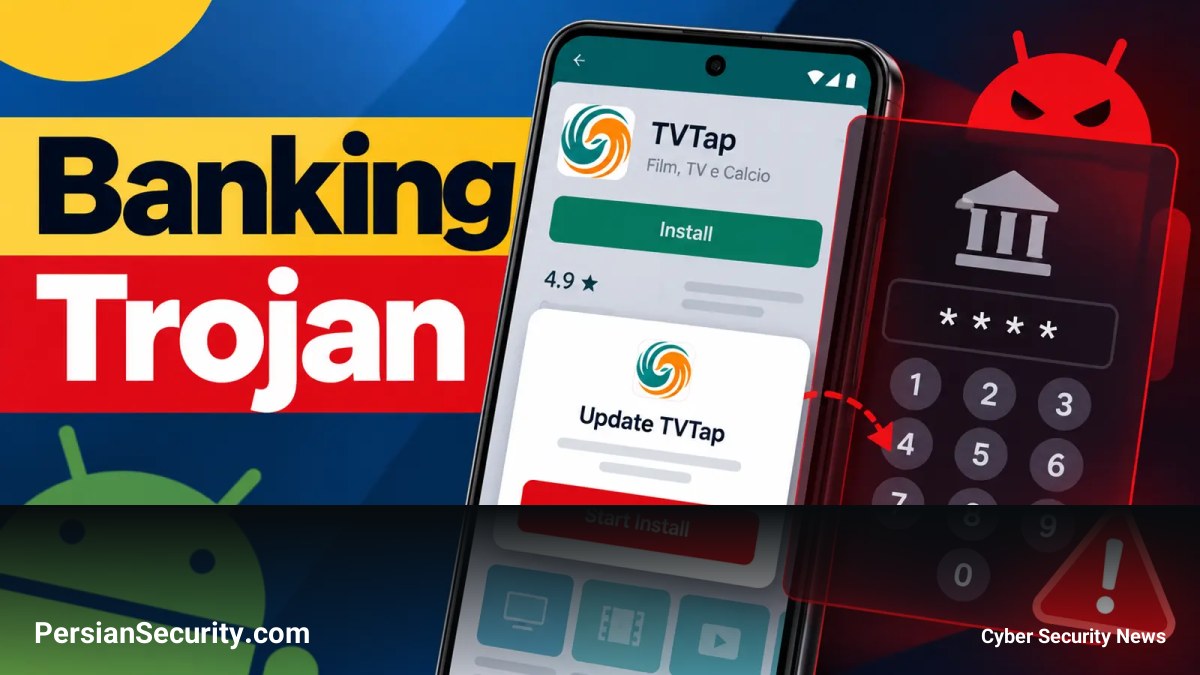
یک تروجان بانکی جدید برای اندروید با نام RemControl شناسایی شده است که از طریق صفحات دانلود جعلی اپلیکیشنهای استریم تلویزیونی، کاربران را به دام میاندازد. این کمپین با طراحی صفحاتی که شباهت بسیار زیادی به فروشگاه Google Play دارند، کاربران را فریب داده تا نصبکننده (Installer) مخرب را دانلود کنند.
مکانیسم حمله و استفاده از هوش مصنوعی
ویژگی متمایز این بدافزار، استفاده از هوش مصنوعی (AI) در مرحله توسعه است. تحلیلگران متوجه شدند که توسعهدهندگان این پلتفرم جنایی از دستیارهای AI برای ساخت بخشهایی از زیرساخت خود استفاده کردهاند؛ به طوری که در برخی صفحات فیشینگ، ردپای پاسخهای AI در مورد نحوه مدیریت دسترسیهای ریموت و جمعآوری اطلاعات مشاهده شده است.
RemControl از تکنیک Overlay (لایهگذاری) استفاده میکند. زمانی که کاربر یک اپلیکیشن بانکی هدف را باز میکند، این تروجان یک کپی تمامصفحه و جعلی از رابط کاربری بانک را روی برنامه اصلی قرار میدهد. کاربر بدون اینکه متوجه شود، اطلاعاتی نظیر PIN، کدهای بانکی یا تاریخ انقضای کارت را در این لایه جعلی وارد میکند و سپس لایه بسته شده و برنامه واقعی ظاهر میشود.
قابلیتهای فنی و کنترل از راه دور
- دور زدن امنیت: این بدافزار در هنگام نصب، درخواست دسترسی به VPN میکند تا ترافیک شبکه مربوط به Play Store را قطع کرده و مانع از بررسیهای امنیتی Real-time شود.
- سوءاستفاده از Accessibility Services: با دریافت دسترسی Accessibility، تروجان قادر است صفحه نمایش را بخواند، اسکرینشات بگیرد و عملیات Tap یا Swipe را برای اپراتور کنترلکننده اجرا کند.
- پایداری و انعطافپذیری: RemControl آدرس سرور خود را از طریق تلگرام دریافت میکند (Telegram Dead-drop)، که به مهاجمان اجازه میدهد بدون نیاز به بهروزرسانی اپلیکیشن، سرورهای فرماندهی و کنترل (C2) را تغییر دهند.
دامنه هدف و شناسایی
گزارشها حاکی از آن است که بیش از ۳۰ مؤسسه بانکی در اروپا، خاورمیانه و کانادا هدف این حملات بودهاند. این بدافزار میتواند ورودیهای کیبورد را ثبت کرده (Keylogging) و حتی کاربران را از صفحات تنظیمات دستگاه بیرون براند تا نتوانند آن را حذف کنند.


