بدافزار و تروجان
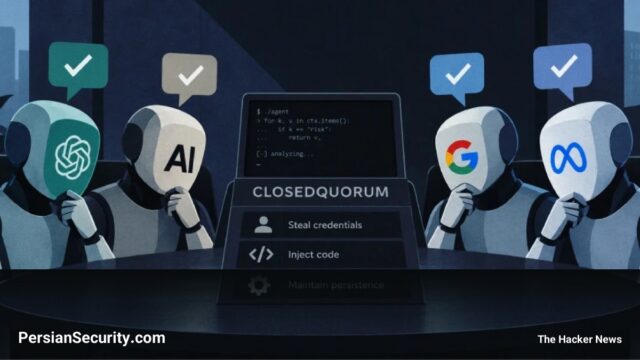
بدافزار CLOSEDQUORUM: استفاده از رایگیری مدلهای هوش مصنوعی برای تصمیمگیری در حملات
بدافزار CLOSEDQUORUM اولین نمونه مستند شدهای است که برای تصمیمگیری در مورد مراحل حمله (مانند سرقت داده یا ماندگاری)، از…
ویروسها، تروجانها، جاسوسافزارها و کرمهای رایانهای.
بدافزار CLOSEDQUORUM اولین نمونه مستند شدهای است که برای تصمیمگیری در مورد مراحل حمله (مانند سرقت داده یا ماندگاری)، از…
باتنت جدید x47.c با هدف قرار دادن کلیدهای API هوش مصنوعی، حملات Denial of Wallet را برای تخلیه بودجه مالی…
حمله زنجیره تأمین به بستههای MemTensor منجر به توزیع بدافزار sckit در npm و PyPI شده است که هدف آن…
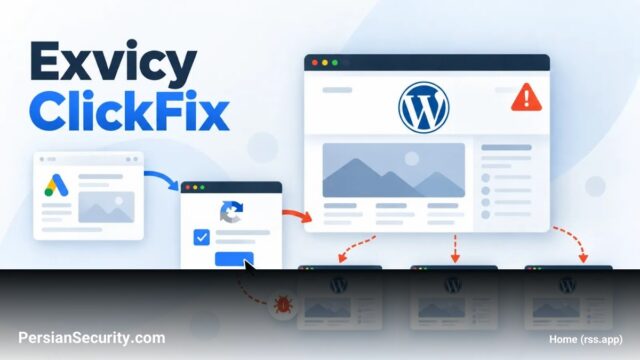
پلتفرم Exvicy با تقلید از ErrTraffic، از طریق تزریق کد در سایتهای وردپرس و استفاده از تکنیکهای مهندسی اجتماعی (ClickFix)،…
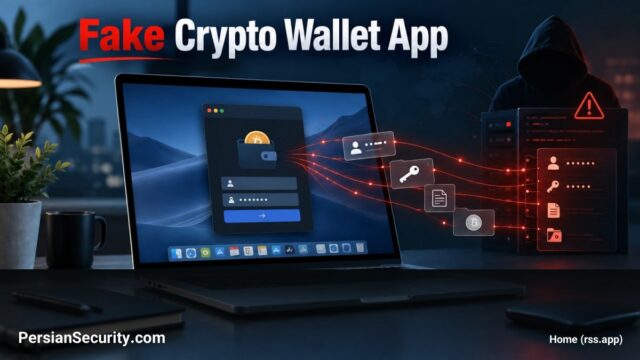
بدافزار PamStealer با استفاده از کیف پولهای جعلی ارز دیجیتال و تکنیکهای پیشرفته رمزگشایی متکی به سرور، اعتبارنامهها و دادههای…
بدافزار DarkMe RAT استراتژی خود را از استفاده از آسیبپذیریهای Zero-Day به فیشینگ ساده تغییر داده تا کاربران عادی و…
باتنت CARBONATO با سوءاستفاده از Docker APIهای باز، سیستمها را آلوده کرده و از یک عامل هوش مصنوعی برای سرقت…
نسخه جدید بدافزار PamStealer با استفاده از کیف پولهای جعلی ارز دیجیتال، رمزهای عبور و دادههای Keychain کاربران مک را…
یک عامل تهدید با استفاده از عاملهای هوش مصنوعی خودمختار و هزینهای بسیار پایین، موفق به سرقت ۶۰۰ هزار کارت…
بدافزار StreamRat از طریق اپلیکیشنهای استریم جعلی، کنترل کامل گوشیهای اندرویدی را در اختیار مهاجم قرار داده و با سوءاستفاده…