یک کیت کلاهبرداری پشتیبانی فنی (Tech Support Scam Kit) از Google Ads برای نمایش هشدارهای امنیتی جعلی استفاده میکند تا مرورگر کاربران را بهطور ظاهری قفل کرده و آنها را به تماس با شمارههای پشتیبانی جعلی ترغیب کند. این کمپین از تکنیکهای پیشرفتهای برای دور زدن تحلیلهای خودکار (Automated Analysis) استفاده میکند.
جزئیات عملیاتی و دامنه انتشار
آزمایشگاههای تهدید Netskope بین ۳۱ اوت تا ۱۴ سپتامبر ۲۰۲۶، مواجهه حداقل ۶۱۹ سازمان با این کمپین را رصد کردهاند. بر اساس دادههای منتشر شده، حدود ۶۲٪ از این سازمانها در ایالات متحده، ۱۶٪ در ژاپن و ۱۴٪ در استرالیا بودهاند. این تحلیلگران بیش از ۲۵۰ شناسه کمپین Google Ads را در ۲۸۴ سایت ناشر معتبر و ۴۵۷ میزبان کلاهبرداری شناسایی کردهاند.
این تبلیغات در بخشهای عادی سایتهای معتبری مانند نقشهها، هواشناسی، املاک، میزبانی اسناد و سایتهای ورزشی نمایش داده شدهاند. نکته قابل توجه این است که سایتهای ناشر مورد حمله قرار نگرفتهاند، بلکه عامل تهدید از خرید فضای تبلیغاتی Google Ads برای هدایت ترافیک استفاده کرده است.
مکانیسم حمله و تکنیکهای دور زدن
پس از کلیک بر روی تبلیغ، کاربر ابتدا یک صفحه در حال بارگذاری با دکمههای «لغو» و «ادامه» مشاهده میکند که سپس به یک فروشگاه آنلاین جعلی به نام “ShopEase” تغییر مییابد. این کیت برای فعالسازی کدهای مخفی خود، منتظر حرکت ماوس کاربر میماند؛ این روش به عنوان یک فیلتر عمل میکند تا اسکنرهای خودکار و خزندههای وب (Crawlers) که حرکت ماوس واقعی ندارند، شناسایی نشوند.
پس از فعال شدن، کیت دو مرحله رمزگشایی را اجرا میکند: ابتدا آدرس Command-and-Control (C2) را بازیابی کرده و سپس نسخه مخصوص Windows یا macOS از قفل امنیتی جعلی را رمزگشایی میکند. این فایل بهجای دانلود شدن روی دیسک، مستقیماً در حافظه مرورگر (Browser Memory) اسمبل میشود تا از شناسایی توسط ابزارهای امنیتی جلوگیری کند.
شبیهسازی قفل شدن سیستم
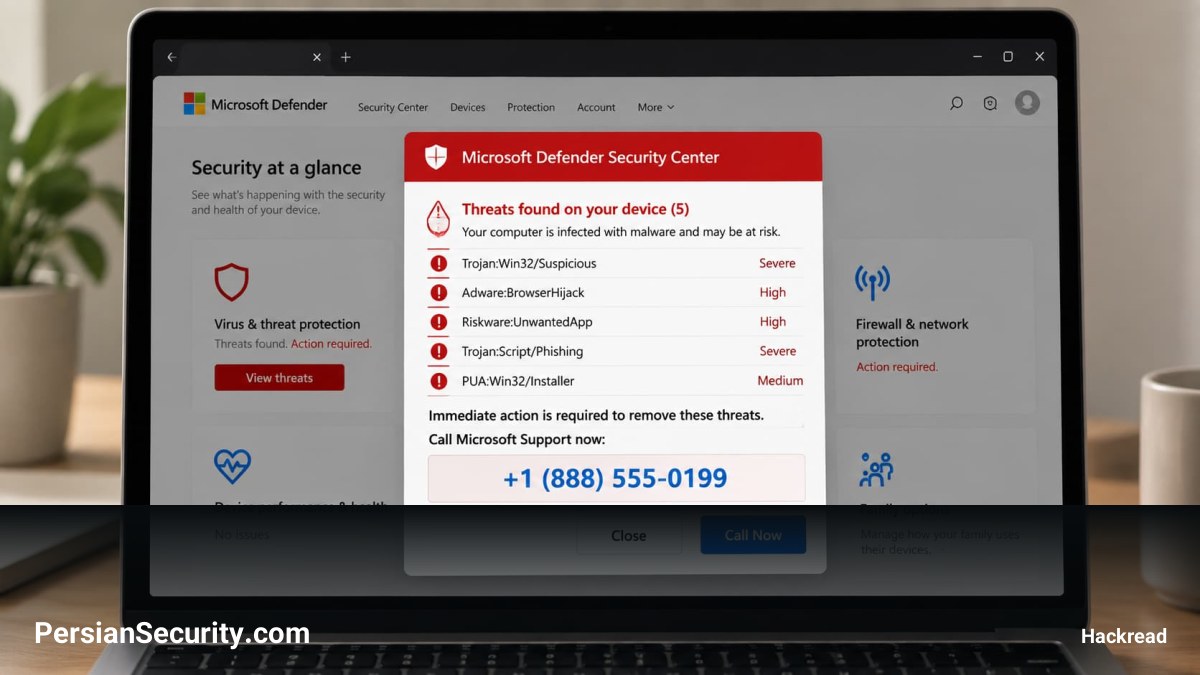
در سیستمعامل ویندوز، این ابزار از Microsoft Defender تقلید کرده و یک اسکن جعلی از “Microsoft Defender Security Center” نمایش میدهد که ادعا میکند سیستم دچار سرایت (Infection) شده است. در macOS نیز از یک ویترین جعلی اپل استفاده میشود. هر دو نسخه، شمارهای برای پشتیبانی نمایش داده و کاربر را تحت فشار قرار میدهند تا با آن تماس بگیرد.
برای ایجاد توهم قفل شدن سیستم، این ابزار اقدامات زیر را انجام میدهد:
- قرار دادن مرورگر در حالت Full-screen برای حذف نوار آدرس و تبها.
- مخفی کردن مکاننما (Cursor) و استفاده از Keyboard-lock API برای غیرفعال کردن کلیدهایی مانند Escape.
- ایجاد صداهای هشدار و حلقههای پردازشی (Busy Loops) برای کند کردن مرورگر.
- نمایش هشدار سیاه رنگ که کاربر را از ریاستارت کردن یا دستکاری سیستم منع کرده و او را به تماس فوری با شماره نمایش داده شده ترغیب میکند.
با وجود این نمایش، سیستمعامل در واقع قفل نشده و کنترلهای اصلی OS همچنان در دسترس هستند.
راهکارهای مقابله و خروج
کارشناسان توصیه میکنند در صورت مواجهه با این هشدارهای جعلی، به هیچ عنوان با شمارههای نمایش داده شده تماس نگیرید. برای خروج از این وضعیت میتوان از روشهای زیر استفاده کرد:
- نگه داشتن کلید Escape برای چند ثانیه جهت خروج از حالت Full-screen و بستن تب.
- استفاده از Task Manager در ویندوز یا Force Quit در مک برای بستن اجباری مرورگر.
- باز کردن مجدد مرورگر بدون بازیابی (Restore) نشستهای قبلی.