
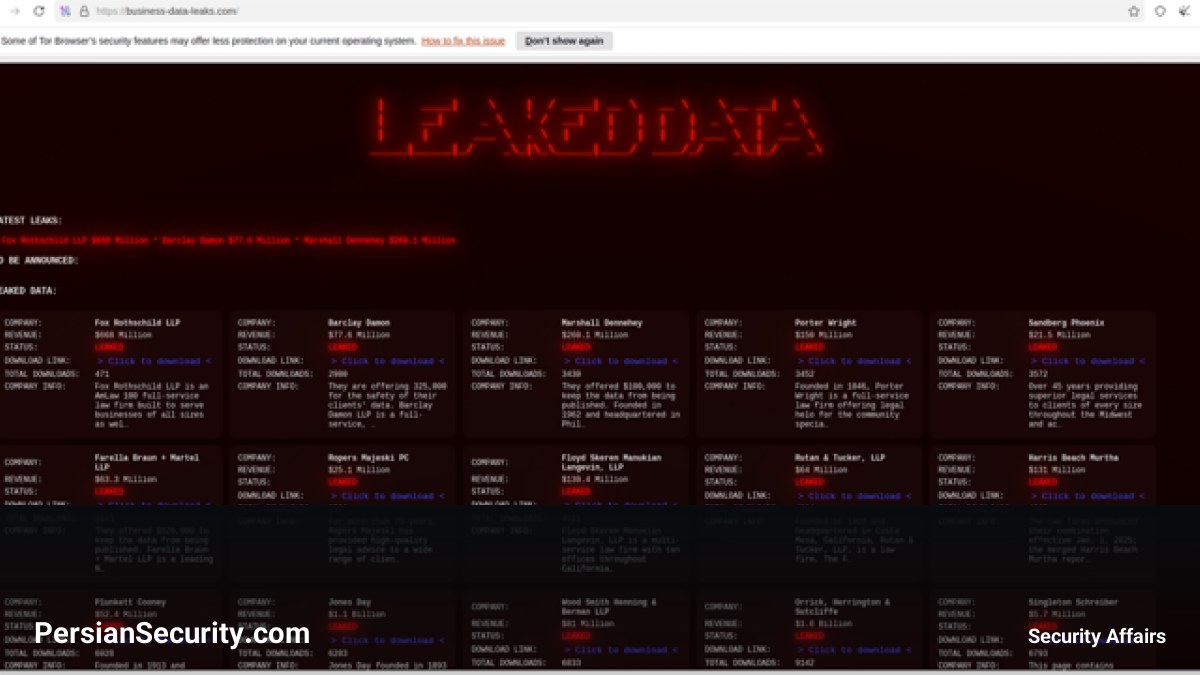
گروه Silent Ransom در یک عملیات گسترده، موفق شده است طی ۶ ماه مبلغ ۲۰۷ میلیون دلار از ۲۷ شرکت حقوقی از طریق تماسهای تلفنی و مهندسی اجتماعی (Social Engineering) اخاذی کند. نکته قابل توجه در مورد این گروه این است که آنها برخلاف باجافزارهای سنتی، از هیچگونه بدافزار یا رمزنگاری (Encryption) برای قفل کردن فایلها استفاده نمیکنند و صرفاً بر روی فریب کارکنان تمرکز دارند.
جزئیات نشت دادههای داخلی
بر اساس افشای چتهای داخلی این گروه که توسط پژوهشگران منتشر شده، بیش از ۵,۶۰۰ پیام از سرورهای این سازمان به بیرون درز کرده است. این پیامها شامل مذاکرات مربوط به پرداخت باج، روشهای دسترسی به سیستمهای قربانیان و برنامهریزی برای اهداف آینده است. لحن گفتگوهای این گروه بیشتر شبیه به یک تیم فروش است تا یک سازمان جنایی مخفی؛ تا جایی که در برخی پیامها، اعضا درباره خرید آپارتمان در مسکو، سلاح و پهپاد بحث کردهاند.
تحلیل مالی و مکانیسم پولشویی
سوابق داخلی این گروه ادعا میکند که بین آوریل تا سپتامبر ۲۰۲۶، مبلغ ۲۰۷ میلیون دلار از ۲۷ شرکت حقوقی دریافت کردهاند. تحلیلهای انجام شده روی تراکنشهای کریپتوکارنسی (Cryptocurrency) نشان میدهد که میانگین پرداخت هر شرکت حدود ۶ میلیون دلار بوده است. بزرگترین پرداخت تکمبلغی، مبلغ ۳۰ میلیون دلار از شرکت White & Case بوده که به دلیل نوسانات نرخ بیتکوین (BTC)، ارزش نهایی آن به ۳۱.۲۵ میلیون دلار رسید.
برای پنهان کردن ردپای مالی، این گروه از روشهای پیچیده پولشویی (Money Laundering) استفاده کرده است، از جمله:
- استفاده از صرافیهای فوری (Instant Exchangers)
- قاصدان نقدینگی در مسکو
- سرویسهای تبدیل بیتکوین به Zelle
- کیف پولهای میکسکننده (Coin-mixing wallets) برای وجوه مشکوک
بررسی متدهای حمله
بررسی پروندههای قربانیان نشان میدهد که این گروه از متدهای کلاسیک اما موثر استفاده میکند. برای مثال، در مورد شرکت Blank Rome، مهاجم با جعل هویت بخش IT داخلی، یک وکیل را متقاعد کرد تا فایلهای حساس را در یک Google Drive خارجی آپلود کند. در مورد شرکت Goodwin Procter نیز، یک کارمند فریب خورد تا اعتبارنامههای دسترسی (Credentials) خود را در اختیار مهاجم قرار دهد.
نتیجهگیری برای مدیران امنیت
فعالیت گروه Silent Ransom ثابت میکند که عاملان تهدید (Threat Actors) میتوانند بدون نیاز به توسعه بدافزارهای پیچیده یا استفاده از اکسپلویتهای Zero-Day، سودهای کلانی کسب کنند. تمرکز بر روی شرکتهای حقوقی به دلیل دسترسی به اطلاعات حساس مشتریان است. این موضوع نشان میدهد که آموزشهای امنیتی فعلی احتمالاً با تاکتیکهای مدرن مهندسی اجتماعی همگام نیستند و لایههای دفاعی باید فراتر از شناسایی بدافزارها، بر روی آگاهیرسانی انسانی متمرکز شوند.

