
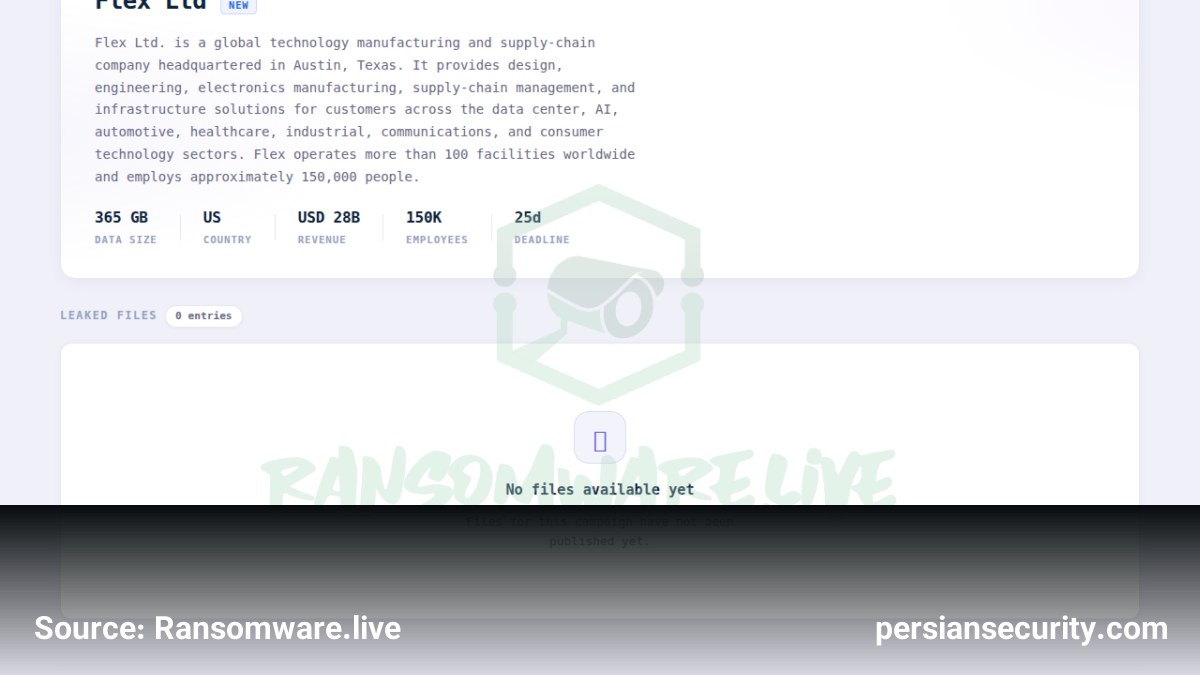
گروه باجافزاری Metaencryptor در تازهترین گزارش خود، شرکت Flex Ltd را به عنوان قربانی جدید حملات خود معرفی کرد.
درباره سازمان هدف
شرکت Flex Ltd یک غول فناوری در حوزه تولید و مدیریت زنجیره تأمین (Supply-chain) است که دفتر مرکزی آن در شهر آستین ایالت تگزاس قرار دارد. این سازمان خدمات گستردهای در زمینههای طراحی، مهندسی، تولیدات الکترونیکی و راهکارهای زیرساختی ارائه میدهد.
دامنه عملیاتی و ریسک
با توجه به اینکه Flex Ltd در بخشهای حساسیتبرانگیزی همچون مراکز داده (Data Center)، هوش مصنوعی (AI)، تجهیزات پزشکی، صنایع خودرویی و ارتباطات فعال است، این حمله میتواند اثرات زنجیرهای بر زنجیره تأمین بسیاری از صنایع جهانی داشته باشد. این شرکت با مدیریت بیش از ۱۰۰ مرکز تولیدی در سراسر جهان و بهرهگیری از نیروی انسانی بالغ بر ۱۵۰,۰۰۰ نفر، یکی از زیرساختهای حیاتی در اکوسیستم تولید تکنولوژی محسوب میشود.
تا این لحظه جزئیات دقیقی از حجم دادههای سرقت شده یا نوع باجافزار مورد استفاده منتشر نشده است، اما قرار گرفتن نام این شرکت در لیست قربانیان Metaencryptor نشاندهنده نفوذ موفقیتآمیز مهاجمان به محیطهای عملیاتی این سازمان است.

