تهدیدات پیشرفته (APT)
نفوذ دو ساله گروه هکری به زیرساختهای سلامت با استفاده از بکدور Vasilek در VMware Tools
گروه هکری Partisan Zmiy با استفاده از بکدور Vasilek که در اجزای VMware Tools مخفی شده بود، به مدت دو…
گروه هکری Partisan Zmiy با استفاده از بکدور Vasilek که در اجزای VMware Tools مخفی شده بود، به مدت دو…
نفوذ به زیرساخت TeamUpdraft منجر به سرقت کلیدهای مدیریت UpdraftCentral شده که میتواند ۴۰۰,۰۰۰ سایت وردپرسی را در معرض نصب…
گروه APT28 با استفاده از درِ پشتی جدید HOOKEDGE به شبکههای صنایع دفاعی و پلیس در کشورهای عضو ناتو نفوذ…
استفاده از مدلهای هوش مصنوعی با وزن باز (Open-weight) باعث میشود مسئولیت کنترلهای امنیتی از عهده ارائهدهنده خارج شده و…
مهاجمان زیرساخت بهروزرسانی نرمافزار AOMEI Backupper را برای توزیع بدافزار و ایجاد دسترسی از راه دور (Backdoor) تسخیر کردهاند. کاربران…
این گزارش به تحلیل جامع مفهوم درگاه پشتی (Backdoor)، انواع مختلف آن از سطح نرمافزار تا سختافزار و هوش مصنوعی…
نهادهای امنیتی ایالات متحده هشدار دادند که عاملهای هوش مصنوعی (AI Agents) میتوانند با دور زدن محدودیتها، آسیبپذیریها را شناسایی…
تحقیقات جدید نشان میدهد که مدلهای هوش مصنوعی با وزنهای باز، بهویژه نسخههای Abliterated، میتوانند حاوی بکدورهای مخفی باشند که…
دستیار هوش مصنوعی Muse متا با ایجاد پروندههای تحلیلی ساعتی و جمعآوری ۳۱ نوع داده حساس، سطح جدیدی از نظارت…
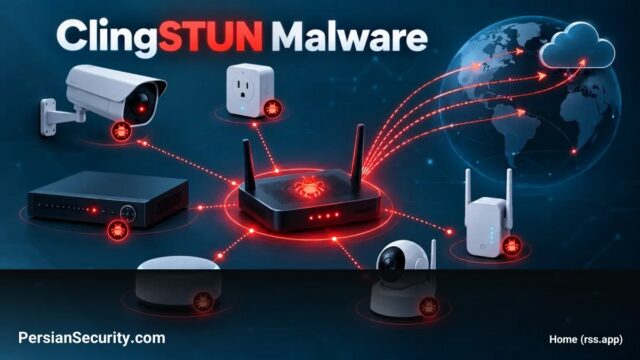
بدافزار ClingSTUN با بهرهبرداری از آسیبپذیریهای متعدد در دستگاههای IoT، آنها را به پروکسیهای کنترلپذیر تبدیل کرده و برای پنهانسازی…