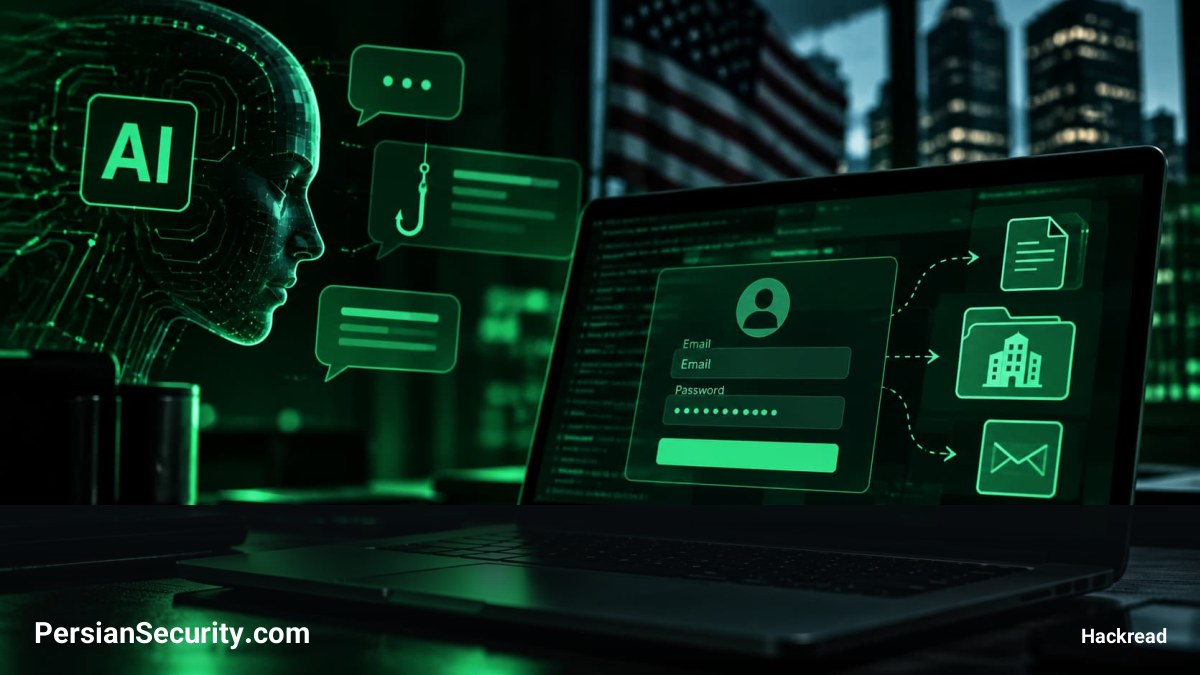
تحقیقات جدید نشان میدهد که مهاجمان با بهرهبرداری از برندهای معتبر هوش مصنوعی (AI)، در حال اجرای کمپینهای هدفمند برای سرقت اطلاعات کارمندان و دسترسی به سیستمهای تجاری هستند. این حملات که از طریق اپلیکیشنهای جعلی و راهنماهای نصب مخرب انجام میشوند، میتوانند منجر به سرقت اعتبارنامهها (Credentials)، ربودن نشستهای مرورگر (Browser Sessions) و نفوذ به زیرساختهای سازمانی شوند.
بر اساس تحلیلهای انجام شده بر روی بیش از ۱۲۰۰ نمونه در محیطهای ایزوله (Sandbox)، مشخص شده است که شرکتهای آمریکایی یکی از اهداف اصلی این حملات هستند. مهاجمان از روشهای متنوعی از جمله صفحات دانلود جعلی، دستورالعملهای نصب مخرب و حتی کمپینهای تبلیغاتی استفاده میکنند تا کاربران را به نصب نسخههای آلوده از ابزارهایی مانند Claude و ChatGPT ترغیب کنند.
در یکی از موارد بررسی شده، یک نصبکننده (Installer) آلوده برای برنامه Claude، علاوه بر اجرای نسخه اصلی برنامه برای جلوگیری از شک کاربر، یک وظیفه زمانبندی شده (Scheduled Task) مخفی ایجاد میکرد تا دادههای نشست مرورگر را جمعآوری کند. این تکنیک باعث میشود فعالیتهای مخرب در پسزمینه، بدون اینکه کاربر متوجه شود، به انجام برسد.
خطرات این نوع حملات فراتر از یک دستگاه واحد است. سرقت اعتبارنامهها و دسترسی از راه دور (Remote Access) میتواند منجر به اختلال در تداوم کسبوکار (Business Continuity) و نشت دادههای حساس شود. تیمهای امنیت عملیات (SOC) باید قابلیتهای شناسایی و پاسخگویی خود را برای مقابله با این تهدیدات جدید که از جریانهای کاری روزمره بهره میبرند، تقویت کنند.