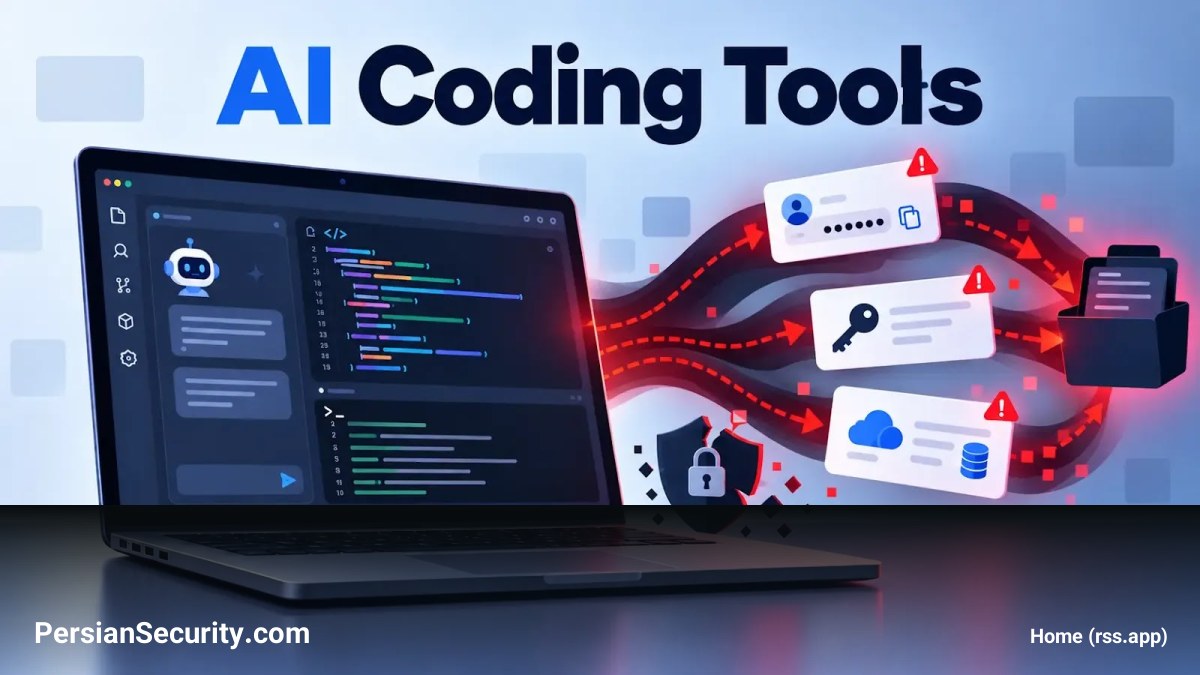
یک بدافزار جدید از نوع سرقتگر اطلاعات (Infostealer) با نام Aokigahara شناسایی شده است که ابزارهای دستیار برنامهنویسی هوش مصنوعی (AI coding assistants)، ایستگاههای کاری توسعهدهندگان (Developer workstations) و اعتبارنامههای ابری (Cloud credentials) را هدف قرار میدهد. این بدافزار دامنه سرقت اطلاعات را از مرورگرها و کیف پولهای ارز دیجیتال فراتر برده است.
اهداف این حمله شامل ابزارهایی نظیر Claude Code، ChatGPT Desktop، GitHub Copilot، JetBrains AI Assistant، Cursor و Windsurf است. برخلاف روشهای سنتی که از آسیبپذیریهای شناخته شده (Vulnerabilities) استفاده میکنند، Aokigahara به دنبال جستجو در حافظه ذخیرهسازی محلی (Local storage) برنامهها برای یافتن فایلهای حساس و ارزشمند است.
مکانیزم عملکرد و اهداف اصلی
این بدافزار دارای ماژولهای تخصصی برای جمعآوری دادهها است:
- aisessions handler: این بخش فایلهای پیکربندی و احراز هویت ابزارهای هوش مصنوعی مانند Codex، Claude، Cursor و GitHub Copilot را جمعآوری میکند.
- ide handler: این ماژول محیطهای توسعه (IDE) مانند Visual Studio Code و محصولات JetBrains را جستجو کرده و فایلهای مربوط به Git و کلیدهای خصوصی SSH را استخراج میکند.
- Cloud & Credentials: علاوه بر ابزارهای هوش مصنوعی، این بدافزار اعتبارنامههای AWS، Azure و Google Cloud را نیز هدف قرار میدهد.
سرقت توکنهای معتبر میتواند به مهاجمان اجازه دهد تا به حسابهای هوش مصنوعی، مخازن کد (Repositories)، منابع ابری و گفتگوهای خصوصی دسترسی پیدا کنند. این دسترسی میتواند منجر به سوءاستفاده از سرویسهای پولی یا افشای اطلاعات حساس توسعه نرمافزار شود.
جزئیات فنی و مقابله
تحلیلهای فنی نشان میدهد که Aokigahara از الگوریتمهای رمزنگاری پیشرفته مانند AES-256-CBC و AES-256-GCM برای رمزنگاری پیکربندیها و آرشیوهای جمعآوری شده استفاده میکند. همچنین برای تبادل کلید از پروتکل X25519 بهره میبرد. این بدافزار دارای قابلیتهای ضد تحلیل (Anti-analysis) است که با بررسی نشانگرهای دیباگر (Debugger)، محیطهای مجازیسازی (Virtualization) و حتی حرکت مکاننمای ماوس، از شناسایی توسط سیستمهای امنیتی جلوگیری میکند.