یک نقص امنیتی بسیار جدی و قدیمی (۱۶ ساله) در پروژه EDK II، که کد منبع مورد استفاده اکثر سازندگان سختافزار برای ساخت فریمور UEFI است، کشف شده است. این آسیبپذیری به مهاجم اجازه میدهد تا در حین فرآیند بوت از طریق شبکه (Network-Boot)، کدی را پیش از بارگذاری سیستمعامل و حتی قبل از فعال شدن مکانیزمهای دفاعی مانند Secure Boot اجرا کند.
جزئیات فنی و نحوه عملکرد
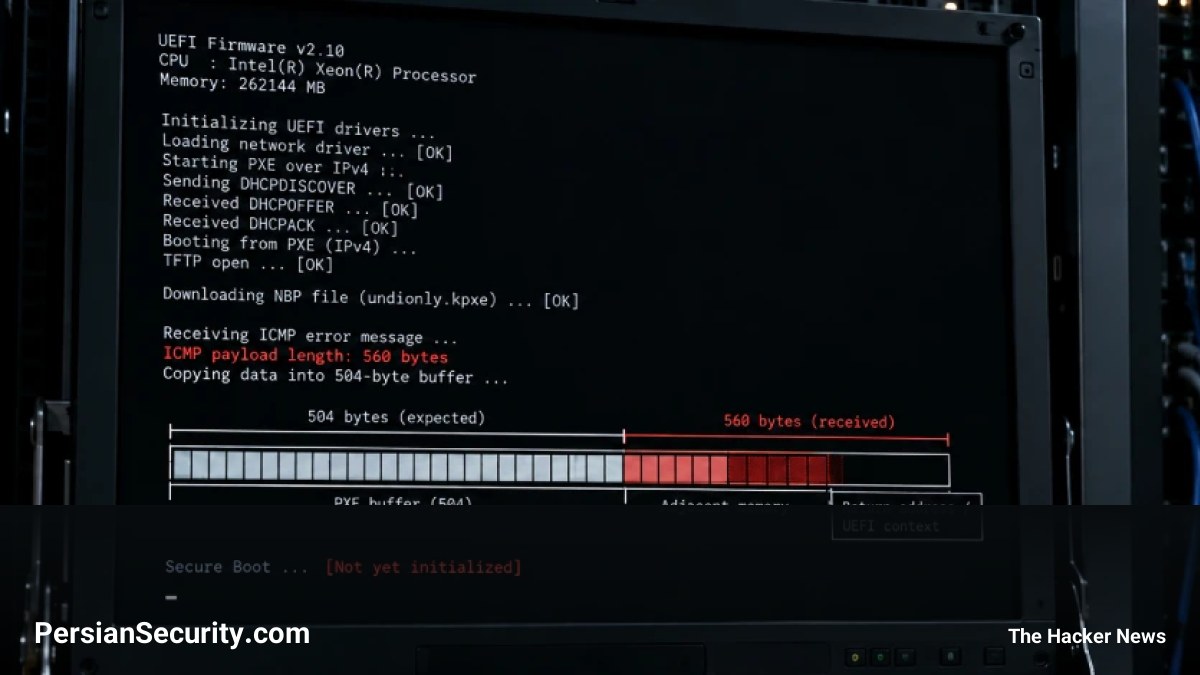
این آسیبپذیری که با شناسه CVE-2026-97631 شناخته میشود، دارای امتیاز شدت ۹.۵ از ۱۰ است. ماهیت این باگ، یک Buffer Overflow در بخش کد مربوط به بوت شبکه یا همان PXE است. در طول فرآیند PXE Boot، دستگاه پیامهای خطا یا پیامهای وضعیت کوچک را از تجهیزات شبکه دریافت کرده و آنها را در یک ناحیه حافظه با اندازه ثابت (۵۰۴ بایت) کپی میکند.
به دلیل نقص در بررسی اندازه پیامها در هر دو پروتکل IPv4 و IPv6، پیامهای طولانیتر باعث سرریز حافظه شده و دادههای مجاور را بازنویسی میکنند. مهاجم برای بهرهبرداری از این نقص نیازی به رمز عبور یا دسترسی قبلی به سیستم ندارد، اما باید بتواند در بازه زمانی بسیار کوتاه بوت شدن دستگاه، پیامهای دستکاری شده را از طریق شبکه ارسال کند.
دامنه تأثیر و مخاطرات
- هدف اصلی: این نقص بر سرورها و تجهیزات دیتاسنترهایی که از قابلیت PXE برای بوت شدن استفاده میکنند، تأثیر میگذارد.
- توزیعهای لینوکس: توزیعهایی مانند Red Hat، SUSE و Debian اعلام کردهاند که بستههای مربوط به EDK II در آنها تحت تأثیر قرار گرفته است.
- خطر امنیتی: اگرچه اجرای کد به صورت پایدار دشوار است، اما مهاجمان ماهر میتوانند با دانستن نسخه دقیق فریمور، از این نقص برای اجرای کدهای خود استفاده کنند که میتواند منجر به دور زدن پروتکلهای امنیتی و حتی دسترسی به ماژول TPM و رمزنگاری دیسک شود.
وضعیت اصلاحیه و راهکارها
در حال حاضر، اصلاحیه (Patch) در کد منبع EDK II ادغام شده است، اما هنوز در نسخههای پایدار (Stable) منتشر نشده است. بنابراین، بسیاری از کاربران در حال حاضر راهکاری برای نصب ندارند. تا زمان انتشار بهروزرسانیهای رسمی از سوی سازندگان فریمور، توصیه میشود در صورت عدم نیاز، قابلیت PXE را غیرفعال کنید و ترافیک شبکه در زمان بوت شدن سیستم را زیر نظر داشته باشید.