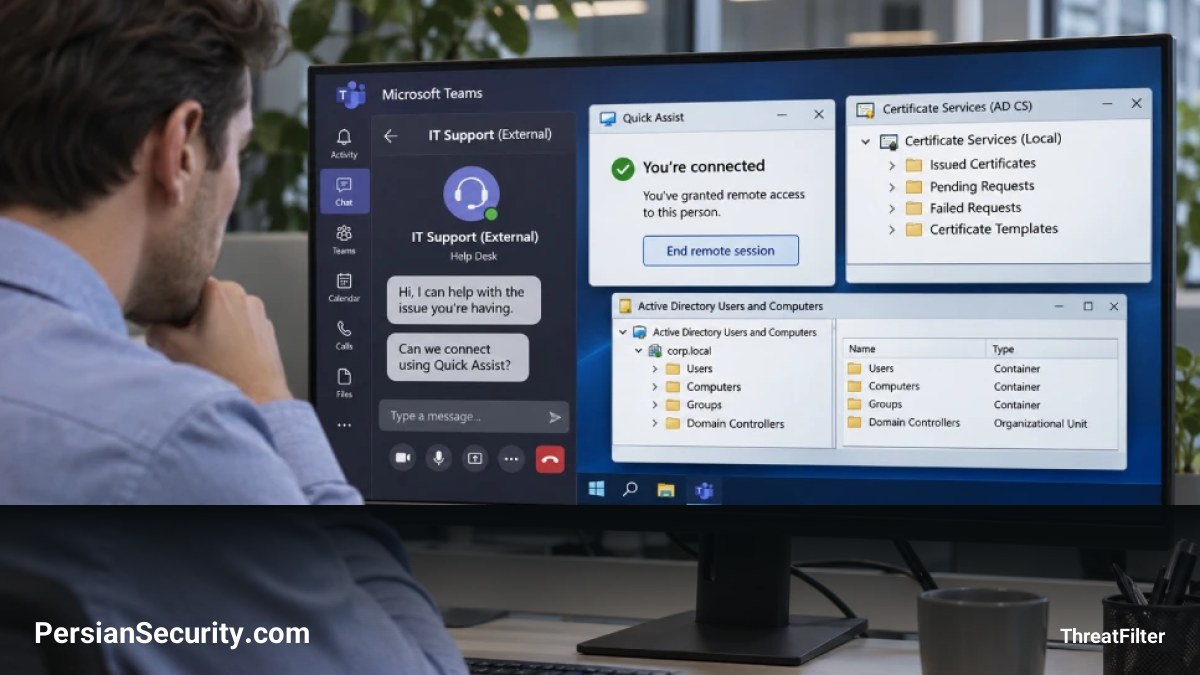
مهاجمان با جعل هویت تیم پشتیبانی فنی (IT Support) در پلتفرم Microsoft Teams، کاربران را فریب میدهند تا کنترل از راه دور (Remote Control) سیستمهای خود را در اختیار آنها قرار دهند. پس از نفوذ اولیه، این مهاجمان از تنظیمات ناامن سرویسهای گواهینامه اکتیو دایرکتوری (Active Directory Certificate Services یا AD CS) برای دستیابی به گواهیهای ورود حسابهای دارای سطح دسترسی بالا (Privileged Accounts)، از جمله کنترلکننده دامنه (Domain Controller)، استفاده میکنند.
جزئیات حملات و تکنیکهای مورد استفاده
بر اساس گزارش مایکروسافت، این حملات از طریق مهندسی اجتماعی (Social Engineering) آغاز میشوند. مهاجمان با استفاده از نامهای مشابه تیم پشتیبانی، از طریق پیام یا تماس در Teams، کاربران را متقاعد میکنند تا ابزار Quick Assist (ابزار کمک از راه دور در ویندوز) را باز کرده و کد اتصال را در اختیار آنها قرار دهند. این مرحله، دسترسی مستقیم و عملیاتی (Hands-on) به ایستگاه کاری کاربر را فراهم میکند.
پس از ورود به سیستم، مهاجمان از آسیبپذیریهای پیکربندی در AD CS برای ارتقای سطح دسترسی استفاده میکنند:
- آسیبپذیری ESC1: در این سناریو، مهاجم از یک قالب (Template) ضعیف در AD CS استفاده میکند تا گواهینامهای برای یک حساب با سطح دسترسی بالا درخواست کند. این کار به مهاجم اجازه میدهد حتی با یک حساب کاربری معمولی، به عنوان یک مدیر سیستم وارد شود. در یکی از موارد گزارش شده، مهاجم موفق شد با استفاده از این روش، به کنترلکننده دامنه دسترسی یافته و با استفاده از ابزار DCSync، دادههای مربوط به رمز عبورها را کپی کند.
- آسیبپذیری ESC8 و تکنیک PetitPotam: در سناریوی دیگر، مهاجم از تکنیک PetitPotam برای اجبار کنترلکننده دامنه به احراز هویت در یک ماشین تحت کنترل خود استفاده میکند. سپس این احراز هویت NTLM به صفحه ثبتنام وب AD CS منتقل (Relay) میشود تا گواهینامه کنترلکننده دامنه استخراج شود.
پیامدهای امنیتی و توصیهها
نکته حائز اهمیت این است که این حملات برخلاف آسیبپذیریهای نرمافزاری، از نقص در کدنویسی بهره نمیبرند، بلکه از اشتباهات پیکربندی (Misconfiguration) و ضعفهای انسانی استفاده میکنند. بنابراین، وصله امنیتی (Patch) برای این مشکل وجود ندارد. متخصصان توصیه میکنند که تنظیمات AD CS بهویژه در نسخههای قدیمیتر ویندوز سرور بهدقت بازبینی شود و قابلیت EPA (Extended Protection for Authentication) فعال گردد. همچنین، پاسخ سریع به هشدارهای امنیتی و جداسازی سریع سیستمهای آلوده برای جلوگیری از گسترش حمله حیاتی است.